
Czy operator musi znać politykę jakości? Czy można wyłączyć całą klauzulę 8.3? Projekt ISO/DIS 9002 odpowiada na pytania, które wracają na każdym audycie wewnętrznym — i część odpowiedzi zaskakuje. Stan na 15.10.2026.
Wprowadzenie
Projekt ISO/DIS 9002, omówiony szerzej w artykule o nowych wytycznych do ISO 9001:2026, zawiera warstwę, którą łatwo przeoczyć przy pierwszej lekturze: wskazówki rozstrzygające spory, jakie od lat toczą się na audytach. Nie są to nowe wymagania — dokument wprost zastrzega, że wymagań ISO 9001 nie zmienia i nie służy do celów auditu. Są to objaśnienia intencji, a te bywają celniejsze niż niejedna procedura.
Zebraliśmy sześć obszarów, w których projekt mówi coś innego, niż podpowiada rutyna. Artykuł jest adresowany do audytorów wewnętrznych, pełnomocników i kierowników jakości przygotowujących organizację do przejścia na edycję 2026.
Projekt ISO/DIS 9002 zawiera wskazówki interpretacyjne, które bezpośrednio wpływają na praktykę audytu wewnętrznego w systemie zarządzania jakością. Klauzula 4.3 stwierdza, że stosowalność ocenia się dla każdego konkretnego wymagania osobno i nie należy opierać analizy na wymaganiach całej klauzuli. Klauzula 7.3 podaje, że nie oczekuje się od pracowników szczegółowej znajomości polityki i celów jakości, lecz rozumienia, jak ich praca się do nich przyczynia. Klauzula 9.2.2 wskazuje jako dobrą praktykę planowanie i prowadzenie auditów według procesów, a nie według klauzul ISO 9001, i podaje osiem czynników decydujących o ich częstotliwości. Dla bardzo małych organizacji projekt dopuszcza audytora zewnętrznego, pracę pod nadzorem innego audytora albo przegląd wyników przez kolegę lub przełożonego. Dokument jest projektem na etapie DIS, z planowaną publikacją na początek 2027 r. Centrum Certyfikacji QSCert (COE – Centre of Excellence) omawia go w cyklu artykułów o ISO 9001:2026.
Sześć wskazówek, które zmieniają praktykę
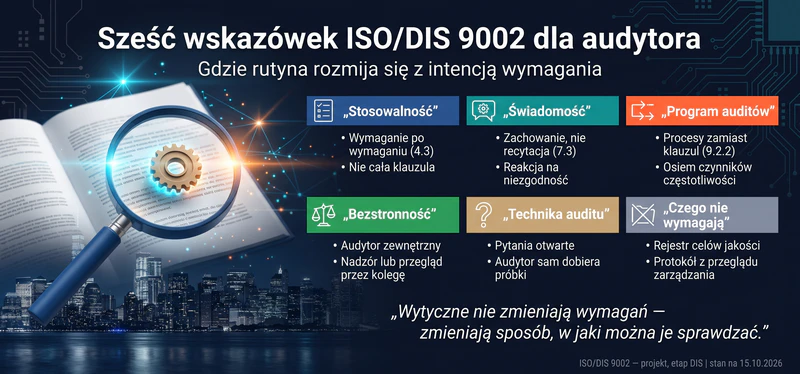
Poniższe punkty łączy jedno: każdy z nich dotyczy czynności wykonywanej w organizacjach rutynowo, a projekt podpowiada, że rutyna rozmija się z intencją wymagania.
1. Stosowalność ocenia się wymaganie po wymaganiu
Klauzula 4.3 projektu stwierdza, że przy ustalaniu wymagań mających zastosowanie organizacja rozważa każde konkretne wymaganie i nie powinna opierać analizy na wymaganiach całej klauzuli. To zdanie uderza w rozpowszechnioną praktykę wyłączania całych rozdziałów normy — najczęściej projektowania i rozwoju.
W praktyce audytowej oznacza to, że uzasadnienie w rodzaju „nie projektujemy, więc klauzula 8.3 nie ma zastosowania” wymaga sprawdzenia wymaganie po wymaganiu. Organizacja, która nie prowadzi pełnego procesu projektowania, może mimo to realizować pojedyncze czynności objęte tą klauzulą.
Projekt dodaje wskazówkę o jednoznaczności zakresu. Podaje przykład zapisu „produkcja rur” bez wskazania typów, materiałów i przewidzianych zastosowań — taki zakres prowadzi do nieporozumień co do tego, co organizacja może skutecznie dostarczyć. Wymienia też trzy elementy, które zakres ma uczynić przejrzystymi: wyroby i usługi, lokalizacje fizyczne lub wirtualne oraz działania i procesy, w tym procesy scentralizowane i funkcje realizowane zewnętrznie.
Na koniec rzecz dla audytora wewnętrznego: projekt wskazuje, że audit wewnętrzny może służyć ocenie, czy zakres systemu jest nadal zgodny ze stanem faktycznym. To pozycja, której w typowym programie auditów po prostu nie ma.
2. Świadomość to zachowanie, nie recytacja
Klauzula 7.3 zawiera zdanie, które powinno zakończyć pewien zwyczaj audytowy: nie oczekuje się, że ludzie w organizacji będą mieli szczegółową wiedzę o polityce jakości i celach jakości, lecz że będą rozumieli, jak ich praca bezpośrednio przyczynia się do tych zagadnień.
Projekt wskazuje też, po czym świadomość poznać: po umiejętności odróżnienia tego, co akceptowalne, od tego, co nie, i po podjęciu właściwego działania, gdy proces, wyrób lub usługa nie spełniają uzgodnionych specyfikacji. Wśród metod budowania świadomości wymienia narzędzia wizualne, na przykład zdjęcia wyrobów akceptowalnych i nieakceptowalnych, oraz jasne komunikowanie ścieżek eskalacji przy wyjściach niezgodnych.
W praktyce audytowej oznacza to zmianę pytania. Zamiast „jaka jest polityka jakości w naszej firmie” — „co pan robi, kiedy element nie mieści się w tolerancji, i skąd pan wie, że nie mieści się w tolerancji”. Pierwsze pytanie sprawdza pamięć, drugie świadomość w rozumieniu projektu.
3. Program auditów: procesy zamiast klauzul
Klauzula 9.2.2 wskazuje jako dobrą praktykę planowanie i prowadzenie auditów według procesów, a nie według klauzul ISO 9001. Dla wielu organizacji oznacza to przebudowę programu, który od lat odwzorowuje spis treści normy.
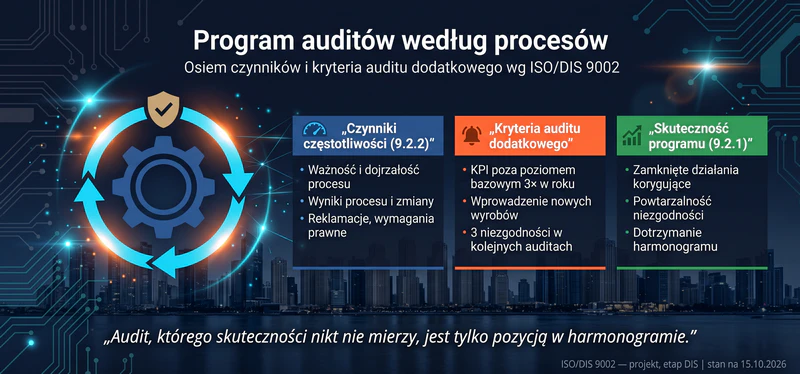
Częstotliwość auditów ustala się, stosując myślenie oparte na ryzyku oraz na szansach. Projekt podaje osiem czynników: ważność procesu, jego dojrzałość i złożoność, priorytety kierownictwa, wyniki procesu, zmiany wpływające na organizację, wyniki wcześniejszych auditów, trendy w reklamacjach klientów oraz kwestie prawne i regulacyjne.
Przykład z projektu pokazuje, jak to przełożyć na policzalne reguły. Średniej wielkości producent części dla rolnictwa objął formowanie, kucie i spawanie auditami kwartalnymi i określił trzy kryteria wyzwalające audit dodatkowy: wyjście wskaźników procesu poza przyjęty poziom bazowy więcej niż trzy razy w roku, wprowadzenie nowych wyrobów oraz trzy lub więcej niezgodności w kolejnych auditach.
Dwie rzeczy w tej klauzuli są nowe wobec edycji 2016. Po pierwsze, audity zdalne i hybrydowe są dopuszczone wprost, z odesłaniem do ISO/IEC TS 17012:2024 oraz materiałów ISO 9001 Auditing Practices Group. Po drugie, sam program auditów ma być mierzony — projekt podaje przykładowe wskaźniki: odsetek zamkniętych działań korygujących podjętych wobec niezgodności, wskaźnik powtarzalności niezgodności oraz dotrzymanie harmonogramu auditów.
Jest też wskazówka o wartości dodanej. Projekt zachęca, by w raporcie ujmować obserwacje dotyczące stanów, które spełniają wymagania, ale stanowią potencjalną słabość systemu, oraz możliwości doskonalenia wynikające z doświadczeń z innych auditów i praktyk obserwowanych w innych procesach lub lokalizacjach.
4. Bezstronność w małej organizacji
Zasada jest znana: nikt nie audituje własnej pracy, audytorzy mają być wolni od stronniczości. Projekt przyznaje jednak wprost, że w bardzo małych organizacjach bywa to trudne do osiągnięcia, i podaje trzy rozwiązania: skorzystanie z audytora zewnętrznego, praca audytora wewnętrznego pod nadzorem innego audytora albo przegląd wyników przez kolegę lub przełożonego.
Do tego dwie wskazówki odciążające mikrofirmy. W małej organizacji wystarczyć może jeden audit w roku, a zakomunikowanie programu może odbyć się ustnie. Organizacje ze zintegrowanym systemem zarządzania mogą prowadzić audity łączone, obejmujące jakość, środowisko i bezpieczeństwo pracy, żeby ograniczyć powielanie.
Naszym zdaniem to najbardziej praktyczny fragment całego dokumentu dla polskiego rynku, na którym dominują firmy do pięćdziesięciu osób. Dotąd odpowiedź na pytanie o bezstronność w pięcioosobowym zespole była kwestią interpretacji konsultanta. Teraz ma źródło.
5. Technika prowadzenia auditu
Projekt schodzi do poziomu szczegółu nietypowego dla dokumentów ISO. Zaleca spotkanie otwierające z przedstawieniem zespołu, celów i planu auditu. Wskazuje, by audytorzy stosowali pytania otwarte, byli aktywnymi słuchaczami i obserwatorami oraz unikali założeń, zachowując otwarty umysł. Stwierdzenia faktów mają być potwierdzane innymi dowodami, a zauważone odchylenia prezentowane przedstawicielom organizacji możliwie szybko, żeby umożliwić wyjaśnienie i potwierdzenie zebranych dowodów.
Jedno zdanie zasługuje na szczególną uwagę: audytorzy sami dobierają próbki i nie dają się prowadzić. Każdy, kto audituje, wie, jak często organizacja proponuje, które zlecenie obejrzeć i z kim porozmawiać.
Listy kontrolne są w projekcie dopuszczone jako pomoc zapewniająca spójność i kompletność oceny — ale w tej samej klauzuli pada przestroga przed auditem sprowadzonym do odhaczania pozycji bez rozumienia kontekstu i obserwowania rzeczywistej praktyki.
6. Czego wytyczne nie wymagają
Ostatni obszar to zbiór rozwiązań, które w polskich systemach funkcjonują jako obowiązek, choć nim nie są.
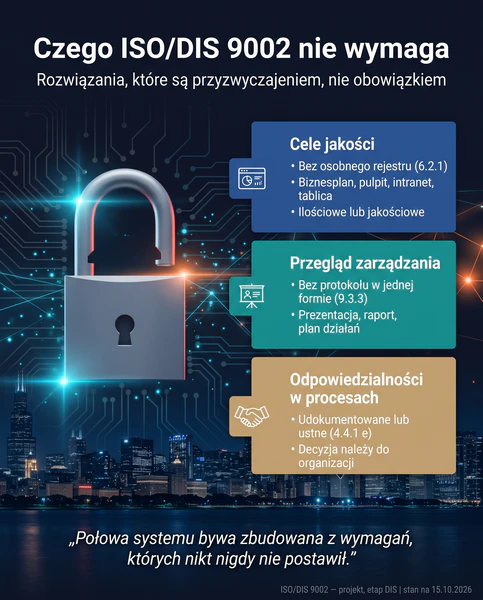
Cele jakościowe nie potrzebują osobnego rejestru. Projekt wymienia biznesplany, zrównoważoną kartę wyników, pulpity menedżerskie, intranet i tablice informacyjne jako miejsca, w których mogą być udokumentowane. Mogą być przy tym ilościowe lub jakościowe. Dokumentowanie planów ich osiągnięcia jest opisane jako dobra praktyka, nie jako wymaganie.
Przegląd zarządzania nie wymaga protokołu w klasycznej formie. Projekt wymienia prezentacje, protokoły, raporty i plany działań jako równoprawne formy dokumentowania.
Przypisanie odpowiedzialności w procesach może być udokumentowane albo ustne — tak stanowi wskazówka do klauzuli 4.4.1 lit. e).
Na koniec dwie rzeczy z obszaru działań korygujących, których w edycji 2016 nie było. Jeśli przyczyny niezgodności nie da się usunąć, projekt zaleca rozważenie działań umożliwiających wykrycie niezgodności i ograniczenie jej skutków przy ponownym wystąpieniu. Zaleca też sprawdzenie, czy działanie korygujące w jednym obszarze nie wywoła niekorzystnych skutków w innym — i zaplanowanie ograniczenia tego ryzyka przed wdrożeniem. W zapisie z działania korygującego warto, zdaniem projektu, ująć istotność niezgodności oraz analizę jej rozprzestrzenienia, czyli sprawdzenie, gdzie jeszcze problem może występować.
Status i ścieżka formalna
ISO/DIS 9002 jest projektem normy międzynarodowej na etapie DIS, przygotowywanym przez ISO/TC 176/SC 2. Głosowanie zamknięto 8 września 2026 r., a publikacja trzeciego wydania planowana jest na początek 2027 r. Pełny opis ścieżki formalnej zawiera poprzedni artykuł cyklu.
Stan na 15.10.2026 wszystkie przytoczone wskazówki pochodzą z projektu i mogą zostać przeredagowane przed publikacją. W materiałach o auditach projekt powołuje się na ISO 19011:2018, a nie na edycję 2026 — przy korzystaniu z obu dokumentów trzeba o tym pamiętać.
Zastosowanie praktyczne
Dla audytora wewnętrznego projekt jest w tej chwili najlepszym dostępnym materiałem do przeglądu własnego warsztatu. Cztery rzeczy można zrobić od razu, nie czekając na publikację.
Przegląd uzasadnień niestosowalności. Jeśli w dokumentacji systemu znajduje się wyłączenie całej klauzuli, warto rozpisać je na poszczególne wymagania i sprawdzić, czy każde z nich rzeczywiście nie ma zastosowania. To ćwiczenie zwykle kończy się korektą zakresu.
Zmiana pytań w listach kontrolnych. Pytania sprawdzające pamięć zastępuje się pytaniami o zachowanie: co robisz, gdy coś nie spełnia specyfikacji, komu to zgłaszasz, skąd wiesz, że to niezgodność.
Przebudowa programu auditów z klauzulowego na procesowy, wraz z określeniem policzalnych kryteriów wyzwalających audit dodatkowy i wskaźników skuteczności samego programu. Dla organizacji planujących certyfikację ISO 9001 to element, który jednostka certyfikująca oceni przy pierwszym audycie.
Uporządkowanie dokumentacji w dół. Lista z punktu szóstego to gotowy materiał do przeglądu, co w systemie powstało z wymagania, a co z przyzwyczajenia.
Podsumowanie
Projekt ISO/DIS 9002 nie zmienia wymagań, ale zmienia sposób, w jaki można je sprawdzać. Stosowalność ocenia się wymaganie po wymaganiu, świadomość mierzy się zachowaniem, a audity planuje się według procesów. Dla audytora wewnętrznego to zestaw argumentów, którymi dotąd dysponował wyłącznie jako własnym doświadczeniem.
Dla organizacji przygotowujących się do przejścia na edycję 2026 przygotowujemy szkolenie ze zmian w ISO 9001:2026 — szczegóły podamy w listopadzie.
Stan wiedzy na 15.10.2026. Artykuł opiera się na projekcie ISO/DIS 9002 i opisuje jego brzmienie na dzień publikacji wpisu. Treść dokumentu może ulec zmianie przed publikacją wersji finalnej; kolejne artykuły cyklu przyniosą nowsze dane.
Bibliografia:
- ISO/DIS 9002. Quality management systems — Guidance for the application of ISO 9001. Projekt (etap 40.60), ISO/TC 176/SC 2, stan na 15.10.2026. ISO.org
- ISO 9001:2026. Quality management systems — Requirements. Wydanie szóste. ISO, 2026. ISO.org
- ISO 19011:2018. Guidelines for auditing management systems. ISO, 2018 (edycja powołana w projekcie ISO/DIS 9002; zastąpiona przez ISO 19011:2026). ISO.org
- ISO/IEC TS 17012:2024. Conformity assessment — Guidelines for the use of remote auditing methods in auditing management systems. ISO/IEC, 2024. ISO.org
FAQ: ISO 9002 w praktyce audytu — co zmienia projekt wytycznych
Projekt ISO/DIS 9002 wskazuje w klauzuli 4.3, że stosowalność ocenia się dla każdego konkretnego wymagania, a analizy nie należy opierać na wymaganiach całej klauzuli. Organizacja, która nie prowadzi pełnego procesu projektowania, może mimo to realizować pojedyncze czynności objęte tą klauzulą, więc uzasadnienie niestosowalności warto rozpisać wymaganie po wymaganiu.
Nie. Klauzula 7.3 projektu stwierdza, że nie oczekuje się szczegółowej wiedzy o polityce i celach jakości, lecz rozumienia, jak własna praca się do nich przyczynia. Świadomość jest demonstrowana przez odróżnienie tego, co akceptowalne, od tego, co nie, i przez właściwą reakcję na niezgodność.
Projekt wskazuje jako dobrą praktykę planowanie i prowadzenie auditów według procesów, a nie według klauzul ISO 9001. Częstotliwość ustala się, stosując myślenie oparte na ryzyku i na szansach, z uwzględnieniem ośmiu czynników, m.in. ważności i dojrzałości procesu, jego wyników, zmian w organizacji oraz trendów w reklamacjach.
Projekt przyznaje, że w bardzo małych organizacjach jest to trudne, i podaje trzy rozwiązania: skorzystanie z audytora zewnętrznego, pracę audytora wewnętrznego pod nadzorem innego audytora albo przegląd wyników przez kolegę lub przełożonego. Dopuszcza też jeden audit rocznie i ustne zakomunikowanie programu.
Projekt tego nie wymaga. Cele jakości mogą być udokumentowane m.in. w biznesplanie, na pulpicie menedżerskim, w intranecie lub na tablicy informacyjnej, a dokumentowanie planów ich osiągnięcia jest opisane jako dobra praktyka. Dla przeglądu zarządzania równoprawnymi formami są prezentacje, protokoły, raporty i plany działań.

Ekspert w zakresie systemów zarządzania ISO, cyberbezpieczeństwa, compliance i AI governance. Audytor, konsultant, trener.
Ilustracje w tym wpisie zostały wygenerowane przy użyciu narzędzi sztucznej inteligencji. Treść merytoryczna powstała w redakcji COE i jest podpisana imiennie.