
Wytyczne do ISO 9001 stają się normą międzynarodową. Projekt ISO/DIS 9002 przynosi coś, czego w dokumentach ISO dotąd nie było: ponad sto ostrzeżeń, co w systemie zarządzania jakością idzie nie tak. Stan na 12.10.2026.
Przygotowujesz firmę do przejścia na ISO 9001:2026?
Wprowadzenie
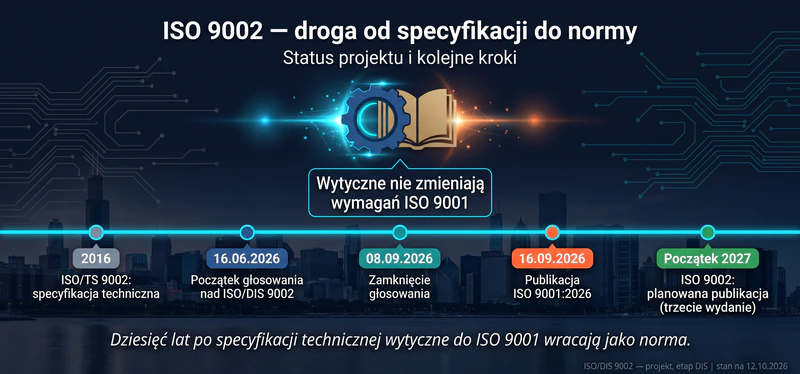
ISO/TC 176/SC 2 przekształca specyfikację techniczną ISO/TS 9002:2016 w pełną normę międzynarodową i dostosowuje jej treść do ISO 9001:2026. Głosowanie nad projektem ISO/DIS 9002 zamknięto 8 września 2026 r., a publikacja planowana jest na początek 2027 r. Dla organizacji z certyfikatem ISO 9001 to drugi po samej normie dokument, który zdecyduje o tym, jak nowe wymagania będą rozumiane w praktyce.
Nie chodzi o nowe wymagania — projekt wprost zastrzega, że niczego do ISO 9001 nie dodaje, nie ujmuje i nie zmienia. Chodzi o to, jak wymagania wdrożyć i czego przy tym nie zepsuć. Ta druga część jest w projekcie nowa: przy niemal każdej klauzuli pojawia się blok przestróg (cautions) opisujący znane ryzyka i typowe pułapki. Naliczyliśmy ich w całym dokumencie ponad sto trzydzieści.
Artykuł pokazuje, jak zbudowano nowe wytyczne i co wynika z ich najmocniejszej warstwy. Dla przygotowujących przejście na edycję 2026 to materiał, którego nie ma w samej normie: lista rzeczy, które w systemach zarządzania jakością psują się najczęściej.
W skrócie
ISO/DIS 9002 to projekt trzeciego wydania wytycznych do stosowania ISO 9001, przygotowywany przez ISO/TC 176/SC 2. Przekształca specyfikację techniczną ISO/TS 9002:2016 w normę międzynarodową i dostosowuje treść do ISO 9001:2026. Głosowanie nad projektem trwało od 16 czerwca do 8 września 2026 r., a publikację zaplanowano na początek 2027 r. Dokument nie dodaje, nie ujmuje ani nie zmienia wymagań ISO 9001 i nie jest przeznaczony do celów auditu ani oceny. Wytyczne do każdej klauzuli mają cztery warstwy: intencję wymagania, wskazówki praktyczne, przykłady z organizacji różnej wielkości oraz przestrogi wskazujące typowe pułapki. Przestrogi są nowością tej edycji — w całym dokumencie jest ich ponad sto trzydzieści, najwięcej w rozdziale 8. Dotyczą m.in. rozrostu procesów i dokumentacji, systemu pozostawionego jednej osobie lub jednemu działowi oraz auditów i przeglądów zarządzania prowadzonych rytualnie. Centrum Certyfikacji QSCert (COE – Centre of Excellence) omawia projekt w cyklu artykułów o ISO 9001:2026.
Czym jest ISO 9002 i jak zbudowano nowe wytyczne
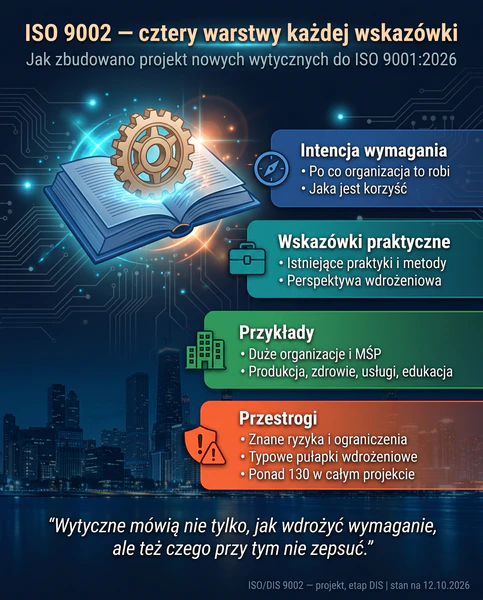
Projekt podąża klauzula po klauzuli za strukturą ISO 9001:2026, a jego nowością jest czterowarstwowa budowa każdej wskazówki. Warstwa czwarta — przestrogi — jest tym, co odróżnia nową edycję od dokumentu z 2016 r.
Cztery warstwy każdej klauzuli
Wprowadzenie do projektu opisuje układ wytycznych dla każdej klauzuli. Najpierw pojawia się intencja wymagania: po co organizacja ma coś robić i jaka jest z tego korzyść. Dalej idą wskazówki praktyczne odwołujące się do istniejących praktyk, narzędzi i metod. Trzecia warstwa to przykłady z rzeczywistych zastosowań, z wyraźnym rozpięciem między dużymi organizacjami a małymi i średnimi przedsiębiorstwami. Czwarta to przestrogi — wskazanie ryzyk, ograniczeń, wniosków z doświadczeń i problemów, które już wcześniej napotykano przy stosowaniu ISO 9001.
Przykłady pokazują, jak szeroko projekt rozumie zastosowanie normy: obok produkcji pojawiają się szpital, uczelnia, przewoźnik autobusowy, biuro podróży i laboratorium. Autorzy pamiętają, że większość certyfikowanych organizacji niczego nie produkuje.
Czego ISO 9002 nie robi
Trzy zastrzeżenia projektu warto znać, zanim ktoś potraktuje wytyczne jako nowe kryterium oceny.
Dokument nie narzuca obowiązkowych sposobów wdrożenia ani preferowanej metody interpretacji wymagań. Podane przykłady są ilustracjami możliwości, a nie katalogiem rozwiązań właściwych. I najważniejsze dla certyfikowanych firm: wytyczne nie są przeznaczone do celów auditu ani oceny.
W praktyce audytowej oznacza to, że niezgodności nie formułuje się wobec ISO 9002. Kryterium pozostaje ISO 9001. Wytyczne są narzędziem dla wdrażającego, nie listą kontrolną dla audytora.
Projekt zaleca też czytanie go łącznie z Aneksem A do ISO 9001:2026 i wskazuje podział ról między oba dokumenty: Aneks A objaśnia, jak czytać wymagania, żeby ich nie rozszerzać ponad brzmienie, a ISO 9002 podpowiada, jak zbudować system, który te wymagania spełnia.
Przestrogi — czego wytyczne każą unikać
Przestrogi nie rozkładają się równomiernie. Najwięcej jest ich w rozdziale 8, dotyczącym działań operacyjnych — około osiemdziesięciu, z rekordem trzynastu przy planowaniu projektowania (8.3.2). Rozdziały 4–5 oraz 9–10 mają po ponad dwadzieścia. Za to w całej partii od celów jakościowych do udokumentowanych informacji (6.2–7.5) są tylko trzy, i wszystkie dotyczą ludzi, nie procedur.
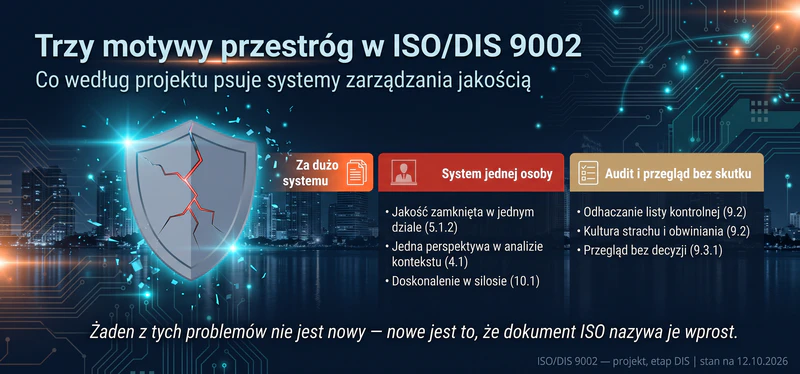
Z całości wyłaniają się trzy powtarzalne motywy.
Za dużo systemu
Pierwszy motyw jest nieoczywisty dla dokumentu normalizacyjnego: wytyczne ostrzegają przed rozrostem systemu.
Przy klauzuli 4.4 projekt przestrzega przed nadmiernym rozdrabnianiem procesów na podprocesy oraz przed myleniem czynności z procesem — przykład podany wprost to „ustawienie maszyny” zapisane jako osobny proces, choć jest krokiem w procesie produkcji. Taka klasyfikacja rozdrabnia nadzór i utrudnia pomiar wyników. W tej samej klauzuli pada ostrzeżenie o dokumentacji: jej nadmiar tworzy biurokrację, a niedobór prowadzi do niespójności i błędów.
Przy klauzuli 4.2 projekt zwraca uwagę na mechanizm działający w firmach latami: wymaganie wprowadzone pod jednego wymagającego klienta zostaje w procesie także po tym, jak klient odszedł. Zalecenie brzmi, by okresowo przeglądać wymagania klientowskie i usuwać nieobowiązujące.
Ten sam motyw wraca w rozdziałach 9 i 10 w formie zaskakującej w dokumencie ISO. Przy auditach wewnętrznych pada ostrzeżenie przed przeaudytowaniem, przy badaniu zadowolenia klienta — przed zmęczeniem ankietami, przy doskonaleniu — przed zmęczeniem doskonaleniem, gdy zbyt wiele równoległych inicjatyw wypala zespoły.
System, który stał się sprawą jednej osoby
Drugi motyw dotyczy tego, gdzie w organizacji system faktycznie mieszka.
Najmocniejsza przestroga tego rodzaju pada przy orientacji na klienta (5.1.2): gdy najwyższe kierownictwo dystansuje się i zostawia system w rękach jednej osoby lub jednego działu, zaangażowanie przywództwa jest odbierane jako pozorne, a jakość zaczyna być postrzegana jako funkcja techniczna, nie priorytet strategiczny. Ta sama klauzula ostrzega przed celami oderwanymi od kierunku strategicznego — wymienia wzrost, transformację cyfrową i zrównoważony rozwój — oraz przed inicjatywami zatwierdzanymi bez przydziału budżetu, ludzi i narzędzi.
Podobnie przy analizie kontekstu (4.1): oparcie się na jednym punkcie widzenia tworzy stronniczość, a monitorowanie powierzone jednej osobie wymaga raportowania do szerszego gremium.
Przy doskonaleniu (10.1) motyw wraca w czystej postaci — traktowanie doskonalenia jako zadania działu jakości jest wymienione jako pułapka, a zalecenie idzie w stronę zespołów pierwszej linii i zespołów międzyfunkcyjnych. Przy działaniach korygujących (10.2.1) projekt ostrzega przed analizą prowadzoną bez właścicieli procesów i pracowników liniowych.
Dla polskiego czytelnika to fragmenty niewygodne, bo model „pełnomocnik prowadzi system, reszta organizacji się przygląda” jest u nas wciąż rozpowszechniony. Naszym zdaniem to najpoważniejsza praktyczna konsekwencja całego dokumentu: wytyczne systematycznie opisują taki układ jako wadę, nie jako rozwiązanie organizacyjne.
Audit i przegląd, które niczego nie zmieniają
Trzeci motyw dotyczy mechanizmów, które mają system korygować, a bywają pustym rytuałem.
Przy auditach wewnętrznych (9.2) projekt wymienia audit sprowadzony do odhaczania listy kontrolnej, bez obserwowania rzeczywistej praktyki, oraz ustalenia oparte wyłącznie na oświadczeniach i zapewnieniach kierownictwa. Najdalej idzie przestroga o kulturze strachu i obwiniania: w takiej kulturze ludzie zatajają informacje w obawie przed konsekwencjami, co uniemożliwia uczciwą ocenę.
Przy przeglądzie zarządzania (9.3.1) pojawiają się cztery ostrzeżenia: przegląd jako ćwiczenie dokumentacyjne wykonane po to, by wykazać zgodność; nieobecność decydentów, bez których nie da się przesunąć zasobów; ustalenia bez właścicieli i terminów; usprawnienia identyfikowane, lecz niewdrażane z braku budżetu lub obsady. Zalecenie jest tu konkretne — luki zasobowe przeglądać wprost i wiązać wnioski o zasoby z wpływem biznesowym.
Przy analizie i ocenie (9.1.3) projekt wchodzi na teren, na którym normy ISO zwykle nie bywają: ostrzega przed nadmiernym poleganiem na wskaźnikach opóźnionych i zaleca uzupełnienie ich o wyprzedzające, a osobno wymienia błąd konfirmacji.
Przestrogi, które opisują świat po 2016 roku
Część przestróg nie miałaby sensu w poprzedniej edycji wytycznych.
Przy zabezpieczaniu wyrobów (8.5.4) projekt wymienia cyberbezpieczeństwo i zjawiska pogodowe jako zagrożenia dla jakości, nie tylko dla ciągłości działania. Przy badaniu zadowolenia klienta (9.1.2) ostrzega przed utratą i nadużyciem danych klientów, a w tej samej klauzuli dopuszcza algorytmy sztucznej inteligencji i dane z mediów społecznościowych jako źródła informacji o kliencie. Przy nadzorze nad dostawcami (8.4.2) pada stwierdzenie, że świadectwo zgodności wypełnione według szablonu nie jest nadzorem. Przy wyjściach niezgodnych (8.7) zatajenie niezgodności dotyczącej bezpieczeństwa nazwano kwestią etyczną.
Najdalej idzie klauzula 7.1.4 o środowisku funkcjonowania procesów: wśród czynników do rozważenia wytyczne wymieniają wypalenie zawodowe i mobbing, a jako narzędzie rozwijania kultury jakości wskazują politykę sygnalistów, z odesłaniem do ISO 10010:2022.
Status i ścieżka formalna
ISO/DIS 9002 to projekt normy międzynarodowej na etapie DIS, przygotowywany przez ISO/TC 176/SC 2 (sekretariat: BSI). Głosowanie trwało od 16 czerwca do 8 września 2026 r. Po publikacji dokument będzie trzecim wydaniem i zastąpi ISO/TS 9002:2016; planowany termin to początek 2027 r. Stan na 12.10.2026 wynik głosowania nie jest tożsamy z zatwierdzeniem, a data publikacji pozostaje planowana.
Dla czytelnika wniosek jest praktyczny: na wytyczne nie trzeba czekać, bo nie zmieniają wymagań ISO 9001:2026 i nie są kryterium certyfikacji. Warto natomiast znać ich kierunek już teraz.
Jedno zastrzeżenie techniczne: projekt powołuje się normatywnie na ISO/FDIS 9000 i ISO/DIS 9001, czyli na wersje robocze, a przy auditach odsyła do ISO 19011:2018. Po publikacji odniesienia zostaną dociągnięte do tekstów finalnych, a część przykładów może zostać przeredagowana. Tekst DIS zawiera też usterki redakcyjne — kolejny powód do ostrożności wobec brzmienia poszczególnych zdań.
Zastosowanie praktyczne
Przestrogi z projektu najlepiej sprawdzają się jako narzędzie samooceny — i tak zalecamy je wykorzystać, niezależnie od losu samego dokumentu.
Pierwsze zastosowanie to przegląd systemu pod kątem rozrostu. Ile procesów faktycznie opisano, a ile z nich to czynności awansowane do rangi procesu? Które wymagania w procedurach pochodzą od klientów, których już nie obsługujemy? Projekt daje gotowe pytania, trudne do zadania bez zewnętrznego punktu odniesienia.
Drugie to test rozmieszczenia odpowiedzialności. Jeśli na pytanie „kto odpowiada za system” pada jedno nazwisko, a najwyższe kierownictwo pojawia się raz w roku na przeglądzie zarządzania, opis z klauzuli 5.1.2 pasuje do organizacji niemal dosłownie. Uprawnienia można delegować, ale odpowiedzialność za system pozostaje przy najwyższym kierownictwie.
Trzecie to rewizja programu auditów wewnętrznych przed przejściem na edycję 2026. Cztery przestrogi z klauzuli 9.2 dają kryteria oceny własnego programu: czy audity obserwują praktykę, czy weryfikują zapisy; czy ustalenia opierają się na dowodach, czy na zapewnieniach; czy ludzie mówią audytorowi, jak jest, czy jak powinno być.
Czwarte to przygotowanie do rozmowy z zarządem. Przestrogi o przeglądzie zarządzania i inicjatywach bez zasobów są sformułowane językiem decyzyjnym, nie jakościowym — w takiej rozmowie działają lepiej niż odwołanie do wymagań normy.
Dla organizacji planujących certyfikację ISO 9001 wniosek jest prosty: system budowany dziś warto od razu ustawiać tak, by nie wpadł w pułapki wymienione w wytycznych.
Szczegółowe wskazówki interpretacyjne projektu, istotne zwłaszcza dla audytorów wewnętrznych, omówimy w kolejnym artykule cyklu.
Podsumowanie
ISO/DIS 9002 mówi o tym, jak stosować ISO 9001, ale jego najcenniejsza warstwa dotyczy czegoś innego: powodów, dla których systemy przestają działać, choć formalnie spełniają wymagania. Za dużo procesów i dokumentów, system zamknięty w jednym dziale, audit sprowadzony do listy kontrolnej, przegląd zarządzania bez decyzji. Żaden z tych problemów nie jest nowy — nowe jest to, że dokument ISO nazywa je wprost.
Dla organizacji przygotowujących się do przejścia na edycję 2026 przygotowujemy szkolenie ze zmian w ISO 9001:2026 — szczegóły podamy w listopadzie.
Stan wiedzy na 12.10.2026. Artykuł opiera się na projekcie ISO/DIS 9002 i opisuje jego brzmienie na dzień publikacji wpisu. Treść dokumentu może ulec zmianie przed publikacją wersji finalnej; kolejne artykuły cyklu przyniosą nowsze dane.
Bibliografia:
- ISO/DIS 9002. Quality management systems — Guidelines for the application of ISO 9001. Projekt, ISO/TC 176/SC 2, stan na 12.10.2026. ISO.org
- ISO 9001:2026. Quality management systems — Requirements. Sixth edition. ISO, 2026. ISO.org
- ISO/TS 9002:2016. Quality management systems — Guidelines for the application of ISO 9001:2015. ISO, 2016. ISO.org
- ISO 10010:2022. Quality management — Guidance to understand, evaluate and improve organizational quality culture. ISO, 2022. ISO.org
FAQ: ISO 9002 — nowe wytyczne do ISO 9001:2026 - część I
Czym jest ISO 9002 i czym różni się od ISO 9001?
ISO 9001 zawiera wymagania, które podlegają certyfikacji. ISO 9002 to wytyczne objaśniające intencję tych wymagań i pokazujące przykłady możliwych działań. Projekt ISO/DIS 9002 wprost zastrzega, że niczego do ISO 9001 nie dodaje, nie ujmuje ani nie zmienia.
Czy audytor może stwierdzić niezgodność z ISO 9002?
Nie. Projekt stwierdza, że wytyczne nie są przeznaczone do celów auditu ani oceny. Kryterium auditu pozostaje ISO 9001 oraz wymagania określone przez samą organizację. ISO 9002 jest narzędziem dla wdrażającego, nie listą kontrolną dla audytora.
Kiedy ISO 9002 zostanie opublikowana?
To nowa, czwarta warstwa wskazówek przy większości klauzul. Opisują znane ryzyka, ograniczenia i typowe pułapki przy stosowaniu danego wymagania – na przykład nadmierne rozdrabnianie procesów, nadmiar dokumentacji czy audit sprowadzony do odhaczania listy kontrolnej. W całym projekcie jest ich ponad sto trzydzieści.
Czym są przestrogi w nowych wytycznych?
To nowa, czwarta warstwa wskazówek przy większości klauzul. Opisują znane ryzyka, ograniczenia i typowe pułapki przy stosowaniu danego wymagania – na przykład nadmierne rozdrabnianie procesów, nadmiar dokumentacji czy audit sprowadzony do odhaczania listy kontrolnej. W całym projekcie jest ich ponad sto trzydzieści.
Czy trzeba czekać na ISO 9002, żeby przejść na ISO 9001:2026?
Nie. Wytyczne nie zmieniają wymagań normy i nie są kryterium certyfikacji, więc przejście można planować niezależnie od nich. Warto natomiast znać kierunek projektu już teraz, bo pokazuje, jak autorzy normy rozumieją intencję nowych zapisów.

Ekspert w zakresie systemów zarządzania ISO, cyberbezpieczeństwa, compliance i AI governance. Audytor, konsultant, trener.
Ilustracje w tym wpisie zostały wygenerowane przy użyciu narzędzi sztucznej inteligencji. Treść merytoryczna powstała w redakcji COE i jest podpisana imiennie.