
11 sierpnia 2026 r. weszła w życie zasadnicza część ustawy o systemach sztucznej inteligencji. Nie dodaje ona ani jednego nowego obowiązku technicznego. Zmienia coś innego: to, kto zapyta, kiedy i o co.
Certyfikat ISO/IEC 42001 nie zastępuje oceny zgodności z AI Act
Wstęp
Ustawa z dnia 3 lipca 2026 r. o systemach sztucznej inteligencji (Dz. U. z 2026 r. poz. 1003) nie jest polskim odpowiednikiem AI Act. Rozporządzenie Parlamentu Europejskiego i Rady (UE) 2024/1689 stosuje się w Polsce bezpośrednio i to ono określa, jakie praktyki są zakazane i jakie wymogi obowiązują systemy wysokiego ryzyka. Ustawa krajowa odpowiada na pytania: kto nadzoruje, jak wygląda kontrola i w jakim trybie nakładane są kary.
Dla pełnomocnika systemu zarządzania najistotniejszy jest jednak szczegół pozornie techniczny. Artykuł 4 ustawy nie definiuje żadnej z kluczowych ról samodzielnie. Dostawca, operator, jednostka notyfikowana, model ogólnego przeznaczenia — wszystkie te pojęcia odsyłają do art. 3 rozporządzenia 2024/1689. Ustawodawca krajowy świadomie zrezygnował z własnego słownika ról.
Konsekwencja jest praktyczna. Punktem wyjścia nie jest pytanie „czy używamy sztucznej inteligencji”, lecz „w jakiej roli występujemy przy każdym konkretnym przypadku użycia”. To rola, a nie sama technologia, decyduje o zakresie obowiązków i o dacie, od której zaczynają obowiązywać.
Ustawa o systemach AI: mapa ról dostawcy i podmiotu stosującego
Ustawa uruchamia się etapami, a role, które przypisuje, pochodzą w całości z prawa unijnego. Trzeba więc ustalić trzy rzeczy przed każdą inną decyzją: kiedy, kto i wobec czego.
Trzy daty, nie jedna
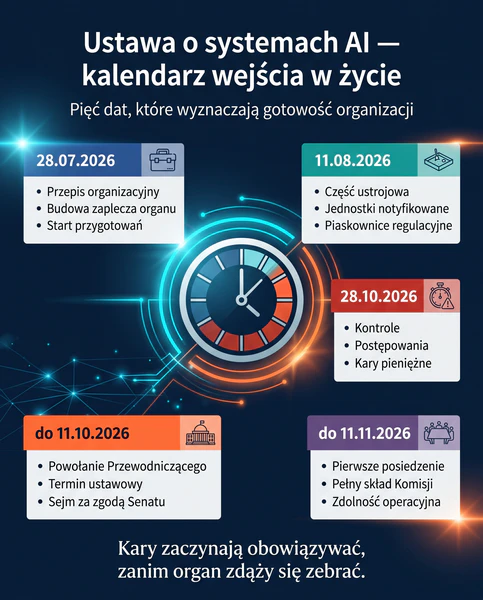
Artykuł 127 rozkłada wejście w życie na trzy momenty. Ustawa została ogłoszona 27 lipca 2026 r. Przepis organizacyjny, pozwalający ministrowi właściwemu do spraw informatyzacji rozpocząć budowę zaplecza organu, obowiązuje od 28 lipca 2026 r. Zasadnicza część — przepisy ustrojowe, przepisy o jednostkach notyfikowanych, ramy piaskownic regulacyjnych i środki wspierające innowacyjność — weszła w życie 11 sierpnia 2026 r. Artykuły 8–18 oraz rozdziały 3–5, 8 i 9, czyli opinie indywidualne, kontrole, postępowania, układ w sprawie złagodzenia sankcji i kary pieniężne, zaczną obowiązywać 28 października 2026 r.
Do tego dochodzi kalendarz rozruchu samego organu. Zgodnie z art. 125 ust. 2 i 3 Przewodniczący Komisji ma zostać powołany w terminie dwóch miesięcy od wejścia ustawy w życie, a pierwsze posiedzenie Komisji zwołane w terminie trzech miesięcy. Przepisy o karach zaczną więc obowiązywać, zanim upłynie ustawowy termin na zwołanie pierwszego posiedzenia organu, który ma je stosować. Organizacja uzależniająca własną gotowość od tego, kiedy regulator faktycznie ruszy, przyjmuje ryzyko, którego nie kontroluje.
Ustawa nie definiuje ról — odsyła
Zakres podmiotowy określa art. 3 ust. 1: ustawę stosuje się do podmiotów wskazanych w art. 2 ust. 1 rozporządzenia 2024/1689. Wyłączenie dla osób fizycznych jest wąskie. Obejmuje wyłącznie stosowanie systemu AI do celów osobistych, niepozostających w związku z działalnością gospodarczą, zawodową, nieewidencjonowaną ani rolniczą. Pracownik korzystający z narzędzia AI w zadaniach służbowych w tym wyłączeniu się nie mieści, a jego pracodawca występuje w jednej z ról przewidzianych rozporządzeniem.
Artykuł 3 ust. 2 rozciąga ponadto przepisy dotyczące systemów AI również na modele ogólnego przeznaczenia. Z kolei art. 2 ust. 1 pkt 4 wyłącza badania naukowe i prace rozwojowe, ale tylko w zakresie nieobejmującym testów w warunkach rzeczywistych w rozumieniu art. 3 pkt 57 rozporządzenia. Granica jest wyznaczona precyzyjnie: laboratorium tak, pilotaż na realnych użytkownikach nie.
Ta sama organizacja w dwóch rolach jednocześnie
Najczęstszy błąd kwalifikacyjny nie polega na przeoczeniu obowiązków. Polega na przyjęciu, że organizacja ma jedną rolę.
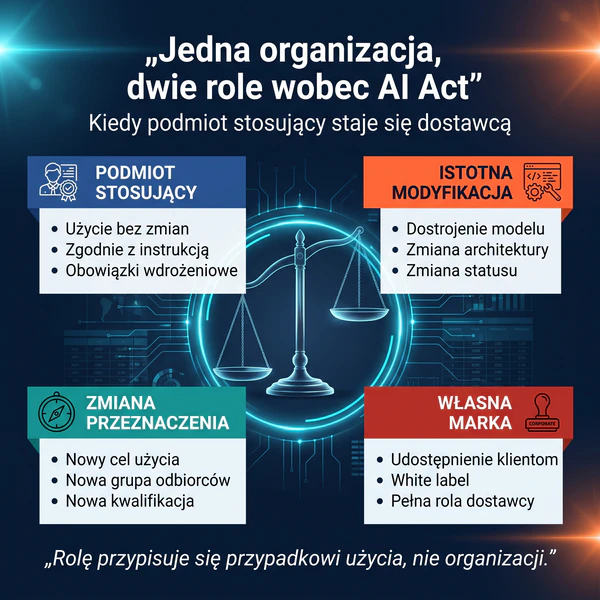
W praktyce ten sam podmiot bywa jednocześnie podmiotem stosującym i dostawcą — gdy istotnie modyfikuje nabyte rozwiązanie, gdy zmienia jego przeznaczenie albo gdy udostępnia je klientom pod własną marką. Zespół, który dostroił model do własnych danych i wdrożył go w procesie rekrutacyjnym, może wykonać obie te czynności, nie zauważając zmiany statusu prawnego.
Znaczenie tego rozróżnienia rośnie po nowelizacji harmonogramu. Rozporządzenie (UE) 2026/1744, które weszło w życie 27 lipca 2026 r., przesunęło stosowanie przepisów o systemach wysokiego ryzyka z załącznika III na 2 grudnia 2027 r., a dla systemów z załącznika I — na 2 sierpnia 2028 r. Obowiązki przejrzystości z art. 50 stosuje się natomiast od 2 sierpnia 2026 r. Jedna data dla całej organizacji nie istnieje: termin przypisuje się do konkretnego obowiązku, systemu i roli.
Kto pyta: Komisja jako organ nadzoru i punkt kontaktowy
Nadzór sprawuje Komisja Rozwoju i Bezpieczeństwa Sztucznej Inteligencji. Zgodnie z art. 5 pełni ona dwie funkcje wynikające z art. 70 rozporządzenia: jest organem nadzoru rynku i jednocześnie pojedynczym punktem kontaktowym. To organ kolegialny — Przewodniczący, dwóch zastępców oraz czterech członków wskazanych przez Prezesa UOKiK, Komisję Nadzoru Finansowego, Krajową Radę Radiofonii i Telewizji oraz Prezesa Urzędu Komunikacji Elektronicznej (art. 19 ust. 1).
Katalog zadań z art. 6 jest celowo dwoisty. Obok kontroli, decyzji i rejestru skarg mieszczą się w nim piaskownice regulacyjne, opinie indywidualne oraz coroczna, publikowana do 31 marca informacja o dobrych praktykach. Ten sam organ ma karać i doradzać. Kontakt z regulatorem nie musi więc zaczynać się od postępowania — ale każdy kontakt trafia do instytucji dysponującej uprawnieniami kontrolnymi.
Perspektywa norm ISO
Ustawa przypisuje role, lecz nie mówi, jak je ustalić i utrzymać. To pytanie o system zarządzania, nie o wykładnię przepisu.
ISO/IEC 42001:2023 — rola jako wymaganie normy
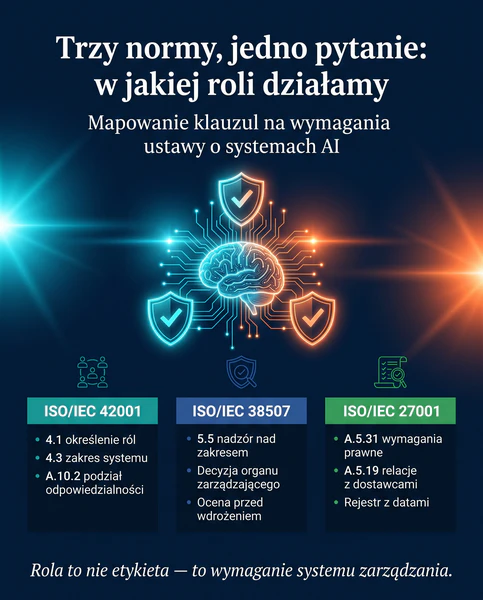
Zbieżność jest tu dosłowna. Klauzula 4.1 ISO/IEC 42001:2023 wymaga, aby organizacja uwzględniła zamierzone przeznaczenie rozwijanych, dostarczanych i użytkowanych systemów AI oraz określiła swoje role wobec nich. Nota do klauzuli wylicza role dostawcy, producenta, klienta i partnera i stwierdza, że to rola decyduje o zakresie stosowania wymagań normy. Ustawa i norma opisują więc ten sam zbiór ról; różnica dotyczy skutku. Norma czyni z określenia roli wymaganie systemowe, podlegające audytowi, a ustawa dodaje do niego konsekwencję administracyjną.
Pracują na to trzy dalsze punkty. Klauzula 4.3 wymaga określenia granic i zakresu systemu zarządzania, czyli rozstrzygnięcia, które przypadki użycia są nim objęte. Klauzula 5.3 nakazuje przypisanie i zakomunikowanie odpowiedzialności oraz uprawnień. Zabezpieczenie A.10.2 wymaga rozdzielenia odpowiedzialności w cyklu życia systemu AI pomiędzy organizację, jej partnerów, dostawców, klientów i strony trzecie — czyli odpowiada sytuacji podmiotu występującego w dwóch rolach naraz.
ISO/IEC 38507:2022 — rozstrzygnięcie należy do organu zarządzającego
Kwalifikacja roli bywa traktowana jako zadanie działu prawnego albo zespołu wdrożeniowego. ISO/IEC 38507:2022 lokuje ją wyżej: klauzula 5.5 wskazuje, że organ zarządzający powinien objąć nadzorem zakres automatyzacji, zapewnić utrzymanie wymaganych uprawnień, odpowiedzialności i rozliczalności oraz doprowadzić do tego, by konsekwencje automatyzacji zostały zbadane i zrozumiane przed wdrożeniem. Decyzja o dostrojeniu modelu albo o udostępnieniu go klientom pod własną marką zmienia status prawny organizacji. Jeżeli zapada wyłącznie na poziomie zespołu produktowego, organ zarządzający dowie się o zmianie roli przy pierwszym zawiadomieniu o kontroli.
ISO/IEC 27001:2022 — identyfikacja wymagań i granica z dostawcą
Zabezpieczenie A.5.31 wymaga identyfikowania, dokumentowania i utrzymywania w aktualności wymagań prawnych, regulacyjnych i umownych oraz podejścia organizacji do ich spełnienia. Rejestr, w którym „AI Act” figuruje jako jedna pozycja z jedną datą, tego wymagania nie spełnia — bo terminy różnią się w zależności od roli i systemu. Zabezpieczenie A.5.19, dotyczące relacji z dostawcami, ma znaczenie tam, gdzie systemy AI trafiają do organizacji w modelu usługowym: zapis w umowie nie przesądza roli w rozumieniu rozporządzenia, ale to umowa decyduje, czy organizacja uzyska dokumentację, której zażąda regulator.
Granica, której nie należy zacierać
Certyfikacja systemu zarządzania nie jest oceną zgodności w rozumieniu art. 43 rozporządzenia 2024/1689. Certyfikat ISO/IEC 42001 nie zastępuje deklaracji zgodności UE, oznakowania CE ani rejestracji w bazie danych UE.
Potwierdza to architektura normalizacyjna: dla systemu zarządzania jakością wymaganego przez art. 17 rozporządzenia komitet CEN/CLC/JTC 21 opracował odrębną normę europejską — EN 18286:2026, zatwierdzoną 12 lipca 2026 r. Domniemanie zgodności powstaje jednak dopiero po przywołaniu normy w Dzienniku Urzędowym Unii Europejskiej i tylko w zakresie objętym jej klauzulami normatywnymi. ISO/IEC 42001 pozostaje tym, czym jest: ramą porządkującą role, zakres, odpowiedzialności i dowody.
Praktyczne implikacje
Do 28 października 2026 r. pozostaje kilkanaście tygodni, w których można ustalić stan faktyczny bez presji postępowania. Poniżej zakres minimalny.
Inwentaryzacja per przypadek użycia, nie per narzędzie. Jedno narzędzie obsługujące rekrutację, obsługę klienta i analizę ryzyka to trzy przypadki użycia o potencjalnie różnej kwalifikacji. Dla każdego opisz cel, właściciela, użytkowników, osoby, na które system oddziałuje, dostawcę, integracje i możliwość wyłączenia.
Macierz ról. Zestaw przypadki użycia z rolami z art. 3 rozporządzenia. W każdej komórce wpisz uzasadnienie kwalifikacji, a nie samą etykietę. Uzasadnienie jest tym, co pokażesz kontrolującemu.
Rejestr obowiązków z datą przypisaną do wiersza, nie do organizacji. Terminy z art. 50 oraz z załączników I i III trafiają do osobnych pozycji.
Wyzwalacze ponownej kwalifikacji. Ustal, jakie zdarzenia uruchamiają ponowną ocenę roli: dostrojenie modelu, zmiana przeznaczenia, zmiana dostawcy, udostępnienie rozwiązania podmiotowi zewnętrznemu, wprowadzenie własnej marki. Bez tego macierz zdezaktualizuje się w ciągu kwartału.
Trzy pytania przed audytem. Kto zatwierdził kwalifikację roli dla systemu o najwyższym wpływie na osoby fizyczne? Gdzie jest udokumentowana i kiedy była ostatnio przeglądana? Czy umowa z dostawcą daje prawo do dokumentacji w zakresie, jakiego może zażądać organ nadzoru?
Podsumowanie
Ustawa o systemach sztucznej inteligencji nie powiela technicznych wymogów rozporządzenia. Buduje wokół nich krajową obudowę instytucjonalną i proceduralną — i przypisuje jej konkretne daty. Od 11 sierpnia 2026 r. działa warstwa ustrojowa i proinnowacyjna, od 28 października 2026 r. kontrolna i sankcyjna.
Najlepiej przygotowane będą nie te organizacje, które mają najwięcej polityk, lecz te, które potrafią szybko wykazać, z jakich systemów korzystają, w jakiej roli, kto zatwierdził tę kwalifikację i na jakiej podstawie. To zadanie dla systemu zarządzania, nie dla pojedynczego dokumentu — a ISO/IEC 42001 dostarcza dla niego gotowej ramy, od określenia ról w klauzuli 4.1 po rozdzielenie odpowiedzialności w łańcuchu dostaw. Jeżeli chcesz sprawdzić, czy Twoja mapa ról obroni się przed audytem, porozmawiajmy o certyfikacji systemu zarządzania sztuczną inteligencją.
Bibliografia:
- Ustawa z dnia 3 lipca 2026 r. o systemach sztucznej inteligencji (Dz. U. z 2026 r. poz. 1003) — ISAP
- Rozporządzenie Parlamentu Europejskiego i Rady (UE) 2024/1689 z dnia 13 czerwca 2024 r. (akt w sprawie sztucznej inteligencji), Dz. Urz. UE L 2024/1689 z 12.07.2024
- Rozporządzenie Parlamentu Europejskiego i Rady (UE) 2026/1744 (Digital Omnibus on AI), w życie 27.07.2026
- ISO/IEC 42001:2023 — Information technology — Artificial intelligence — Management system
- ISO/IEC 38507:2022 — Information technology — Governance of IT — Governance implications of the use of artificial intelligence by organizations
- ISO/IEC 27001:2022 — Information security, cybersecurity and privacy protection — Information security management systems — Requirements
- EN 18286:2026 — Artificial intelligence — Quality management system for EU AI Act regulatory purposes, CEN/CLC/JTC 21
- CEN-CENELEC, komunikat o publikacji EN 18286:2026, 30.07.2026
FAQ: Ustawa o sztucznej inteligencji
Nie. Obowiązki techniczne wynikają z rozporządzenia (UE) 2024/1689, które stosuje się w Polsce bezpośrednio. Ustawa z 3 lipca 2026 r. buduje wokół nich krajową obudowę instytucjonalną: wskazuje organ nadzoru, opisuje tryb kontroli i postępowań, reguluje piaskownice regulacyjne oraz zasady nakładania kar. Zmienia egzekwowalność, nie zakres wymagań.
Od 28 października 2026 r. Wtedy wchodzą w życie rozdziały 3–5 i 8, czyli przepisy o kontroli, postępowaniu, układzie w sprawie złagodzenia sankcji oraz karach pieniężnych. Wcześniej, 11 sierpnia 2026 r., zaczęła obowiązywać część ustrojowa i proinnowacyjna. Warto pamiętać, że ustawowy termin na zwołanie pierwszego posiedzenia Komisji upływa dopiero w listopadzie 2026 r.
Tak i jest to sytuacja częsta. Organizacja występuje w roli dostawcy, gdy istotnie modyfikuje nabyte rozwiązanie, zmienia jego przeznaczenie albo udostępnia je pod własną marką — nawet jeżeli w innym procesie pozostaje wyłącznie podmiotem stosującym. Kwalifikację przypisuje się do przypadku użycia, nie do organizacji jako całości.
Nie. Certyfikacja systemu zarządzania nie jest oceną zgodności w rozumieniu art. 43 rozporządzenia 2024/1689 i nie zastępuje deklaracji zgodności UE, oznakowania CE ani rejestracji w bazie danych UE. Dla systemu zarządzania jakością wymaganego przez art. 17 rozporządzenia opracowano odrębną normę europejską EN 18286:2026. ISO/IEC 42001 porządkuje natomiast role, zakres, odpowiedzialności i dowody — i to jest jego rzeczywista wartość przy kontroli.
Tak. Zakres podmiotowy z art. 3 ust. 1 obejmuje wszystkie podmioty wskazane w art. 2 ust. 1 rozporządzenia, a wyłączenie dla osób fizycznych dotyczy wyłącznie użytku osobistego niezwiązanego z działalnością gospodarczą, zawodową, nieewidencjonowaną ani rolniczą. Przedsiębiorca stosujący narzędzie AI w rekrutacji, obsłudze klienta czy analizie ryzyka jest podmiotem stosującym w rozumieniu rozporządzenia.

Ekspert w zakresie systemów zarządzania ISO, cyberbezpieczeństwa, compliance i AI governance. Audytor, konsultant, trener.
Ilustracje w tym wpisie zostały wygenerowane przy użyciu narzędzi sztucznej inteligencji. Treść merytoryczna powstała w redakcji COE i jest podpisana imiennie.