
Organizacje mają dziś więcej funkcji kontrolnych niż kiedykolwiek — a mimo to zarządy wciąż nie widzą ryzyka jasno. Barbara Badoino z Novartis nazywa to zjawisko „assurance gap” i wskazuje, co musi się zmienić.
Więcej raportów. Więcej kontroli. Więcej funkcji nadzorczych. A zarząd nadal pyta: „Czy widzimy nasze ryzyka jasno?"
Wstęp
Współczesne organizacje inwestują znaczące zasoby w budowanie infrastruktury nadzorczej. Zarządzanie ryzykiem, compliance i audyt wewnętrzny funkcjonują jako rozbudowane, profesjonalne funkcje z własnymi zespołami, metodologiami i liniami raportowania. Artykuł Barbary Badoino, opublikowany w Risk & Compliance Magazine (kwiecień–czerwiec 2026), stawia jednak prowokacyjną diagnozę: mimo tej rozbudowanej architektury, organizacje wciąż nie potrafią odpowiedzieć na fundamentalne pytanie — czy rzeczywiście rozumiemy nasze najważniejsze podatności i jak dobrze są one kontrolowane?
To paradoks, który powinien zaniepokoić każdego audytora i menedżera systemu zarządzania. Publikacja nie mówi o braku aktywności nadzorczej — wręcz przeciwnie, wskazuje, że organizacje generują ogromne wolumeny informacji o ryzyku i kontrolach. Problem tkwi gdzie indziej: w niezdolności do złożenia tych informacji w spójny, wiarygodny obraz ekspozycji na ryzyko.
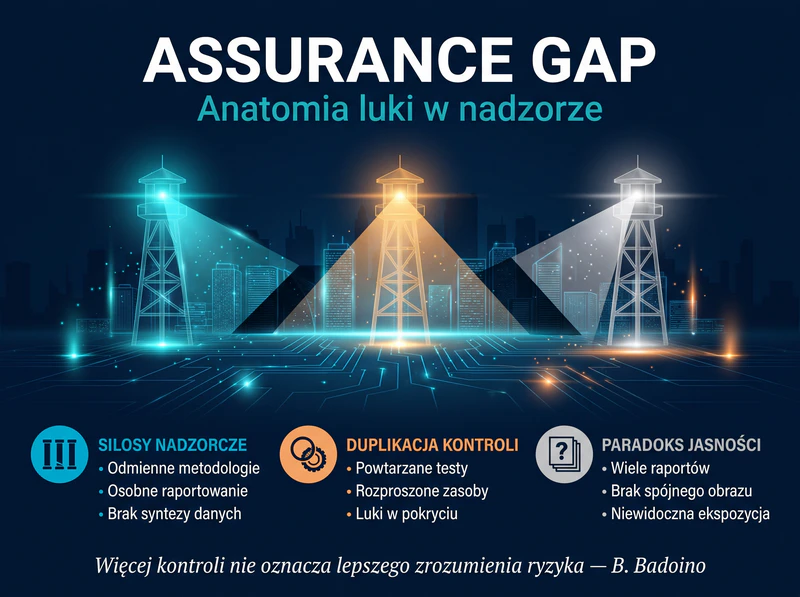
Luka assurance: Anatomia paradoksu
Silosy, które produkują dane, ale nie wiedzę
Publikacja identyfikuje źródło problemu w strukturalnej silosowości funkcji nadzorczych. Autorka wskazuje, że zarządzanie ryzykiem, compliance i audyt wewnętrzny — choć każde z osobna generuje wartościowe spostrzeżenia — operują w izolacji. Każda funkcja ocenia ryzyka przez własny pryzmat, stosuje własne metodologie i struktury raportowania.
Konsekwencją, jak argumentuje Badoino, jest sytuacja, w której kierownictwo wyższego szczebla otrzymuje wiele raportów, które indywidualnie są solidne, ale trudne do uzgodnienia w jeden, wiarygodny obraz ryzyka korporacyjnego. Artykuł określa to mianem „znanego paradoksu” — organizacje generują duże wolumeny informacji o ryzyku i kontrolach, jednocześnie nie potrafiąc odpowiedzieć na kluczowe pytanie o rzeczywistą ekspozycję.
Kontekst wymusza zmianę
Autorka osadza ten problem w kontekście narastającej złożoności otoczenia biznesowego — niepewności geopolitycznej, ekspansji regulacyjnej i szybkich zmian technologicznych. W takim środowisku, jak podkreśla publikacja, brak zintegrowanej widoczności ryzyka staje się krytycznym wyzwaniem governance. Badoino formułuje przy tym kluczową tezę: wzmocnienie assurance to nie kwestia dodawania kolejnych aktywności nadzorczych, lecz poprawy sposobu, w jaki istniejące funkcje współpracują.
Ewolucja: od aktywności do systemu
Artykuł rysuje kierunek transformacji. Zamiast traktować assurance jako zbiór oddzielnych aktywności realizowanych przez różne funkcje, wiodące organizacje zaczynają postrzegać assurance jako połączony system. Badoino identyfikuje cztery filary tej ewolucji.
Pierwszym jest rosnąca zdolność łączenia danych z różnych środowisk ryzyka, compliance i kontroli. Autorka wskazuje, że historycznie aktywności assurance opierały się na przeglądach periodycznych — rocznych ocenach ryzyka, predefiniowanych cyklach testowych compliance i dyskretnych zleceniach audytowych. Postęp w analityce danych i sztucznej inteligencji zmienia ten model, umożliwiając identyfikację wzorców i sygnałów wczesnego ostrzegania, które nie są widoczne z perspektywy pojedynczej funkcji.
Drugim filarem jest przywrócenie odpowiedzialności pierwszej linii. Publikacja wskazuje, że w niektórych organizacjach rozrost funkcji nadzorczych nieintencjonalnie przesunął odpowiedzialność za ryzyko z zespołów operacyjnych na specjalistów. Badoino wprowadza kluczowe rozróżnienie: compliance może być wbudowany (built-in) lub doklejony (bolt-on). Compliance wbudowany w codzienne procesy biznesowe wzmacnia odpowiedzialność pierwszej linii, umożliwia ciągły monitoring i pozwala funkcjom nadzorczym skupić się na weryfikacji skuteczności. Compliance doklejony tworzy fragmentaryczne odpowiedzialności i zależność od egzekwowania przez drugą lub trzecią linię.
Trzecim jest lepsze dopasowanie drugiej i trzeciej linii. Autorka zauważa, że w wielu organizacjach zespoły compliance prowadzą monitoring i testy kontroli, które następnie powtarza audyt wewnętrzny stosując inne metodologie. Choć niezależność audytu pozostaje kluczowa, ta duplikacja generuje nieefektywności. Większe dopasowanie taksonomii ryzyk, ram kontrolnych i metodologii testowych może znacząco poprawić efektywność assurance.
Czwartym filarem jest przejrzystość pokrycia assurance. Badoino podkreśla, że wiele zarządów otrzymuje rozbudowane raportowanie od poszczególnych funkcji, ale nie dysponuje skonsolidowanym widokiem pokrycia assurance w kluczowych obszarach ryzyka. Organizacje coraz częściej budują mechanizmy mapowania aktywności assurance w całym przedsiębiorstwie.
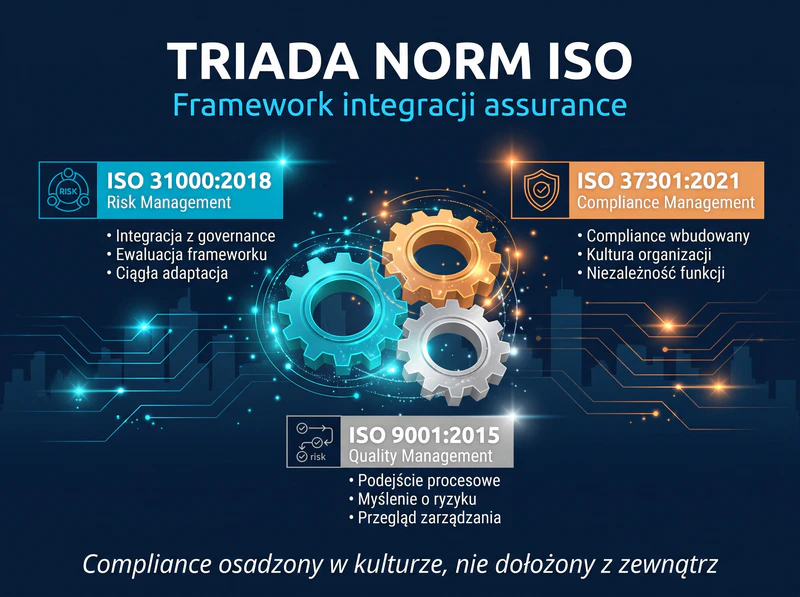
Perspektywa norm ISO
ISO 31000:2018 — integracja zarządzania ryzykiem z governance
Centralna teza artykułu — że organizacje potrzebują nie więcej przeglądów, lecz większej jasności co do ryzyka — jest niemal dosłownym echem filozofii ISO 31000:2018. Norma definiuje zarządzanie ryzykiem jako działanie zintegrowane z governance organizacji i fundamentalne dla sposobu, w jaki organizacja jest zarządzana na wszystkich poziomach.
Badoino diagnozuje, że funkcje nadzorcze działają w silosach. ISO 31000 w klauzuli 5.1 odpowiada na to wprost — celem frameworku zarządzania ryzykiem jest integracja zarządzania ryzykiem z istotnymi aktywnościami i funkcjami organizacji. Norma podkreśla, że skuteczność zarządzania ryzykiem zależy od integracji z procesami decyzyjnymi na poziomie governance.
Co istotne, norma w klauzulach 5.6 i 5.7 adresuje również postulat autorki o ciągłej ewaluacji i doskonaleniu frameworku — organizacja powinna periodycznie mierzyć skuteczność zarządzania ryzykiem i nieustannie adaptować framework do zmian kontekstu.
ISO 37301:2021 — compliance wbudowany, nie doklejony
Rozróżnienie built-in vs bolt-on compliance, które Badoino stawia jako kluczowy warunek efektywnego assurance, znajduje bezpośrednie odzwierciedlenie w filozofii ISO 37301. Norma już we wprowadzeniu definiuje compliance jako proces trwały, którego zrównoważoność zapewnia się przez osadzenie go w kulturze organizacji oraz w zachowaniu i postawie pracowników. ISO 37301 wymaga, by system compliance odzwierciedlał wartości organizacji, był zintegrowany z procesami operacyjnymi i utrzymywał niezależność funkcji compliance przy jednoczesnym dostępie do najwyższego kierownictwa.
Klauzula 5.1.2 normy adresuje wprost kulturę compliance — wymagając od governing body i top management aktywnego, widocznego, spójnego i trwałego zaangażowania. To operacjonalizacja tego, co autorka postuluje jako „built-in compliance” — compliance nie jako dodatkowa warstwa kontroli, lecz jako element wbudowany w DNA procesów biznesowych.
Organizacje, które chcą formalnie wdrożyć ten model, mogą oprzeć się na wymaganiach systemu zarządzania compliance zgodnego z ISO 37301 — normy, która nadaje compliance strukturę systemową zamiast ad hoc kontroli.
ISO 9001:2015 — podejście procesowe i myślenie oparte na ryzyku
Artykuł postuluje, by assurance było systemem, nie zbiorem aktywności. To fundamentalna filozofia ISO 9001:2015. Klauzula 4.4 normy wymaga od organizacji określenia procesów potrzebnych w systemie zarządzania oraz ich wzajemnych interakcji — dokładnie tego, czego brakuje w silosowych strukturach nadzorczych opisanych przez Badoino.
Szczególnie relevantna jest koncepcja myślenia opartego na ryzyku (klauzula 0.3.3 i 6.1), która w ISO 9001 nie jest oddzielną aktywnością, lecz podejściem wbudowanym w planowanie i realizację procesów. Autorka argumentuje za przejściem od izolowanych przeglądów do zdolności syntezy sygnałów z wielu środowisk kontrolnych — a wymagania ISO 9001 dotyczące audytu wewnętrznego (kl. 9.2) i przeglądu zarządzania (kl. 9.3) dają mechanizmy integracyjne, w których wyniki z różnych funkcji nadzorczych spotykają się w jednym forum decyzyjnym. Certyfikacja ISO 9001 potwierdza, że organizacja wdrożyła te mechanizmy w sposób spełniający wymagania normy.
Praktyczne implikacje
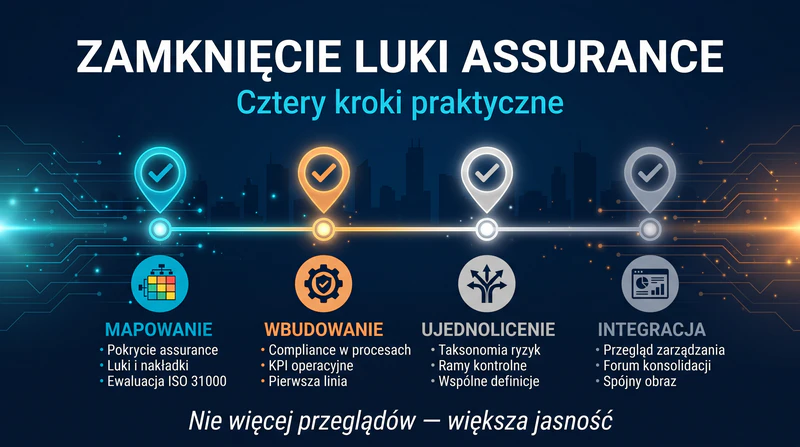
Artykuł Badoino, czytany przez pryzmat norm ISO 31000, ISO 37301 i ISO 9001, wskazuje na konkretne działania, które organizacje mogą podjąć, aby zamknąć lukę assurance.
Po pierwsze — zmapowanie pokrycia assurance. Zanim organizacja zacznie integrować funkcje nadzorcze, powinna wiedzieć, gdzie aktywności assurance się pokrywają, a gdzie występują luki. ISO 31000 dostarcza framework do takiej ewaluacji (kl. 5.6), a wyniki mapowania mogą zasilić przegląd zarządzania wymagany przez ISO 9001 (kl. 9.3).
Po drugie — wbudowanie compliance w procesy operacyjne. Zgodnie z postulatem autorki i wymaganiami ISO 37301, organizacje powinny przesunąć compliance z pozycji „zewnętrznego kontrolera” do roli elementu wbudowanego w codzienne procesy decyzyjne pierwszej linii. W praktyce oznacza to integrację wymagań compliance z procedurami operacyjnymi, szkoleniami stanowiskowymi i KPI operacyjnymi.
Po trzecie — ujednolicenie taksonomii ryzyk i ram kontrolnych. Duplikacja, o której pisze Badoino, wynika często z tego, że różne funkcje stosują różne klasyfikacje ryzyk i różne definicje skuteczności kontroli. Podejście procesowe ISO 9001 (kl. 4.4) daje metodologię spójnego definiowania procesów i ich interakcji — niezależnie od tego, czy ocenia je compliance, audyt czy zarządzanie ryzykiem. Organizacje posiadające certyfikat ISO 27001 mogą wykorzystać tę synergię, włączając perspektywę bezpieczeństwa informacji do wspólnej taksonomii ryzyk.
Po czwarte — wykorzystanie przeglądu zarządzania jako punktu integracji. Zamiast oddzielnych raportów dla zarządu z trzech linii obrony, organizacje mogą wykorzystać mechanizm przeglądu zarządzania jako forum konsolidacji — miejsce, gdzie wyniki monitoringu compliance (ISO 37301, kl. 9.1), ewaluacji ryzyka (ISO 31000, kl. 5.6) i audytu wewnętrznego (ISO 9001, kl. 9.2) spotykają się w jednym obrazie.
Podsumowanie
Artykuł Barbary Badoino diagnozuje zjawisko, które wielu audytorów i menedżerów systemów zarządzania intuicyjnie rozpoznaje — paradoks nadmiaru kontroli przy deficycie jasności. Assurance gap nie wynika z braku aktywności nadzorczej, lecz z silosowości, duplikacji i fragmentarycznego raportowania. Jak argumentuje autorka, przyszłość assurance nie będzie definiowana przez rozbudowę pojedynczych funkcji nadzorczych, lecz przez zdolność organizacji do łączenia spostrzeżeń, które te funkcje generują. Normy ISO 31000, ISO 37301 i ISO 9001 dostarczają sprawdzonych ram do tej integracji — od frameworku zarządzania ryzykiem, przez wbudowany compliance, po podejście procesowe jako spoiwo systemowe.
Dla organizacji, które chcą postawić pierwszy krok, system zarządzania compliance zgodny z ISO 37301 daje strukturę pozwalającą wbudować compliance w kulturę i procesy — zamiast doklejać go jako kolejną warstwę kontroli.
Bibliografia:
- Badoino, B. „The Assurance Gap: Why Organisations Still Struggle To See Risk Clearly”. Risk & Compliance Magazine, Apr–Jun 2026, s. 49–53. riskandcompliancemagazine.com
- ISO 31000:2018. Risk management — Guidelines.
- ISO 37301:2021. Compliance management systems — Requirements with guidance for use.
- ISO 9001:2015. Quality management systems — Requirements.
FAQ: Assurance gap — czym jest luka w nadzorze i jak ją zamkną
Assurance gap (luka assurance) to sytuacja, w której organizacja dysponuje rozbudowanymi funkcjami nadzorczymi, ale nie potrafi złożyć ich wyników w spójny obraz rzeczywistej ekspozycji na ryzyko. Problem nie wynika z braku aktywności kontrolnej, lecz z silosowości poszczególnych funkcji stosujących odmienne metodologie i struktury raportowania.
Każda z trzech linii obrony ocenia ryzyka przez własny pryzmat i generuje własne raporty. Indywidualnie są solidne, ale trudne do uzgodnienia w jeden obraz ryzyka korporacyjnego. Duplikacja testów między drugą a trzecią linią dodatkowo rozprasza zasoby zamiast wzmacniać pokrycie assurance.
Compliance built-in (wbudowany) oznacza integrację wymagań compliance z codziennymi procesami biznesowymi. Compliance bolt-on (doklejony) to dodatkowa warstwa kontroli nałożona na istniejące procesy. Wbudowany wzmacnia odpowiedzialność pierwszej linii i umożliwia ciągły monitoring, doklejony tworzy fragmentaryczne odpowiedzialności.
ISO 31000:2018 dostarcza framework integrujący zarządzanie ryzykiem z governance. ISO 37301:2021 definiuje wymagania dla systemu compliance wbudowanego w kulturę organizacji. ISO 9001:2015 wnosi podejście procesowe i myślenie oparte na ryzyku jako spoiwo integrujące różne funkcje nadzorcze.
Zmapowanie pokrycia assurance, wbudowanie compliance w procesy operacyjne, ujednolicenie taksonomii ryzyk i ram kontrolnych między funkcjami nadzorczymi oraz wykorzystanie przeglądu zarządzania jako punktu integracji, gdzie wyniki monitoringu compliance, ewaluacji ryzyka i audytu wewnętrznego spotykają się w spójnym obrazie.

Ekspert w zakresie systemów zarządzania ISO, MSUES, RODO, Compliance. Audytor, konsultant, trener.
Ilustracje w tym wpisie zostały wygenerowane przy użyciu narzędzi sztucznej inteligencji. Treść merytoryczna powstała w redakcji COE i jest podpisana imiennie.