
Klauzula 6.1 rozpadła się na trzy. To nie kosmetyka — doszły dwie nowe czynności, dwa różne kryteria oceny działań i osobny ślad w przeglądzie zarządzania. Sprawdź, co trzeba zmienić, a czego norma wcale nie wymaga.
Pytanie, które pada najczęściej od publikacji ISO 9001:2026: czy trzeba założyć osobny rejestr szans?
Wprowadzenie
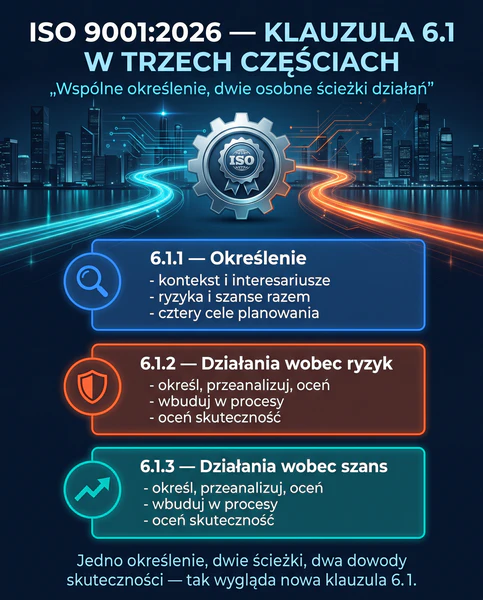
ISO 9001:2026 rozdziela dotychczasową klauzulę 6.1 na trzy podklauzule: 6.1.1 określa ryzyka i szanse łącznie, 6.1.2 dotyczy wyłącznie działań wobec ryzyk, a 6.1.3 wyłącznie działań wobec szans. Przedmowa normy wymienia to rozdzielenie wśród głównych zmian szóstego wydania.
Zmiana wygląda na porządkową, ale niesie konsekwencje: nowe czasowniki w wymaganiach, dwa odmienne testy adekwatności działań i rozdzielony ślad w ocenie skuteczności. Jednocześnie część rzeczy, których rynek już zaczyna wymagać, w normie nie występuje. Ten artykuł rozdziela jedno od drugiego.
To czwarty wpis cyklu o nowym wydaniu, zapowiedzianego w artykule ISO 9001:2026 opublikowana — co dalej dla certyfikowanych firm. Wcześniej omówiliśmy kulturę jakości i etyczne postępowanie.
Stan wiedzy na 05.11.2026. Artykuł opiera się na angielskim tekście ISO 9001:2026. Polskie odpowiedniki terminów są propozycją autora do czasu wydania polskiej wersji normy, spodziewanej w 2027 r.
Co zmienia klauzula 6.1 w ISO 9001:2026?
ISO 9001:2026 dzieli klauzulę 6.1 na trzy części i wymaga, aby organizacja osobno określiła, przeanalizowała i oceniła ryzyka (6.1.2) oraz szanse (6.1.3), a następnie zaplanowała wobec każdej z tych grup działania, sposób ich wbudowania w procesy systemu i sposób oceny ich skuteczności. Analiza i ocena to czynności, których edycja 2015 w klauzuli 6.1 nie wymagała — wystarczyło ryzyka i szanse określić i zaplanować wobec nich działania. Działania wobec ryzyk mają być proporcjonalne do potencjalnego wpływu ryzyk na zamierzone wyniki systemu, a działania wobec szans — adekwatne do kontekstu organizacji. Rozdzielenie wraca w klauzulach 9.1.3 i 9.3.2, gdzie skuteczność jednych i drugich ocenia się osobno. Norma nie wymaga przy tym udokumentowanej informacji z klauzuli 6.1, formalnego procesu zarządzania ryzykiem ani odrębnego rejestru szans — jak zauważają audytorzy Centrum Certyfikacji QSCert, rozdzielone mają być wyniki, nie narzędzia.
Nowe czasowniki, czyli jedyna zmiana, która dokłada pracy
W edycji 2015 klauzula 6.1.1 nakazywała określić ryzyka i szanse, a 6.1.2 zaplanować działania wobec jednych i drugich razem. Wydanie 2026 zachowuje wspólne określanie w 6.1.1, ale dalej rozchodzi się na dwie ścieżki, z których każda wymaga trzech czynności zamiast jednej: określenia, analizy i oceny.
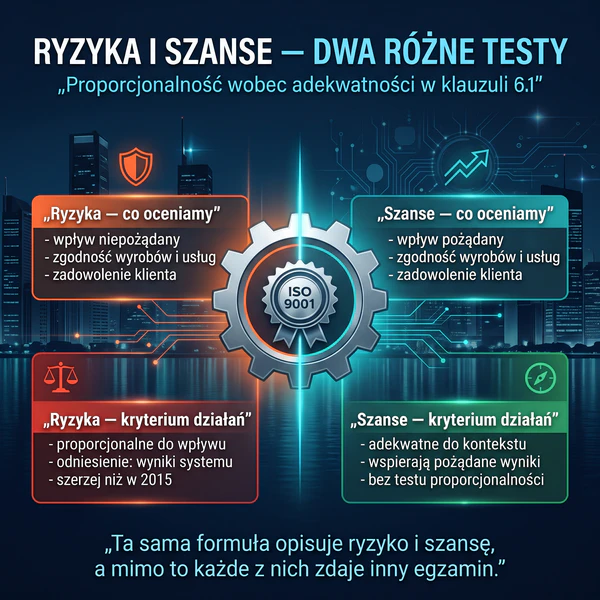
Dla ryzyk przedmiotem jest ich niepożądany wpływ na zdolność organizacji do stałego i konsekwentnego dostarczania zgodnych wyrobów i usług oraz zwiększania zadowolenia klienta. Dla szans — wpływ pożądany, opisany tą samą formułą. Symetria jest celowa.
Zmieniła się też kolejność celów w 6.1.1: zapobieganie niepożądanym skutkom awansowało na pozycję b), a zwiększanie skutków pożądanych przesunęło się na koniec listy. Nie należy z tego wyciągać wniosków — Aneks A (A.2) wyjaśnia wprost, że numeracja pozycji na listach służy wyłącznie identyfikacji i odniesieniu, a kolejność nie oznacza priorytetu. Doprecyzowano natomiast, że chodzi o doskonalenie ciągłe.
Dwa różne kryteria adekwatności działań
To najłatwiejsza do przeoczenia różnica w całej klauzuli, a zarazem najbardziej audytowalna.
Działania wobec ryzyk mają być proporcjonalne do potencjalnego wpływu ryzyk na zamierzone wyniki systemu zarządzania jakością (6.1.2). W edycji 2015 punktem odniesienia była zgodność wyrobów i usług — zakres więc się poszerzył i obejmuje teraz wszystko, co system ma osiągać.
Działania wobec szans mają być adekwatne do kontekstu organizacji i wspierać osiągnięcie pożądanych wyników (6.1.3). Nie ma tu mowy o proporcjonalności. To inny test: nie pytamy, czy nakład odpowiada skali, lecz czy działanie pasuje do tego, czym organizacja jest i dokąd zmierza.
W praktyce oznacza to, że tych samych argumentów nie da się użyć dwa razy. Uzasadnienie nakładów na ograniczenie ryzyka wygląda inaczej niż uzasadnienie inwestycji w szansę.
Myślenie oparte na szansach — i różnica wobec ISO 31000
Wprowadzenie do normy (0.3.1) ustawia parę pojęć: myślenie oparte na ryzyku służy zapobieganiu niepożądanym wynikom, a myślenie oparte na szansach — dążeniu do wyników pożądanych przez wykorzystanie okazji. Klauzula 5.1.1 k) wymaga od najwyższego kierownictwa promowania obu.
Tu pojawia się różnica, którą warto nazwać. ISO 31000:2018 definiuje ryzyko jako wpływ niepewności na cele i zaznacza, że wpływ ten może być pozytywny, negatywny albo jednocześnie taki i taki, a także może tworzyć szanse oraz zagrożenia. ISO 9001:2026 idzie inną drogą: Aneks A (A.6.1.1) opisuje, że w zarządzaniu jakością ryzyko bywa rozumiane jako efekt niepewności o wpływie negatywnym, a szansa jako okoliczności umożliwiające osiągnięcie korzystnych efektów. Mimo tej odmienności Aneks A w dwóch miejscach odsyła do ISO 31000 jako wytycznej do zarządzania ryzykiem.
Warto przy tym pamiętać, że klauzula 3 ISO 9001:2026 nie definiuje ani ryzyka, ani szansy — powołaniem normatywnym dla terminologii jakościowej pozostaje ISO 9000. Dla organizacji prowadzącej zarządzanie ryzykiem według ISO 31000 praktyczny wniosek jest taki: metodyka pozostaje dobrym narzędziem, ale raportowanie do systemu jakości wymaga rozdzielenia wyników na dwa strumienie.
Szansa, plan, działanie
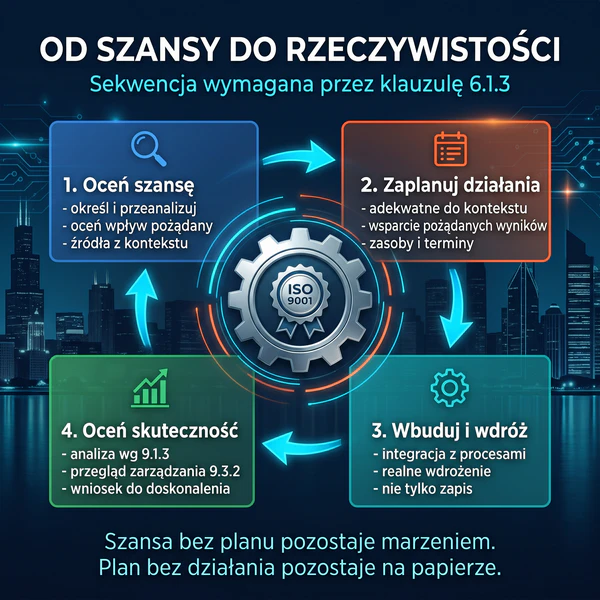
Konstrukcja 6.1.3 ma własną logikę. Najpierw szansę trzeba określić, przeanalizować i ocenić. Potem zaplanować działania. Następnie wbudować je w procesy systemu i wdrożyć. Na końcu ocenić ich skuteczność. Żaden z tych kroków nie wystarcza sam.
Przypomina mi się przy tym aforyzm, którego autorstwa nie udało mi się ustalić: „Wizja bez planu to tylko marzenie. Plan bez wizji to dreptanie w miejscu”. Na potrzeby tej klauzuli sparafrazowałem go tak: szansa bez planu pozostaje marzeniem, plan bez działania pozostaje na papierze, a dopiero działanie zamienia szansę w rzeczywistość. Norma mówi to językiem wymagań — sekwencja od oceny przez plan do wdrożenia i oceny skuteczności jest dokładnie tym samym.
Skąd brać szanse? Aneks A (A.6.1.3) wskazuje ocenę kontekstu zewnętrznego i wewnętrznego, potrzeby i oczekiwania interesariuszy, zdolności, możliwości i kompetencje organizacji oraz wyniki monitorowania i pomiarów wraz ze wskaźnikami. Jako źródła wymienia zmiany warunków rynkowych, nowe technologie i wymagania regulacyjne. Sama klauzula 6.1.3 dodaje w uwadze przykłady działań: przyjęcie nowych praktyk, wprowadzenie nowych wyrobów lub usług, nawiązanie partnerstw, wykorzystanie nowych technologii.
Czy ISO 9001:2026 wymaga osobnego rejestru szans?
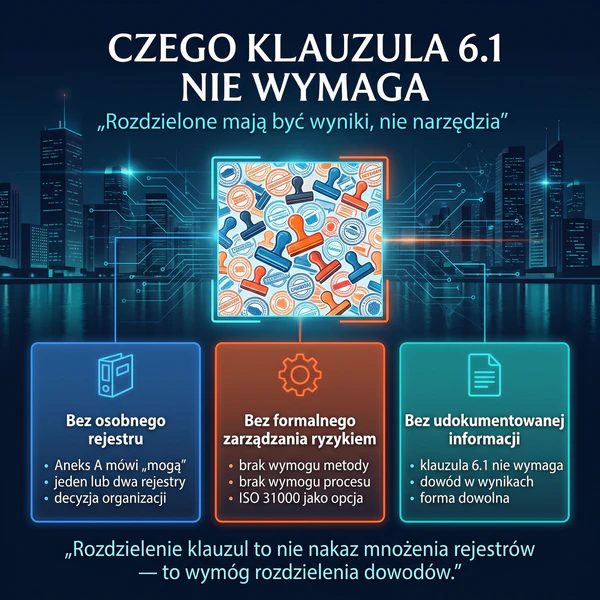
Nie. Aneks A (A.6.1.1) stwierdza, że ryzyka i szanse są odrębne i mogą być określane oraz traktowane w odrębnych procesach. Norma używa trybu możliwości, nie obowiązku. To organizacja decyduje, czy prowadzi jeden rejestr z podziałem na dwie kategorie, dwa odrębne rejestry, czy obsługuje temat zupełnie inaczej.
Aneks A (A.6.1.2) idzie dalej i powtarza zasadę znaną z edycji 2015: stosowanie myślenia opartego na ryzyku nie oznacza konieczności stosowania formalnych metod zarządzania ryzykiem ani prowadzenia udokumentowanego procesu zarządzania ryzykiem. Klauzula 6.1 nadal nie wymaga żadnej udokumentowanej informacji.
Rozdzielone muszą być wyniki, nie narzędzia. Organizacja musi umieć pokazać, że osobno oceniła skuteczność działań wobec ryzyk i osobno wobec szans — a w jakim narzędziu to robi, jest jej sprawą.
Warto też rozgraniczyć jeszcze jedno. Uwaga do klauzuli 6.1.2 wskazuje, że określone ryzyka mogą obejmować zdolność do dostarczania zgodnych wyrobów i usług w trakcie zakłócenia oraz po nim, a Aneks A definiuje zdarzenia zakłócające jako incydenty negatywnie wpływające na zaplanowane dostarczanie wyrobów i usług. To uwaga, nie wymaganie. ISO 9001 nie staje się normą ciągłości działania — tym zajmuje się ISO 22301.
Wątek zakłóceń i wzmocnionego zarządzania zmianą rozwijamy w odrębnym wpisie tego cyklu (planowana data publikacji 13.11)
Gdzie rozdzielenie staje się widoczne w audycie
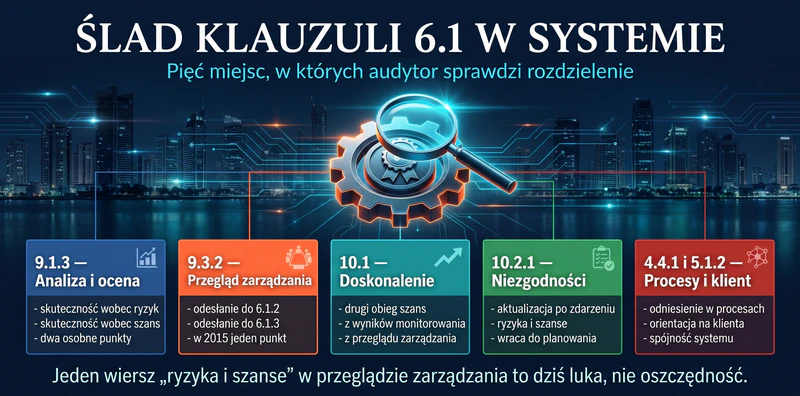
Konsekwencje klauzuli 6.1 widać dopiero w rozdziałach 9 i 10, i to tam audytor znajdzie dowody.
Klauzula 9.1.3 wymaga, aby wyniki analizy posłużyły do oceny skuteczności działań wobec ryzyk (punkt e) oraz, osobno, działań wobec szans (punkt f). Klauzula 9.3.2 powtarza ten podział w danych wejściowych do przeglądu zarządzania — punkty g) i h), każdy z jawnym odesłaniem odpowiednio do 6.1.2 i 6.1.3. W edycji 2015 był w tym miejscu jeden punkt zbiorczy odsyłający do całej klauzuli 6.1.
To jest praktyczny test gotowości. Jeśli materiał na przegląd zarządzania zawiera jedną pozycję „ryzyka i szanse”, dane wejściowe nie spełniają wymagania 9.3.2 w brzmieniu 2026.
Rozdzielenie wraca też w kilku innych miejscach. Klauzula 10.1 tworzy drugi obieg szans: organizacja ma rozważyć wyniki monitorowania, pomiarów, analizy i oceny oraz wyniki przeglądu zarządzania, aby określić szanse, i odnieść się do nich w ramach ciągłego doskonalenia. Klauzula 10.2.1 e) nakazuje po niezgodności zaktualizować ryzyka i szanse określone podczas planowania. Klauzule 4.4.1 g) i 5.1.2 b) wiążą je z procesami systemu i z orientacją na klienta.
Co to oznacza dla przejścia na wydanie 2026
Harmonogram przejścia jest już ustalony i obowiązuje akredytowane jednostki certyfikujące. Dokument Global Accreditation Cooperation Incorporated Transition Requirements for ISO 9001:2026 (TECH-3-TR, wydanie z 4 września 2026 r.) ustala trzyletni okres przejściowy i następujące terminy: jednostki akredytujące ogłaszają swój proces przejścia do 31 marca 2027 r., decyzje o przejściu jednostek certyfikujących zapadają do 30 września 2027 r., po 31 marca 2028 r. nowe certyfikaty mogą być wydawane wyłącznie na wydanie 2026, a przejście certyfikowanych organizacji wraz z wydaniem certyfikatu ma zakończyć się do 30 września 2029 r. Szczegółowo opisaliśmy go w artykule otwierającym cykl.
Dla klauzuli 6.1 przygotowanie jest stosunkowo tanie. Nie wymaga nowego narzędzia ani nowej procedury. Wymaga natomiast przejrzenia trzech rzeczy: czy obecna ocena ryzyk obejmuje analizę i ocenę, czy istnieje analogiczna ścieżka dla szans oraz czy dane wejściowe do przeglądu zarządzania rozdzielają skuteczność jednych i drugich. W organizacjach o dojrzałym systemie to zwykle kwestia kilku tygodni pracy, a nie miesięcy.
Podsumowanie
Rozdzielenie ryzyk i szans w ISO 9001:2026 nie jest zabiegiem redakcyjnym. Dokłada analizę i ocenę po obu stronach, wprowadza dwa różne testy adekwatności działań i rozdziela ślad w ocenie skuteczności oraz w przeglądzie zarządzania. Nie wprowadza natomiast obowiązku prowadzenia rejestru szans ani formalnego procesu zarządzania ryzykiem — to decyzja organizacji.
Szansa bez planu pozostaje marzeniem, plan bez działania pozostaje na papierze. Klauzula 6.1.3 opisuje dokładnie tę drogę — i o jej przebyciu zapyta audytor.
Jeśli chcesz przygotować zespół na wydanie 2026, zapraszamy na szkolenie ze zmian w ISO 9001:2026. Szczegóły dotyczące certyfikacji systemu zarządzania jakością ISO 9001 znajdziesz na stronie Centrum Certyfikacji QSCert.
Bibliografia:
- ISO 9001:2026. Quality management systems — Requirements. ISO, Genewa 2026. ISO.org
- ISO 31000:2018. Risk management — Guidelines. ISO, Genewa 2018. ISO.org
- ISO 9000:2026. Quality management — Fundamentals and vocabulary. ISO, Genewa 2026. ISO.org
- PN-EN ISO 9001:2015-10. Systemy zarządzania jakością — Wymagania. PKN, Warszawa 2015 (źródło terminologii polskiej i porównania z poprzednią edycją). PKN
- Global Accreditation Cooperation Incorporated. Transition Requirements for ISO 9001:2026, TECH-3-TR 2029-09-30 (M), wyd. 4 września 2026 r. Global ACI
FAQ: ISO 9001:2026 — ryzyka i szanse osobno w klauzuli 6.1
Nie. Aneks A do ISO 9001:2026 stwierdza, że ryzyka i szanse są odrębne i mogą być określane oraz traktowane w odrębnych procesach — norma używa trybu możliwości, nie obowiązku. Klauzula 6.1 nie wymaga też żadnej udokumentowanej informacji. Organizacja sama decyduje, czy prowadzi jeden rejestr z podziałem na dwie kategorie, czy dwa odrębne. Rozdzielone muszą być wyniki oceny skuteczności, a nie narzędzia.
Dotychczasowa klauzula 6.1 została podzielona na trzy: 6.1.1 określa ryzyka i szanse łącznie, 6.1.2 dotyczy działań wobec ryzyk, a 6.1.3 działań wobec szans. W obu nowych podklauzulach doszły dwie czynności — analiza i ocena — których edycja 2015 w klauzuli 6.1 nie wymagała. Zmieniło się również kryterium działań wobec ryzyk: odniesieniem są teraz zamierzone wyniki systemu, a nie sama zgodność wyrobów i usług.
Nie. Aneks A do ISO 9001:2026 wprost stwierdza, że stosowanie myślenia opartego na ryzyku nie oznacza konieczności stosowania formalnych metod zarządzania ryzykiem ani prowadzenia udokumentowanego procesu. ISO 31000 jest przywołana jako wytyczna, z której organizacja może skorzystać dobrowolnie. Warto pamiętać, że obie normy inaczej ujmują ryzyko: ISO 31000 dopuszcza wpływ pozytywny i negatywny, a ISO 9001:2026 rozdziela wpływ niepożądany od szansy.
Najpewniejszym dowodem są dane wejściowe do przeglądu zarządzania. Klauzula 9.3.2 wymaga osobnych punktów dotyczących skuteczności działań wobec ryzyk i wobec szans, z odesłaniami odpowiednio do 6.1.2 i 6.1.3, a klauzula 9.1.3 wymaga tego samego rozdzielenia w analizie i ocenie. Jeśli materiał na przegląd zawiera jedną zbiorczą pozycję „ryzyka i szanse”, dane wejściowe nie spełniają wymagania w brzmieniu 2026.
Okres przejściowy wynosi trzy lata. Zgodnie z dokumentem Global Accreditation Cooperation Incorporated „Transition Requirements for ISO 9001:2026” przejście certyfikowanych organizacji wraz z wydaniem certyfikatu ma zakończyć się do 30 września 2029 r., a po 31 marca 2028 r. nowe certyfikaty mogą być wydawane wyłącznie na wydanie 2026. Certyfikaty na wydanie 2015 pozostają do tego czasu ważne.

Ekspert w zakresie systemów zarządzania ISO, cyberbezpieczeństwa, compliance i AI governance. Audytor, konsultant, trener.
Ilustracje w tym wpisie zostały wygenerowane przy użyciu narzędzi sztucznej inteligencji. Treść merytoryczna powstała w redakcji COE i jest podpisana imiennie.