
Kto w Twojej organizacji decyduje, czy nowy system AI w ogóle może ruszyć? IEEE 2863-2026 odpowiada na to pytanie wprost: dwie zasady obowiązujące zawsze, piętnaście dobieranych do kontekstu i osiem procesów nadzoru, które skaluje się do realnej obecności AI w firmie.
Twoja firma używa AI. Kto za to odpowiada?
W SKRÓCIE:
- IEEE 2863-2026 to zalecenia (should), nie wymagania; nie podlega certyfikacji.
- Organ nadzoru wyznacza zasady i kryteria, zarządzanie je wykonuje.
- Dwie zasady obowiązują zawsze, piętnaście dobiera się do systemu.
- Jeden proces nadrzędny obejmuje cały cykl życia, siedem wspierających dobiera się według ryzyka.
- Zakres nadzoru zależy od skali użycia AI, nie od wielkości firmy.
- Stosowanie IEEE 2863 nie oznacza zgodności z AI Act.
Czym jest IEEE 2863-2026 i dla kogo powstał
IEEE 2863-2026 to zalecana praktyka (Recommended Practice) IEEE dotycząca organizacyjnego nadzoru nad sztuczną inteligencją, zatwierdzona w maju i opublikowana w październiku 2026 r. Dokument podpowiada organowi sprawującemu nadzór (w praktyce najczęściej zarządowi), jak odpowiedzialnie decydować o systemach AI, które organizacja tworzy albo używa. Opiera się na dwóch zasadach nadrzędnych, unikaniu szkody i ochronie praw człowieka, oraz na piętnastu zasadach dobieranych do konkretnego zastosowania. Zasady wprowadza w życie jeden proces nadzoru nad cyklem życia systemu i siedem procesów wspierających, m.in. audyt, nadzór etyczny, reagowanie na incydenty i red teaming. IEEE 2863 nie jest normą certyfikacyjną: zawiera zalecenia, nie wymagania. Dobrze uzupełnia system zarządzania AI według ISO/IEC 42001, który można certyfikować. W ocenie zespołu Centre of Excellence i Centrum Certyfikacji QSCert to jeden z najbardziej przystępnych dokumentów o tym, za co odpowiada zarząd, gdy firma sięga po AI.
Dokument opracował komitet ds. standardów AI IEEE Computer Society. Autorzy założyli, że wiele organizacji po raz pierwszy styka się z AI bez doświadczenia w pracy z normami technicznymi. Dlatego IEEE 2863 napisano prostym językiem i można go stosować samodzielnie, bez znajomości innych standardów (wprowadzenie, s. 10). Dla zainteresowanych dokument wskazuje powiązania z serią IEEE 7000 oraz z normami ISO/IEC, w tym z ISO/IEC 42001 i ISO/IEC 42005.
Problem, który rozwiązuje, jest bardzo konkretny. AI coraz częściej przejmuje lub wspiera decyzje dotąd zastrzeżone dla ludzi. Działa w sposób nie zawsze przewidywalny i wyjaśnialny, zależy od jakości danych i zmienia się w trakcie eksploatacji (4.1, 4.2). Klasyczny nadzór nad IT tego nie obejmuje.
Jak zbudowany jest IEEE 2863: zasady, procesy i organ nadzoru
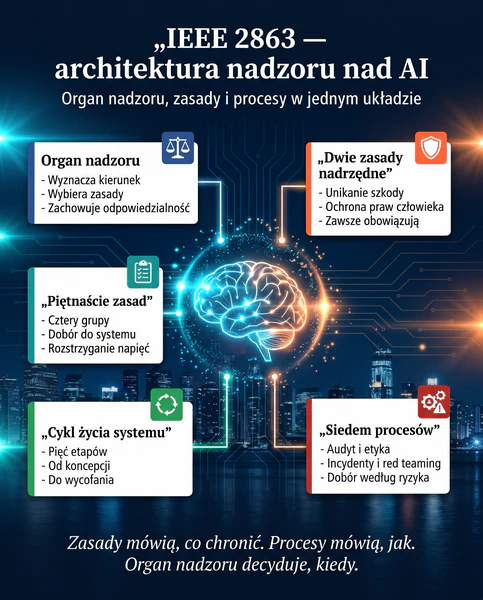
Rdzeń dokumentu tworzą dwa piętra zasad i dwa piętra procesów. Zasady mówią, co chronić. Procesy mówią, jak to robić. Nad całością stoi organ sprawujący nadzór (governance body), który wybiera zasady i procesy właściwe dla każdego systemu AI.
Governance to nie to samo co zarządzanie
IEEE rozdziela dwie funkcje (4.3). Nadzór (governance) wyznacza kierunek, zasady, apetyt na ryzyko, odpowiedzialność i kryteria oceny. Zarządzanie (management) wdraża te ustalenia w konkretnych systemach i procesach. Szczegóły wdrożenia dla poszczególnych systemów IEEE świadomie zostawia funkcji zarządczej i wyłącza ze swojego zakresu.
IEEE zaleca, aby organ nadzoru składał się z ludzi i miał dostęp do kompetencji z różnych dziedzin. Może delegować część zadań, ale zachowuje odpowiedzialność za całość. Ważny szczegół: problemy, które przerastają jednostki podległe, w tym poważne obawy użytkowników i innych interesariuszy, powinny trafiać do organu nadzoru szybko i bez obawy przed odwetem (4.3).
Dwie zasady nadrzędne i piętnaście kontekstowych
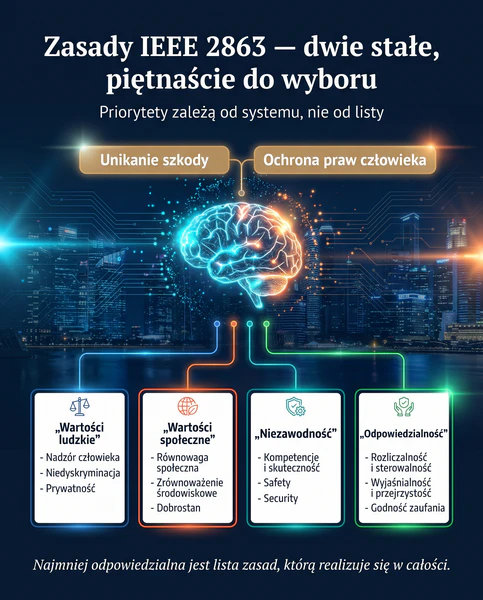
Dwie zasady pierwszego poziomu, Do No Harm (unikanie szkody) i Protect Human Rights (ochrona praw człowieka), dotyczą każdego zastosowania AI (5.1). IEEE nazywa pierwszą z nich także aspiracyjną. Nie obiecuje, że szkód nie będzie, tylko zobowiązuje do ich zapobiegania, ograniczania i minimalizowania (5.1.1).
Piętnaście zasad drugiego poziomu zebrano w cztery grupy (tabela 2):
- wartości skoncentrowane na człowieku: nadzór człowieka, niedyskryminacja, prywatność;
- wartości społeczne: równowaga społeczna, odpowiedzialne gospodarowanie i zrównoważenie środowiskowe, dobrostan;
- niezawodność (Dependability): kompetencje, skuteczność, bezpieczeństwo wobec szkód (Safety), bezpieczeństwo wobec zagrożeń (Security);
- odpowiedzialność: rozliczalność, sterowalność, wyjaśnialność, przejrzystość, godność zaufania.
Polskie nazwy są tłumaczeniem roboczym; dokument nie ma wersji PN. Kluczowe jest to, że tych zasad nie odhacza się jak listy kontrolnej. IEEE zaleca, aby organ nadzoru wybrał, które z nich są priorytetowe dla danego systemu, rozpoznał napięcia między nimi i udokumentował, jak je rozstrzygnął (4.9.1 i 5). Przykład napięcia: przejrzystość wobec użytkownika a ochrona prywatności osób, których dane system przetwarza.
Jeden proces nadrzędny i siedem wspierających
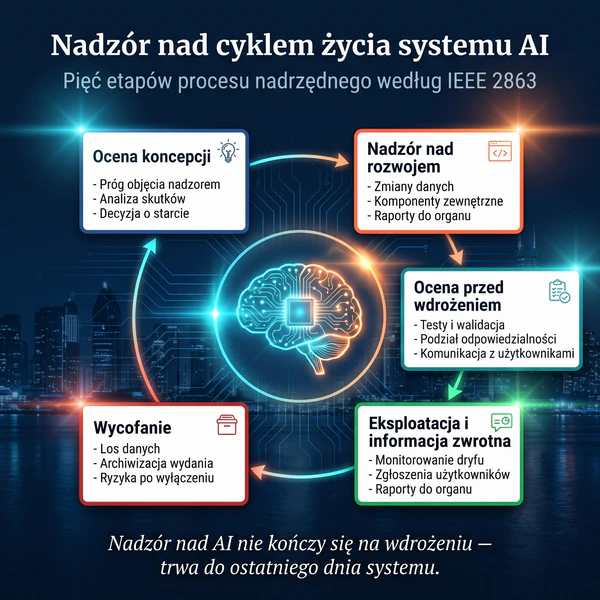
Procesem nadrzędnym jest nadzór nad cyklem życia systemu i jego zgodnością (AI Life Cycle Oversight and Conformance, 6.1). Obejmuje pięć etapów: ocenę koncepcji, nadzór nad rozwojem, ocenę przed wdrożeniem, eksploatację z informacją zwrotną oraz wycofanie. IEEE zaleca, aby twórca systemu przechodził wszystkie pięć etapów, a organizacja, która system tylko używa, co najmniej dwa ostatnie (rozdział 6).
Siedem procesów wspierających to audyt, nadzór etyczny, reagowanie na incydenty, zarządzanie łańcuchem wartości, identyfikacja i angażowanie interesariuszy, ocena własności intelektualnej oraz red teaming (6.2–6.8). Nie są obowiązkowe dla każdego systemu. Organ nadzoru dobiera je według ryzyka, skali zastosowania i obaw interesariuszy, a może je też dostosować do własnych realiów (rozdział 6).
Skala nadzoru zależy od AI, nie od wielkości firmy
IEEE nie każe małej firmie budować struktury korporacji. Zaleca, aby zakres stosowania dokumentu zależał od tego, ile AI organizacja faktycznie używa (4.9). Przy niewielu zastosowaniach organ nadzoru wybiera najpierw potrzebne fragmenty i decyduje, czy wystarczą istniejące procedury oceny ryzyka. Przy intensywnym użyciu AI zastosowanie ma więcej zasad i procesów. Organ może przekazać te dostosowania radzie ds. AI albo wyznaczonym osobom, zachowując nadzór nad całością.
Praktyczny punkt wyjścia to próg, od którego nowa inicjatywa AI podlega nadzorowi (6.1.5). IEEE podaje przykłady takiego progu: nadanie projektowi kodu, zatwierdzenie budżetu lub uzasadnienia biznesowego albo żądanie klienta lub partnera.
Co organizacja zyskuje, stosując IEEE 2863-2026
Najważniejsza korzyść to jasność, kto i na jakiej podstawie decyduje o AI. W wielu firmach narzędzia AI pojawiają się oddolnie, a odpowiedzialność za ich skutki jest rozmyta. IEEE daje zarządowi język i strukturę do rozmowy o tym, co wolno, czego nie wolno i kto to rozstrzyga.
Druga korzyść to decyzje, które da się obronić. Gdy organizacja dokumentuje, które zasady uznała za priorytetowe, jakie napięcia rozpoznała i jak je rozstrzygnęła, ma ślad uzasadnienia. Taki ślad przydaje się wobec klienta, audytora, ubezpieczyciela i organu nadzoru rynku. W mojej ocenie to właśnie brak takiego śladu najczęściej osłabia odpowiedzialne wdrożenia AI.
Trzecia korzyść to szersza perspektywa skutków. IEEE każe patrzeć nie tylko na klienta, ale też na osoby, które ponoszą skutki działania systemu, choć nie są stroną umowy (4.5). Działania dotyczące dzieci i innych grup szczególnie wrażliwych traktuje jako sytuację wysokiego ryzyka (4.6).
Czwarta korzyść to spójność z systemem zarządzania. IEEE sam odsyła do cyklu PDCA i ISO/IEC 42001 (4.7, 4.9.2). Organizacja, która ma lub buduje AIMS, zyskuje dokument wyjaśniający „dlaczego” i „kto decyduje” dla mechanizmów, które norma ISO opisuje od strony „co i jak”.
Zastosowanie praktyczne: od czego zacząć
IEEE 2863 nie jest podstawą certyfikacji, więc nie mówimy tu o wdrożeniu i audycie certyfikacyjnym. Mówimy o tym, jak włączyć zalecenia do istniejącego ładu organizacyjnego. Kolejność, którą proponuję, wynika z logiki punktu 4.9.
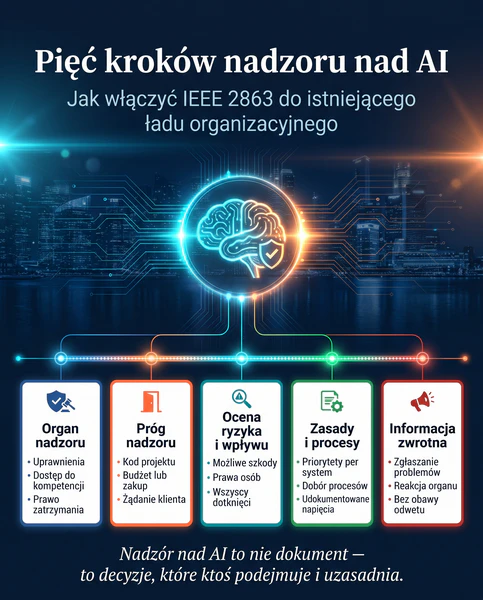
- Wskaż organ nadzoru nad AI. Nie musi to być nowy komitet. Wystarczy jasno określić, kto ma uprawnienia, dostęp do kompetencji i prawo zatrzymania systemu.
- Ustal próg objęcia nadzorem. Zdecyduj, od jakiego momentu inicjatywa AI trafia pod ocenę: kod projektu, budżet, zakup narzędzia, życzenie klienta (6.1.5).
- Zrób wstępną ocenę ryzyka i wpływu. IEEE zaleca, aby wybór zasad zaczynał się od rozpoznania najpoważniejszych możliwych szkód i naruszeń praw, z perspektywy wszystkich, których system dotyka (4.9.1).
- Wybierz zasady priorytetowe i procesy. Dla każdego systemu inne. Proste narzędzie wewnętrzne zwykle nie potrzebuje red teamingu, system oceniający ludzi może go potrzebować.
- Zapewnij informację zwrotną. Zarządzanie musi móc zgłaszać problemy i porażki, a organ nadzoru musi na nie reagować (4.3). Bez tego nadzór pozostaje na papierze.
Jeżeli organizacja zarządza AI w oparciu o system zarządzania sztuczną inteligencją zgodny z ISO/IEC 42001, te kroki można wpisać w istniejące procesy: kontekst i ocenę wpływu, role, cele, ocenę ryzyka oraz przegląd zarządzania. Szczegółowe mapowanie IEEE 2863 na wymagania ISO/IEC 42001 przedstawimy w kolejnym wpisie tej serii.
Dla audytora jedno zastrzeżenie. Brak komitetu etycznego czy red teamu nie jest sam w sobie niezgodnością z ISO/IEC 42001. IEEE 2863 staje się kryterium audytu dopiero wtedy, gdy organizacja przyjmie jego zalecenia jako własne zobowiązania.
IEEE 2863 a AI Act
IEEE 2863 nie zastępuje przepisów. Dokument wprost zastrzega, że jego stosowanie nie oznacza zgodności z wymaganiami prawnymi (4.8). Dla organizacji w UE punktem odniesienia pozostaje AI Act, czyli rozporządzenie (UE) 2024/1689. Lista elementów dokumentacji technicznej w punkcie 4.9 IEEE odwołuje się do projektu Komisji z 2021 r., a nie do opublikowanego rozporządzenia, więc nie należy jej traktować jako listy wymagań AI Act. Rolę norm zharmonizowanych i domniemania zgodności omawialiśmy w osobnym wpisie o EN 18286 i ISO/IEC 42001.
Podsumowanie
IEEE 2863-2026 porządkuje to, co w wielu firmach dzieje się bez struktury: decyzje o AI. Dwie zasady obowiązują zawsze, piętnaście dobiera się do kontekstu, a osiem procesów skaluje się do realnej obecności AI w organizacji. Najcenniejsze jest przesunięcie pytania z „czy mamy procedurę” na „kto decyduje i na jakiej podstawie”.
W kolejnych wpisach serii pokażemy, jak połączyć zalecenia IEEE 2863 z systemem zarządzania według ISO/IEC 42001 oraz jak dokument podchodzi do generatywnej AI używanej na co dzień w firmach. Jeśli chcesz porozmawiać o nadzorze nad AI w swojej organizacji, zapraszamy do kontaktu.
Bibliografia
- IEEE Std 2863-2026. IEEE Recommended Practice for Organizational Governance of Artificial Intelligence. IEEE Computer Society, Artificial Intelligence Standards Committee, 2026. IEEE Standards Association
- ISO/IEC 42001:2023. Information technology — Artificial intelligence — Management system. ISO.org
- Rozporządzenie Parlamentu Europejskiego i Rady (UE) 2024/1689 z dnia 13 czerwca 2024 r. w sprawie ustanowienia zharmonizowanych przepisów dotyczących sztucznej inteligencji (akt w sprawie sztucznej inteligencji). Dziennik Urzędowy UE. EUR-Lex
FAQ: IEEE 2863-2026 — jak organizacja ma nadzorować sztuczną inteligencję
Nie. IEEE 2863-2026 to zalecana praktyka (Recommended Practice), która formułuje zalecenia, a nie wymagania. Nie ma schematu certyfikacji według tego dokumentu. Organizacja może natomiast przyjąć jego zalecenia jako własne zobowiązania i wpisać je w system zarządzania AI według ISO/IEC 42001, który można certyfikować.
IEEE wskazuje organ sprawujący nadzór, czyli najwyższe gremium decyzyjne organizacji, w praktyce najczęściej zarząd. Organ ten wybiera zasady i procesy dla poszczególnych systemów AI i może delegować część zadań radzie ds. AI albo wyznaczonym osobom. Odpowiedzialność za całość pozostaje jednak przy nim.
Nie. IEEE zaleca, aby zakres stosowania zależał od tego, ile AI organizacja faktycznie używa. Przy niewielu zastosowaniach wystarczy wybrać potrzebne fragmenty i ocenić, czy istniejące procedury oceny ryzyka są wystarczające. Siedem procesów wspierających dobiera się do konkretnego systemu, a firma, która AI tylko używa, powinna co najmniej nadzorować eksploatację i wycofanie systemu.
ISO/IEC 42001 określa wymagania dla systemu zarządzania AI i jest podstawą audytu certyfikacyjnego. IEEE 2863 skupia się na nadzorze: na zasadach, priorytetach i decyzjach organu nadzoru. Dokumenty się uzupełniają: IEEE wyjaśnia, kto decyduje i na jakiej podstawie, a ISO/IEC 42001 porządkuje, jak te decyzje są wdrażane i sprawdzane.
Nie. Sam dokument zastrzega, że jego stosowanie nie oznacza zgodności z wymaganiami prawnymi. W UE punktem odniesienia pozostaje rozporządzenie (UE) 2024/1689, a domniemanie zgodności dają normy zharmonizowane, których odniesienia opublikowano w Dzienniku Urzędowym UE. IEEE 2863 do nich nie należy.

Ekspert w zakresie systemów zarządzania ISO, cyberbezpieczeństwa, compliance i AI governance. Audytor, konsultant, trener.
Ilustracje w tym wpisie zostały wygenerowane przy użyciu narzędzi sztucznej inteligencji. Treść merytoryczna powstała w redakcji COE i jest podpisana imiennie.