
Większość organizacji potrafi wymienić swoich dostawców krytycznych. Znacznie mniej potrafi powiedzieć, kto dostarcza zasoby tym dostawcom. A to właśnie tam, poza zasięgiem wzroku, najczęściej zaczyna się zakłócenie, które zatrzymuje całą usługę.
Twój dostawca krytyczny ma plan ciągłości działania. Czy ktokolwiek kiedykolwiek go sprawdził?
Odporność, która kończy się na pierwszym dostawcy
Odporność operacyjna przestała być reakcją na zdarzenie i stała się sposobem działania — ale organizacje mierzą ją tam, gdzie widzą, a nie tam, gdzie powstaje ryzyko. Tak wynika z dyskusji panelowej opublikowanej w październikowym numerze magazynu Financier Worldwide, w której doradcy KPMG opisują, gdzie w praktyce przeceniana jest gotowość firm na zakłócenia.
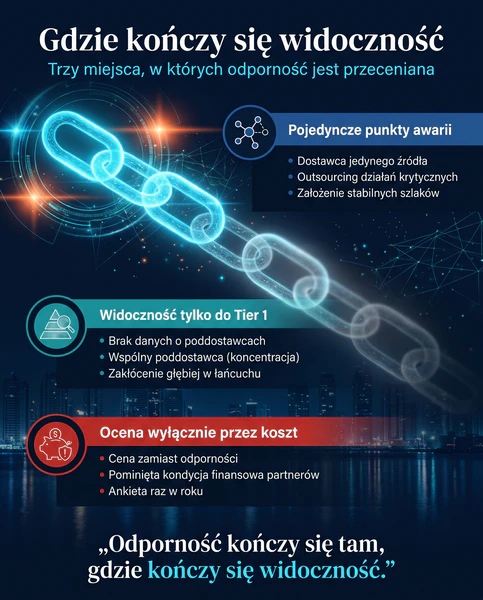
Dla pełnomocnika systemu zarządzania ciągłością działania i dla audytora wiodącego to rozmowa szczególnie użyteczna, bo nie dotyczy katastrof, lecz codziennych decyzji zakupowych i tego, co z nich wynika kilka poziomów dalej. Panel wskazuje trzy miejsca, w których organizacje systematycznie mylą posiadanie dokumentu ze zdolnością operacyjną: pojedyncze punkty awarii, widoczność ograniczoną do dostawcy bezpośredniego oraz ocenę dostawcy prowadzoną wyłącznie przez pryzmat ceny.
Każde z tych miejsc ma odpowiednik w wymaganiach norm — i, co istotniejsze dla polskiego czytelnika, w przepisach, które zaczynają obowiązywać za kilka miesięcy. Poniżej najpierw diagnoza z publikacji, potem to, czego w tych trzech punktach wymagają ISO 22301:2019, ISO/TS 22318:2021 i ISO/IEC 27001:2022.
Gdzie organizacje przeceniają własną odporność
Przecenianie odporności nie bierze się z zaniedbania, lecz z tego, że organizacje sprawdzają te elementy łańcucha, nad którymi mają kontrolę, i zakładają stabilność pozostałych. Publikacja opisuje cztery wzorce tego zjawiska.
Pojedyncze punkty awarii, których nikt nie nazwał
Zdaniem Craiga Edge’a, dyrektora w KPMG odpowiadającego za obszar operacji i łańcucha dostaw, odporność bywa przeceniana przede wszystkim wokół pojedynczych punktów awarii. Jako typowe przykłady wymienia zależność od dostawców jedynego źródła, poleganie na partnerach outsourcingowych w działaniach krytycznych oraz założenie, że utrwalone szlaki handlowe i relacje pozostaną stabilne bezterminowo.
Ostatnie z tych założeń jest najtrudniejsze do wychwycenia, bo nie zapisuje się go nigdzie. Nie ma dokumentu, w którym organizacja deklaruje, że jej trasa dostaw będzie drożna za trzy lata. To założenie milczące, wbudowane w model operacyjny — i dlatego nie trafia do rejestru ryzyk.
Widoczność kończy się tam, gdzie zaczyna się problem
Autor wskazuje, że organizacje mają rozsądne rozeznanie w swoich dostawcach bezpośrednich, natomiast znacznie mniejszą widoczność u dostawców, którzy tamtych zasilają. Problem ujawnia się dokładnie wtedy, gdy zakłócenie następuje głębiej w łańcuchu — czyli w momencie, w którym organizacja nie ma już ani informacji, ani wpływu.
To nie jest kwestia skali. Firma z kilkunastoma dostawcami może mieć ten sam problem co korporacja z tysiącem, jeśli trzech jej kluczowych dostawców korzysta z tej samej usługi przetwarzania w chmurze albo tego samego producenta komponentu.
Koszt jako jedyne kryterium oceny
Edge zauważa, że wiele organizacji wciąż ocenia dostawców głównie przez pryzmat kosztu. Jak podkreśla, koszt ma znaczenie, szczególnie w obecnych warunkach gospodarczych, ale równie ważne bywają odporność dostawcy, jego zdolności operacyjne, kondycja finansowa i ekspozycja geopolityczna.
Z obserwacji panelu wynika też konstruktywny wniosek: organizacje, które dobrze radzą sobie z ryzykiem dostawców, koncentrują się na krytycznej mniejszości, zamiast monitorować wszystkich jednakowo. Budują partnerstwa, utrzymują regularny dialog i poświęcają czas na zrozumienie, gdzie w rozszerzonym łańcuchu leżą rzeczywiste podatności.
To przesunięcie akcentu jest ważniejsze, niż się wydaje. Monitorowanie wszystkich dostawców tak samo nie jest ostrożnością, tylko rozcieńczeniem uwagi — i zwykle kończy się ankietą wysyłaną raz do roku do wszystkich, z której nic nie wynika.
Środowisko technologiczne jako nowy łańcuch dostaw
Alessandra Alleto, dyrektor w zespole doradztwa transakcyjnego KPMG, opisuje równoległe zjawisko po stronie technologii. Jej zdaniem zarządy coraz wyraźniej rozumieją, że odporność operacyjna zależy nie tylko od zapobiegania naruszeniom, lecz także od zdolności dalszego świadczenia krytycznych usług przy zakłóceniu poważnym, lecz prawdopodobnym. Poważne naruszenie — spowodowane błędem ludzkim, wadliwą aktualizacją oprogramowania albo awarią kluczowego dostawcy zewnętrznego — potrafi zatrzymać działalność w ciągu godzin.
Według autorki organizacje zaczynają stosować wobec swojego środowiska technologicznego te same zasady odporności, które od dawna stosują wobec fizycznych łańcuchów dostaw. Rośnie nadzór nad dostawcami krytycznymi oraz nad tym, w jakim stopniu plany wyjścia zostały poddane testom obciążeniowym. Alleto wskazuje przy tym kierunek, w którym zmierza rozliczalność zarządów, przywołując reżimy nadzorcze obejmujące krytyczne strony trzecie.
Ostatnia obserwacja z tej części panelu jest najbardziej niewygodna. Wraz z automatyzacją napędzaną przez sztuczną inteligencję organizacje uzależniają się od mniejszej liczby dostawców technologii. Koncentracja rośnie, a wraz z nią skala skutków pojedynczej awarii. Różnicę między organizacją odporną a taką, która tylko na odporną wygląda, autorka sprowadza do jednego: „others rely on policies that may never have been tested in practice”.
Perspektywa norm ISO
Normy nie dodają do tej diagnozy nowych problemów — przypisują im konkretne wymagania i wskazują, w którym miejscu systemu zarządzania mają zostać rozwiązane.
ISO 22301: zależności są wyjściem z analizy, nie dodatkiem do niej
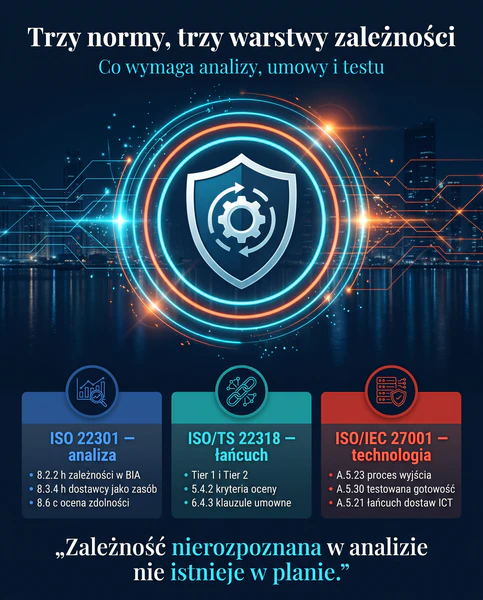
ISO 22301:2019 traktuje zależność od dostawców jako element analizy, a nie jako osobny temat zakupowy. Klauzula 8.2.2 lit. h wymaga, by analiza wpływu na działalność określiła zależności, w tym od partnerów i dostawców, oraz współzależności działań priorytetowych. Klauzula 8.3.4 lit. h wymienia partnerów i dostawców wprost jako rodzaj zasobu potrzebnego do wdrożenia rozwiązań ciągłości.
Najmocniejsza jest jednak klauzula 8.6 lit. c, zgodnie z którą organizacja przeprowadza ocenę zdolności w zakresie ciągłości działania odpowiednich partnerów i dostawców. To normatywna odpowiedź na ocenę prowadzoną przez pryzmat kosztu: norma nie pyta, ile dostawca kosztuje, tylko czy jest w stanie dostarczać dalej, gdy coś pójdzie nie tak.
ISO/TS 22318: norma, która nazywa drugi rząd
ISO/TS 22318:2021 jako jedyna w tym zestawie nadaje martwemu polu z publikacji własne pojęcie. Definiuje poziom dostawcy: dostawca kontraktowy, czyli Tier 1, ma relację bezpośrednią z organizacją, natomiast dostawca pośredni, Tier 2 i dalszy, dostarcza zasoby dostawcy kontraktowemu i w efekcie jest trudniejszy do kontrolowania. Krytyczność dostawcy i wymagany czas odtworzenia ustala się w analizie wpływu na działalność.
Klauzula 5.4.2 podaje kryteria oceny każdego dostawcy priorytetowego: czy jest jedynym źródłem, w jakim stopniu sam ocenił ryzyka własnego łańcucha na poziomie Tier 2 i dalszym, jakie jest ryzyko przerwania jego zdolności dostawy, czy ma skuteczną ciągłość działania — oraz jaki priorytet przypisał naszej organizacji na swojej liście klientów. To ostatnie kryterium bywa pomijane, a przesądza o kolejności odtwarzania po stronie dostawcy.
Klauzula 6.2.2 dokłada zastrzeżenie, które trafia w sedno: zapewniając dwa lub więcej źródeł dostaw, należy sprawdzić, czy nie podlegają one temu samemu ryzyku zakłócenia, na przykład przez położenie w tym samym regionie albo przez wspólnego poddostawcę. W ocenie redakcji to jest praktyczny test dojrzałości: pytanie „ilu mamy dostawców krytycznych” znaczy mniej niż pytanie „którzy z nich korzystają z tego samego poddostawcy”.
ISO/IEC 27001: wyjście z usługi jest wymaganiem, nie aneksem
W warstwie technologicznej pracuje ISO/IEC 27001:2022. Zabezpieczenie A.5.23 wymaga ustanowienia procesów nabycia, użytkowania, zarządzania oraz wyjścia z usług chmurowych zgodnie z wymaganiami bezpieczeństwa informacji. Wyjście jest więc elementem systemu zarządzania, a nie kwestią do uzgodnienia dopiero w chwili rozstania z dostawcą. Zabezpieczenie A.5.30 wymaga, by gotowość technologii informacyjno-komunikacyjnych była planowana, wdrażana, utrzymywana i testowana na podstawie celów ciągłości działania, a A.5.21 obejmuje zarządzanie ryzykiem w łańcuchu dostaw produktów i usług ICT.
W ocenie redakcji plan wyjścia od dostawcy należy traktować jako element strategii ciągłości, a nie dokument zakupowy — i poddawać go tej samej dyscyplinie sprawdzania co każdy inny plan.
Polski termin: kwiecień 2027
Obserwacja panelu ma w Polsce konkretny termin. Nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa z 23 stycznia 2026 r. nakłada na podmioty kluczowe i ważne obowiązek zapewnienia bezpieczeństwa i ciągłości łańcucha dostaw produktów, usług i procesów ICT, od których zależy świadczenie usługi, z uwzględnieniem związków z bezpośrednim dostawcą sprzętu lub oprogramowania. Wymaga też wdrażania, dokumentowania, testowania i utrzymywania planów ciągłości działania, a wśród wymaganej dokumentacji wymienia dokumentację systemu zarządzania ciągłością działania.
Na dostosowanie systemów, procedur i struktur organizacyjnych podmioty mają czas do 3 kwietnia 2027 r.; termin wpisu do wykazu minął 3 października 2026 r. Testowanie planów nie jest więc dobrą praktyką doradczą, lecz wymaganiem ustawowym z datą.
Praktyczne implikacje
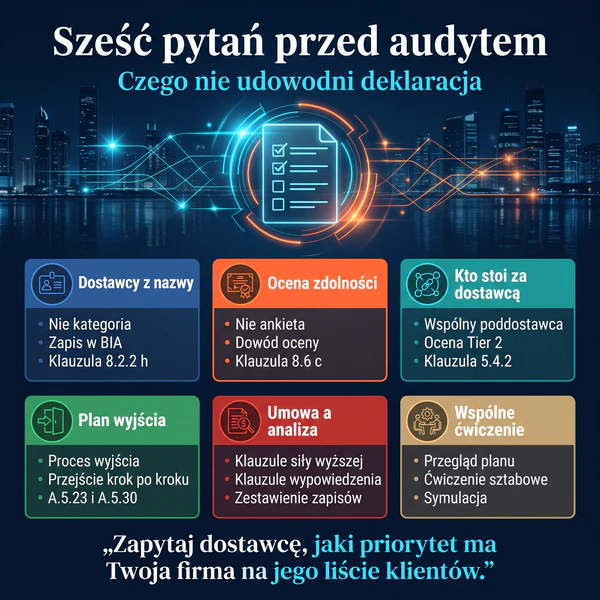
Przejście od diagnozy do dowodu sprowadza się do kilku pytań, na które organizacja powinna umieć odpowiedzieć dokumentem, a nie deklaracją.
Czy analiza wpływu wymienia dostawców z nazwy. Zapis „dostawcy usług IT” nie spełnia wymagania z klauzuli 8.2.2 lit. h. Zależność jest konkretna albo nie ma jej w analizie.
Czy istnieje ocena zdolności dostawcy, a nie tylko jego oferty. Klauzula 8.6 lit. c wymaga oceny zdolności w zakresie ciągłości działania. Ankieta, w której dostawca deklaruje posiadanie planu, nie jest oceną tej zdolności — jest informacją o istnieniu dokumentu.
Czy wiadomo, kto stoi za dostawcą. Minimalny zakres to ustalenie, czy dostawcy priorytetowi nie dzielą wspólnego poddostawcy i czy sami ocenili ryzyka na poziomie Tier 2. Kryteria z klauzuli 5.4.2 ISO/TS 22318 nadają się do wpisania w kwestionariusz wprost.
Czy plan wyjścia był kiedykolwiek sprawdzony. Zabezpieczenia A.5.23 i A.5.30 wymagają procesu wyjścia i testowanej gotowości. Pytanie kontrolne jest proste: kiedy ostatnio ktoś przeszedł ten plan krok po kroku i co z tego wynikło.
Czy umowa nie znosi tego, co obiecuje analiza. Klauzula 6.4.3 ISO/TS 22318 zwraca uwagę, że klauzule siły wyższej zawieszają zobowiązania dostawcy na czas zdarzenia i mogą kolidować z wymaganiami ciągłości; rozważyć trzeba także klauzule wypowiedzenia. W ocenie redakcji to najczęstsze ciche rozejście się dokumentów: analiza mówi, czego organizacja potrzebuje, umowa mówi, co dostawca obiecał, i nikt nie zestawia tych zapisów.
Całość najszybciej sprawdzają wspólne ćwiczenia z dostawcą. Załącznik C do ISO/TS 22318 wymienia ich formy: przegląd planu odtworzenia, ćwiczenie sztabowe oraz symulację wymagającą faktycznego uruchomienia planów.
Podsumowanie
Panel KPMG opisuje problem, który w normach ma status wymagania, a w polskim porządku prawnym — termin. Widoczność ograniczona do dostawcy bezpośredniego, ocena prowadzona przez pryzmat ceny i nieprzećwiczony plan wyjścia to trzy formy tego samego założenia: że łańcuch dostaw zachowa się tak, jak opisano go na papierze.
ISO 22301 wymaga, by zależności wyszły z analizy wpływu, a zdolność dostawców została oceniona. ISO/TS 22318 nazywa poziomy dostawców i podaje kryteria ich oceny. ISO/IEC 27001 domyka warstwę technologiczną, wymagając procesu wyjścia z usługi i testowanej gotowości. Ustawa o krajowym systemie cyberbezpieczeństwa wyznacza datę: 3 kwietnia 2027 r.
Certyfikacja systemu zarządzania ciągłością działania według ISO 22301 jest najkrótszą drogą do wykazania, że te zależności są rozpoznane, a zdolność do działania mimo zakłócenia została sprawdzona, a nie założona.
Bibliografia:
Publikacja źródłowa:
Operational resilience in the current global environment, Talkingpoint,
panel: Piers Bowley, Craig Edge, Alessandra Alleto (KPMG),
Financier Worldwide,
Issue 286, październik 2026, s. 72–76.
Akty prawne:
Ustawa z dnia 23 stycznia 2026 r. o zmianie ustawy o krajowym systemie cyberbezpieczeństwa
oraz niektórych innych ustaw (Dz. U. z 2026 r. poz. 252) —
tekst aktu.
Dyrektywa Parlamentu Europejskiego i Rady (UE) 2022/2555 z dnia 14 grudnia 2022 r. (NIS2).
Normy:
ISO 22301:2019 — Security and resilience. Business continuity management systems. Requirements.
ISO/TS 22318:2021 — Security and resilience. Business continuity management systems.
Guidelines for supply chain continuity management.
ISO 22313:2020 — Security and resilience. Business continuity management systems.
Guidance on the use of ISO 22301.
ISO/IEC 27001:2022 — Information security, cybersecurity and privacy protection.
Information security management systems. Requirements.
FAQ: Ryzyko dostawcy drugiego rzędu: czego nie widać w łańcuchu dostaw
Dostawca kontraktowy, czyli Tier 1, ma relację bezpośrednią z organizacją. Dostawca pośredni, Tier 2 i dalszy, dostarcza zasoby dostawcy kontraktowemu i z tego powodu jest trudniejszy do kontrolowania. Rozróżnienie to wprowadza ISO/TS 22318:2021. Ma znaczenie praktyczne, ponieważ dwaj niezależni dostawcy Tier 1 mogą opierać się na tym samym poddostawcy, co znosi efekt dywersyfikacji.
Klauzula 8.6 lit. c ISO 22301:2019 wymaga oceny zdolności w zakresie ciągłości działania odpowiednich partnerów i dostawców. Sama deklaracja dostawcy, że posiada plan, jest informacją o istnieniu dokumentu, a nie oceną zdolności. Dowodem jest zestaw kryteriów z klauzuli 5.4.2 ISO/TS 22318, wypełniony dla każdego dostawcy priorytetowego, wraz z datą i wnioskiem.
Pośrednio. Klauzula 8.3.1 wymaga strategii uwzględniających warianty przed zakłóceniem, w jego trakcie i po nim, a utrata dostawcy jest takim wariantem. Wprost temat ujmuje zabezpieczenie A.5.23 ISO/IEC 27001:2022, które wymaga ustanowienia procesów nabycia, użytkowania, zarządzania oraz wyjścia z usług chmurowych.
Ustawa wymaga od podmiotów kluczowych i ważnych zapewnienia bezpieczeństwa i ciągłości łańcucha dostaw produktów, usług i procesów ICT, od których zależy świadczenie usługi, a także wdrażania, dokumentowania, testowania i utrzymywania planów ciągłości działania. Na dostosowanie systemów, procedur i struktur organizacyjnych podmioty mają czas do 3 kwietnia 2027 r.
Załącznik C do ISO/TS 22318 wymienia trzy formy: przegląd planu odtworzenia, czyli wspólne omówienie działań obu stron, ćwiczenie sztabowe oparte na scenariuszu oraz symulację wymagającą faktycznego uruchomienia planów. Zgodnie z klauzulą 8.5 ISO 22301 z ćwiczenia powstaje sformalizowany raport zawierający wnioski, rekomendacje i działania do wdrożenia.

Ekspert w zakresie systemów zarządzania ISO, cyberbezpieczeństwa, compliance i AI governance. Audytor, konsultant, trener.
Ilustracje w tym wpisie zostały wygenerowane przy użyciu narzędzi sztucznej inteligencji. Treść merytoryczna powstała w redakcji COE i jest podpisana imiennie.