
Pracownicy już piszą maile, oferty i analizy z pomocą ChatGPT czy Copilota. IEEE 2863 pokazuje, gdzie przy takim użyciu zderzają się zasady i jak zarząd może to uporządkować bez budowania od razu systemu zarządzania AI.
Twoi pracownicy używają ChatGPT lub Copilota. Czy wiesz, do czego i na jakich danych?
W skrócie
- IEEE 2863-2026 poświęca generatywnej AI punkt 7.6 i studium A.6 — z perspektywy firm, które z niej korzystają. → Wprowadzenie
- Wskazuje pięć napięć między zasadami; wspólnym biegunem większości jest skuteczność. → Pięć napięć
- Przegląd wyników przez człowieka nie jest hamulcem — IEEE opisuje go jako synergię ze skutecznością. → Korzyści
- Mała firma może zacząć bez AIMS: rejestr, próg nadzoru, zasady dla danych, weryfikacja, kanał zgłoszeń. → Zastosowanie praktyczne
- IEEE nie rozstrzyga kwestii prawnych; tłem są art. 50 AI Act i RODO. → Kontekst regulacyjny
Wprowadzenie: Dlaczego IEEE 2863 zajmuje się użytkownikami generatywnej AI
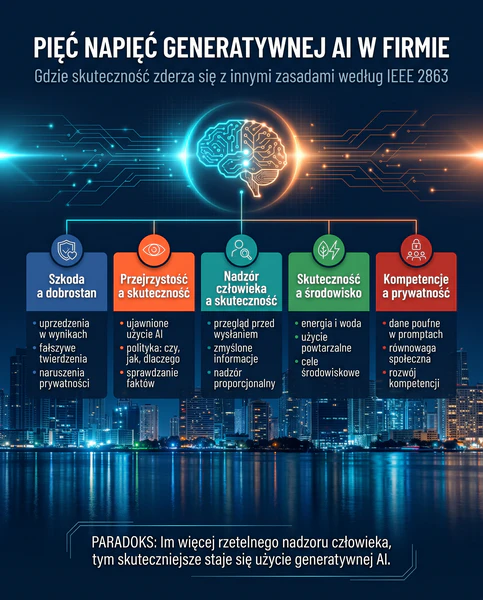
IEEE Std 2863-2026 (IEEE Recommended Practice for Organizational Governance of Artificial Intelligence) poświęca generatywnej AI punkt 7.6 oraz studium przypadku A.6 w załączniku A. Studium dotyczy organizacji, które z narzędzi generatywnych korzystają, a nie tych, które je tworzą. IEEE wskazuje pięć grup zasad, które przy takim użyciu wchodzą w napięcie: niewyrządzanie szkody, niedyskryminacja i prywatność wobec dobrostanu; przejrzystość wobec skuteczności; nadzór człowieka wobec skuteczności; skuteczność wobec troski o środowisko; kompetencje wobec prywatności i równowagi społecznej. Do ich rozwiązywania IEEE zaleca przede wszystkim nadzór nad cyklem życia systemu, ze szczególnym naciskiem na etap eksploatacji i informacji zwrotnej, a w razie potrzeby także angażowanie interesariuszy, audyt i ocenę własności intelektualnej. Dokument ma charakter zalecenia i nie podlega certyfikacji. W ocenie COE / Centrum Certyfikacji QSCert małe i średnie firmy mogą zastosować te wskazówki bez formalnego systemu zarządzania AI: przez rejestr użyć, zasady dotyczące danych, weryfikację wyników przez człowieka i kanał zgłaszania problemów.
To trzeci, zamykający wpis serii. W pierwszym omówiłem, jak IEEE 2863 opisuje nadzór organizacji nad AI, w drugim — jak przełożyć te zasady na dowody w systemie zgodnym z ISO/IEC 42001. Teraz patrzę na firmy, które systemu zarządzania AI nie mają, a z narzędzi generatywnych korzystają od dawna. IEEE w A.6.2 zauważa, że dla wielu organizacji to pierwsze zetknięcie z AI wymagającą nadzoru.
Punkt 7.6 przypomina, że odpowiedzi opierają się na danych historycznych obciążonych uprzedzeniami i mogą powoływać się na nieistniejące źródła. Nadzór utrudniają dodatkowo: konwersacyjny styl budzący nieuzasadnione zaufanie, darmowy lub tani dostęp, braki kompetencji użytkowników w zakresie AI i pracy z informacją, skutki dla poufności i prywatności oraz użycia wrażliwe, np. w obszarze zdrowia psychicznego. Studium A.6.2 dodaje niepewne pochodzenie danych treningowych, które przenosi ryzyko rozliczalności na użytkownika. Całość wzmacnia szybka adopcja napędzana korzyściami produktywności.
Kluczowe zalecenia: pięć napięć i procesy, które je rozwiązują
IEEE w 7.6 wskazuje pięć grup zasad, które przy użyciu generatywnej AI wchodzą w konflikt, i zaleca rozwiązywać je określonymi procesami nadzoru. Studium A.6.3 opisuje każde napięcie. Poniżej łączę je z typowymi sytuacjami w firmie — to moja interpretacja, nie treść dokumentu.
Szkoda, dyskryminacja i prywatność a dobrostan
Pierwsze napięcie łączy zasady niewyrządzania szkody (Do No Harm), niedyskryminacji (Non-Discrimination) i prywatności (Privacy) z zasadą dobrostanu (Well-Being). IEEE w A.6.3.1.1 ujmuje je tak: generatywna AI może poprawić dobrostan pracowników, firmy i jej interesariuszy zewnętrznych, ale może też tym samym podmiotom szkodzić — przez skutki dyskryminujące i naruszenia prywatności. Wśród przykładów szkód studium wymienia fałszywe twierdzenia o osobach lub organizacjach, w tym zniesławiające (A.6.3.1 a). Źródłem dyskryminacji są uprzedzenia w danych treningowych, które wynik może powielić, a nawet wzmocnić (A.6.3.1 c).
W praktyce oznacza to, że ten sam asystent, który skraca pracę nad ofertą, w ogłoszeniu rekrutacyjnym może powielić stereotyp, a w odpowiedzi do klienta przypisać komuś nieprawdziwe fakty.
Przejrzystość i nadzór człowieka a skuteczność
Dwa kolejne napięcia mają wspólny biegun: skuteczność (Effectiveness). Pierwsze dotyczy przejrzystości (Transparency). Firma może używać generatywnej AI, by działać sprawniej i budować reputację, nie ujawniając tego (A.6.3.1.1). IEEE w A.6.3.1 k) wiąże przejrzystość z posiadaniem i ujawnieniem polityki: czy, jak i dlaczego organizacja korzysta z generatywnej AI. Zaleca też informowanie użytkowników o możliwych błędach i zachęcanie do niezależnego sprawdzania faktów.
Drugie dotyczy nadzoru człowieka (Human Oversight), który może spowalniać decyzje (A.6.3.1.1). IEEE w A.6.3.1 b) uzasadnia jednak jego wagę: narzędzie potrafi zmyślić informację lub popełnić błąd, który bez sprawdzenia przez człowieka może kompromitować albo szkodzić. W firmie to codzienny wybór: wysłać od razu czy przeczytać jeszcze raz.
Skuteczność a środowisko; kompetencje a prywatność i równowaga społeczna
Czwarte napięcie zestawia skuteczność z zasadą odpowiedzialnego gospodarowania i zrównoważenia środowiskowego (Stewardship and Environmental Sustainability). Intensywne użycie generatywnej AI dla produktywności oznacza większe zużycie energii i wody, co może zagrozić celom i zobowiązaniom środowiskowym firmy (A.6.3.1.1). IEEE zastrzega w A.6.3.1 e), że pojedyncze użycie nie jest istotnym problemem. Znaczenie ma użycie powtarzalne. W mojej ocenie ten wątek dotyczy przede wszystkim firm, które zadeklarowały cele klimatyczne lub raportują dane środowiskowe.
Piąte zestawia kompetencje (Competency) z prywatnością i równowagą społeczną (Social Balance). Firma może wzmocnić swoje kompetencje, używając generatywnej AI do planowania, projektowania lub oceny kluczowych działań. Jeśli jednak wprowadza przy tym do narzędzia informacje poufne lub wrażliwe, naraża prywatność. Wypieranie miejsc pracy może z kolei osłabić kompetencje, równość społeczną i dobrostan (A.6.3.1.1). IEEE w A.6.3.1 d) wskazuje, że dane z promptu mogą trafić do zbioru treningowego i stać się dostępne dla innych użytkowników; wersja „enterprise”, odłączona od pierwotnej bazy narzędzia, powinna pomóc temu zapobiec. Co faktycznie dzieje się z danymi, rozstrzyga umowa z dostawcą i prawo — nie analiza IEEE.
Jak IEEE zaleca rozwiązywać te napięcia
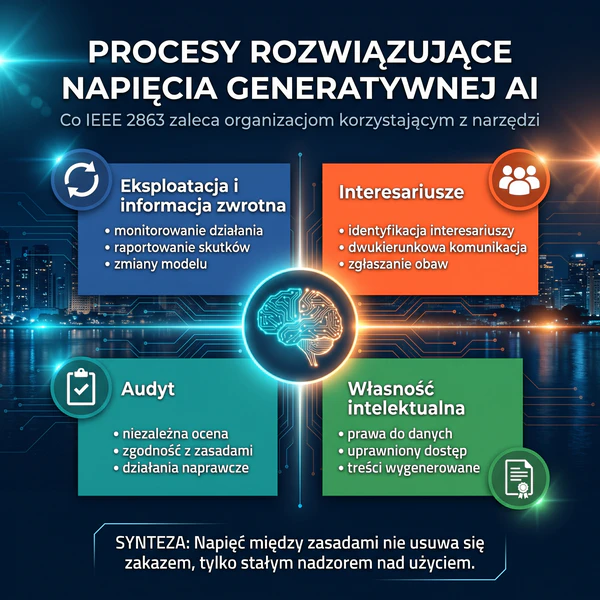
IEEE w 7.6 i A.6.4 zaleca oprzeć się na procesie nadzoru nad cyklem życia i zgodnością (AI Life Cycle Oversight and Conformance, 6.1). Dla organizacji, która AI używa, a nie rozwija, IEEE w punkcie 6 wskazuje dwa etapy tego procesu: eksploatację i informację zwrotną (In-Use Operation and Feedback, 6.1.8) oraz wycofanie z użycia (6.1.9). Etap eksploatacji studium A.6.4 nazywa szczególnie istotnym, także dlatego, że dane i trening używanego modelu się zmieniają. Organ nadzoru powinien według IEEE ustanowić politykę monitorowania i raportowania działania systemu. Ma ona obejmować niekorzystne skutki dla interesariuszy oraz kwestie etyczne, własności intelektualnej, prywatności i rozliczalności.
W razie potrzeby IEEE zaleca sięgnąć po identyfikację i angażowanie interesariuszy (Stakeholder Identification and Engagement, 6.6), audyt (Auditing, 6.2) i ocenę własności intelektualnej (Intellectual Property Assessment, 6.7). Ten ostatni proces obejmuje weryfikację, czy firma i jej pracownicy korzystają wyłącznie z danych i systemów, do których mają prawa lub uprawniony dostęp — również z danych wygenerowanych przez AI (6.7.4).
Studium wskazuje też synergie (A.6.3.1.2). Człowiek, który przegląda wyniki, zwiększa wiarygodność wyników i samej organizacji. Im więcej nadzoru nad jakością, dokładnością i bezstronnością, tym skuteczniejsze użycie. Większa przejrzystość zmniejsza ryzyko ukrytej dyskryminacji.
Korzyści: co daje firmie spojrzenie przez IEEE 2863
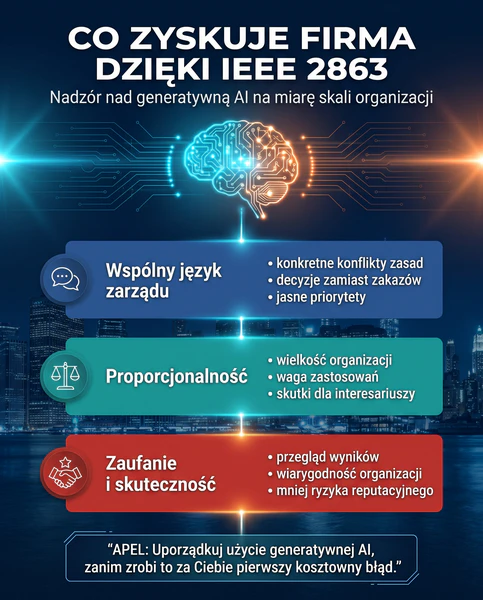
Moim zdaniem największa wartość studium A.6 to zmiana pytania z „czy wolno używać AI” na „które użycia wymagają nadzoru i jakiego”. Zarząd dostaje słownik do rozmowy o konkretnych konfliktach, a nie o AI w ogóle.
Druga korzyść to proporcjonalność. IEEE w A.6.5 stwierdza, że właściwy nadzór nad generatywną AI zależy od typu i wielkości organizacji, wagi zastosowań i skutków dla firmy i jej interesariuszy. W punkcie 6 dodaje, że mały start-up może wdrażać procesy inaczej niż duża firma międzynarodowa. To jasny sygnał: mała firma nie musi kopiować rozwiązań korporacyjnych.
Trzecia korzyść to argument ekonomiczny. Synergie z A.6.3.1.2 pokazują, że przegląd wyników przez człowieka podnosi skuteczność użycia. IEEE w A.6.3.1 j) przestrzega, że bez nadzoru niewiarygodne wyniki podważają zaufanie do narzędzia i do organizacji, która go używa. Dla firmy usługowej to ryzyko reputacyjne, nie techniczne. Porządek wprowadzony dziś będzie też punktem wyjścia, jeśli firma zdecyduje się na formalny system zarządzania AI.
Zastosowanie praktyczne: co MŚP może zrobić bez systemu zarządzania AI
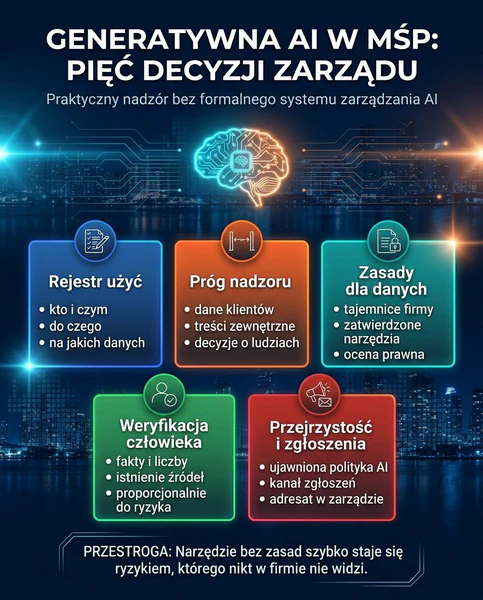
Firma bez AIMS może uporządkować użycie generatywnej AI kilkoma decyzjami zarządu, opartymi na logice IEEE. Poniższe pięć rozstrzygnięć to moje stanowisko, nie lista z dokumentu — przy każdym wskazuję punkt IEEE, na którym się opiera.
1. Rejestr użyć. Kto, jakim narzędziem, do czego i na jakich danych. IEEE w 6.1.8 zaleca, by organizacja używająca systemu AI rozumiała i monitorowała jego właściwe zastosowania, działanie i wyniki — także wtedy, gdy system stworzył ktoś inny. Bez rejestru tego nie da się zrobić.
2. Próg objęcia nadzorem. IEEE w 6.1.5 zaleca, by organ nadzoru określił lub zatwierdził próg, od którego inicjatywa podlega nadzorowi. W dokumencie dotyczy to nowych inicjatyw rozwoju systemu AI. Przenoszę tę logikę na użycie gotowych narzędzi: zarząd decyduje, które zastosowania wymagają zgody i przeglądu. Kryteriami mogą być dane klientów, treści wychodzące na zewnątrz, decyzje dotyczące ludzi i zastosowania wrażliwe.
3. Zasady dla danych klientów i tajemnic firmy. Jakie informacje nigdy nie trafiają do promptu, a jakie tylko do zatwierdzonej wersji narzędzia (A.6.3.1 d). Jeżeli firma ma system zarządzania bezpieczeństwem informacji, te zasady powinny być jego częścią — przy certyfikacji ISO/IEC 27001 audytor zapyta o nie w kontekście poufności. Uzupełnieniem jest nasz wcześniejszy wpis o dodatkowych zabezpieczeniach ISO 27001 dla generatywnej AI. Kwestie RODO, umów z dostawcą i praw do treści wymagają oceny prawnej — IEEE ich nie rozstrzyga.
4. Weryfikacja wyników przez człowieka. IEEE w 5.2.1.1 zaleca nadzór człowieka proporcjonalny do ryzyka i potencjalnej szkody. W praktyce: im ważniejszy dokument i jego odbiorca, tym staranniejsze sprawdzenie faktów, liczb i źródeł. Przypomnijmy, że według 7.6 odpowiedzi mogą powoływać się na źródła, które nie istnieją.
5. Polityka przejrzystości i kanał zgłoszeń. Krótka, ujawniona informacja, czy, jak i dlaczego firma korzysta z generatywnej AI (A.6.3.1 k), oraz prosty sposób zgłaszania błędów i obaw, z jasnym adresatem po stronie zarządu (A.6.4). W ISO/IEC 42001 odpowiadają temu zabezpieczenia A.3.3 — proces zgłaszania obaw dotyczących roli organizacji wobec systemu AI w całym cyklu życia — oraz A.9.2, czyli zdefiniowane i udokumentowane procesy odpowiedzialnego używania AI. To naturalny pomost, jeśli firma zdecyduje się na system zarządzania AI zgodny z ISO/IEC 42001.
Pytania dla zarządu. Na podstawie czynników z A.6.5 proponuję zacząć od kilku pytań (to moja parafraza, nie lista IEEE). W których procesach pracownicy używają generatywnej AI i jak ważne są te procesy? Jakie skutki dla klienta lub innej osoby może mieć błąd narzędzia? Czy wiemy, jakie dane trafiają do promptów? Kto odbiera zgłoszenie problemu i co dzieje się dalej? Czy skala nadzoru odpowiada wielkości i charakterowi firmy?
Kontekst regulacyjny UE
IEEE w 4.8 zastrzega, że stosowanie jego zaleceń nie oznacza zgodności z prawem. Tłem dla firm korzystających z generatywnej AI są obowiązki przejrzystości z art. 50 AI Act (Rozporządzenie (UE) 2024/1689), stosowane od 2.08.2026 (stan na 03.11.2026). Dotyczą m.in. informowania osób o interakcji z systemem AI i oznaczania treści generowanych; zakres obowiązków zależy od roli firmy. Szczegóły omawiamy we wpisie o art. 50 AI Act i przejrzystości AI. Dane osobowe w promptach to także obszar RODO.
Podsumowanie
W mojej ocenie studium A.6 nie mówi firmom „nie używajcie generatywnej AI”. Pokazuje, że jej użycie to decyzja zarządcza, w której skuteczność trzeba świadomie ważyć wobec przejrzystości, nadzoru człowieka, prywatności i środowiska. IEEE zaleca rozwiązywać te napięcia procesami — przede wszystkim nadzorem nad eksploatacją i informacją zwrotną. Mała firma może zacząć od rejestru, progu, zasad dla danych, weryfikacji i kanału zgłoszeń.
Tym wpisem zamykam serię o IEEE 2863. Jeśli chcesz porozmawiać o tym, jak uporządkować korzystanie z AI w Twojej organizacji, zapraszam do kontaktu.
Bibliografia:
- IEEE Std 2863-2026. IEEE Recommended Practice for Organizational Governance of Artificial Intelligence. IEEE, 2026 (w szczególności pkt 4.8, 5.2.1.1, 6.1.5, 6.1.8, 6.2, 6.6, 6.7, 7.6 oraz załącznik A, A.6). standards.ieee.org
- ISO/IEC 42001:2023. Information technology — Artificial intelligence — Management system. ISO/IEC, 2023 (załącznik A: A.3.3, A.9.2). ISO.org
- Rozporządzenie Parlamentu Europejskiego i Rady (UE) 2024/1689 z dnia 13 czerwca 2024 r. w sprawie ustanowienia zharmonizowanych przepisów dotyczących sztucznej inteligencji (akt w sprawie sztucznej inteligencji), art. 50. EUR-Lex
- Rozporządzenie Parlamentu Europejskiego i Rady (UE) 2016/679 z dnia 27 kwietnia 2016 r. (ogólne rozporządzenie o ochronie danych, RODO). EUR-Lex
FAQ:
Nie ma takiego ogólnego obowiązku wynikającego z IEEE 2863 — to zalecenie praktyczne, nie wymaganie. IEEE w A.6.5 wskazuje, że właściwy nadzór zależy od typu i wielkości organizacji, wagi zastosowań i ich skutków. System zgodny z ISO/IEC 42001 jest dobrowolny, natomiast obowiązki prawne, takie jak AI Act czy RODO, obowiązują niezależnie od niego.
IEEE wymienia błędne odpowiedzi i powoływanie się na nieistniejące źródła, uprzedzenia przejęte z danych treningowych oraz ryzyko ujawnienia poufnych danych wpisanych do promptu. Wskazuje też nadmierne zaufanie wywołane konwersacyjnym stylem narzędzia, niską kompetencję użytkowników i niepewne pochodzenie danych treningowych. Studium A.6 dodaje kwestie własności intelektualnej i wpływu na środowisko.
IEEE w A.6.3.1 k) łączy przejrzystość z polityką, która mówi, czy, jak i dlaczego organizacja używa generatywnej AI, oraz z informowaniem użytkowników o możliwych błędach i zachęcaniem do sprawdzania faktów. W praktyce warto dodać zasady dotyczące danych klientów i tajemnic firmy, zasady weryfikacji wyników oraz wskazanie, gdzie zgłaszać problemy.
IEEE w A.6.3.1 d) wskazuje, że wersja korporacyjna, odłączona od pierwotnej bazy narzędzia, powinna pomóc chronić przed niezamierzonym wyciekiem danych. Nie jest to jednak rozstrzygnięcie prawne. O tym, co dzieje się z danymi, decydują warunki umowy z dostawcą, a ocena zgodności z RODO wymaga analizy prawnej.
Nie. IEEE 2863-2026 jest zaleceniem praktycznym i nie przewiduje certyfikacji. Certyfikować można system zarządzania AI zgodny z ISO/IEC 42001. IEEE 2863 nie jest kryterium audytu certyfikacyjnego, chyba że organizacja przyjęła jego postanowienia jako własne.

Ekspert w zakresie systemów zarządzania ISO, cyberbezpieczeństwa, compliance i AI governance. Audytor, konsultant, trener.
Ilustracje w tym wpisie zostały wygenerowane przy użyciu narzędzi sztucznej inteligencji. Treść merytoryczna powstała w redakcji COE i jest podpisana imiennie.