
Pandemia, wojny handlowe, sankcje, ataki na szlaki morskie — to, co jeszcze niedawno traktowano jako wyjątek, stało się stałym tłem prowadzenia biznesu. Czy klasyczna klauzula siły wyższej wciąż chroni organizację, gdy zakłócenie staje się normą, a nie incydentem?
Klauzula siły wyższej już nie wystarcza. Co zamiast niej?
Wstęp
Publikacja Christophera M. Campbella, dyrektora prawnego i radcy ds. sporów w Baker Hughes, stawia tezę, która powinna zainteresować każdego menedżera ryzyka i audytora systemów zarządzania: niestabilność systemowa przestała być nadzwyczajnym scenariuszem. Autor wskazuje, że ostatnie lata — od wojny rosyjsko-ukraińskiej, przez programy sankcyjne, po zakłócenia żeglugi na Morzu Czerwonym — pokazały, że poważne zakłócenia łańcuchów dostaw stają się powracającym elementem globalnego handlu.
Dla organizacji oznacza to fundamentalną zmianę perspektywy. Jak argumentuje artykuł, tradycyjna analiza siły wyższej pozostaje istotna, ale nie jest już samowystarczalna. Zanim strony formalnie powołają się na siłę wyższą, relacja handlowa zwykle jest już poważnie nadwyrężona. To obserwacja o praktycznym ciężarze dla audytorów: odporność organizacji nie rodzi się w momencie kryzysu, lecz długo przed nim — w sposobie, w jaki zaprojektowano kontrakty, procedury eskalacji i ład informacyjny.
Główna tematyka publikacji
Dlaczego klasyczna analiza siły wyższej zawodzi
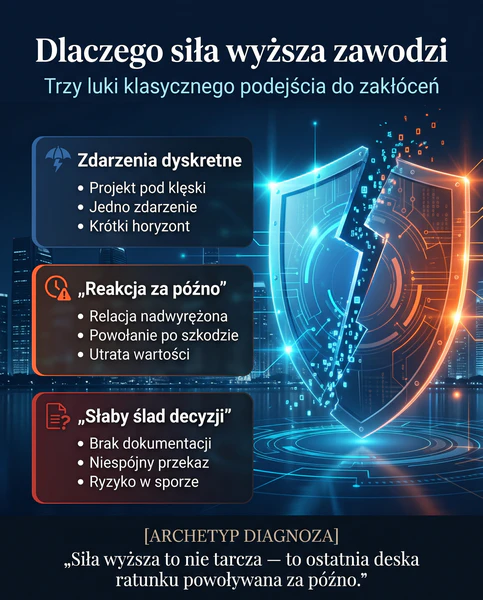
Autor przypomina, że klauzule siły wyższej pełnią ważną funkcję — alokują ryzyko i pozwalają zawiesić lub zakończyć zobowiązania, gdy zdarzenia wykraczają poza rozsądną kontrolę stron. Problem w tym, że — jak podkreśla publikacja — projektowano je z myślą o zdarzeniach stosunkowo dyskretnych: klęskach żywiołowych, pojedynczych przerwach. Współczesne kryzysy są szersze, rozciągają się na wiele lat i jurysdykcji jednocześnie.
Według źródła spory wynikające z takich kryzysów rzadko sprowadzają się do wąskiego pytania, czy wykonanie umowy stało się niemożliwe. Pojawiają się trudniejsze kwestie: czy wykonanie zastępcze pozostawało opłacalne, czy działania ograniczające szkodę były rozsądne (i czy je udokumentowano) oraz czy warunki kryzysowe nie zostały wykorzystane strategicznie do renegocjacji niekorzystnych umów. Kluczowa konkluzja autora: o przebiegu sporu decyduje nie tyle brzmienie samej klauzuli, ile jakość otaczających ją decyzji — i to, czy zostały utrwalone w sposób zdolny obronić się później w postępowaniu sądowym, arbitrażowym lub regulacyjnym.
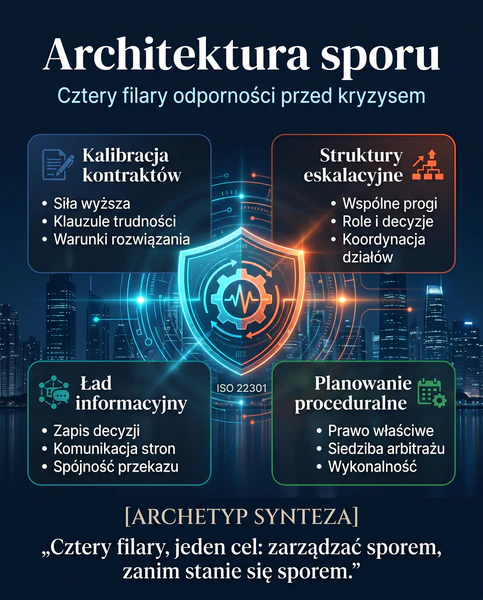
Architektura sporu jako system, nie pojedyncza klauzula
Publikacja wprowadza pojęcie „architektury sporu” (dispute architecture) — ramy, w której organizacja antycypuje, zarządza i deeskaluje konflikt, zanim ten w pełni wybuchnie. Autor wyróżnia kilka jej fundamentów. Pierwszym jest kalibracja kontraktowa: weryfikacja, czy istniejące klauzule siły wyższej, klauzule trudności (hardship) i postanowienia o rozwiązaniu umowy są właściwie dostrojone do przedłużonych zakłóceń. Drugim — struktury eskalacyjne; jak wskazuje źródło, spory niepotrzebnie się zaostrzają, gdy liderzy, zespoły zakupowe i działy prawne działają w oparciu o rozbieżne założenia. Stąd potrzeba koordynacji międzyfunkcyjnej przed kryzysem.
Trzecim filarem jest ład informacyjny. Autor argumentuje, że to jakość — lub niespójność — dokumentacji tworzonej w trakcie zdarzeń często przesądza o wyniku. Liczy się sposób dokumentowania decyzji operacyjnych, zarządzania komunikacją z kontrahentami oraz spójność wewnętrznego przekazu. Wreszcie planowanie proceduralne: prawo właściwe, siedziba arbitrażu, mechanizmy zabezpieczenia roszczeń i wykonalność stają się krytyczne, gdy warunki geopolityczne się zmieniają.
Pięć priorytetów dla działów prawnych i zarządów
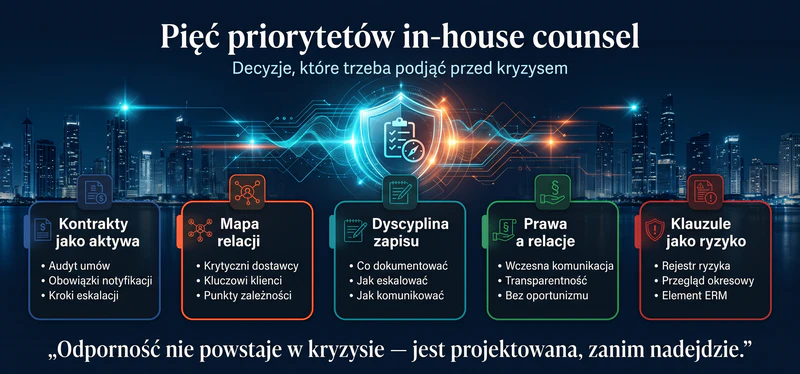
Artykuł formułuje praktyczną listę dla in-house counsel. Po pierwsze — traktować kluczowe kontrakty jak aktywa operacyjne, ponieważ strony zbyt późno odkrywają, że obowiązki notyfikacyjne czy kroki eskalacji są nieadekwatne. Po drugie — mapować, którzy dostawcy, klienci i kontrahenci są operacyjnie niezastąpieni, aby zsynchronizować strategię prawną z ciągłością działania. Po trzecie — dyscyplina dokumentacyjna: jasne reguły, co zapisywać, jak eskalować i jak komunikować się na zewnątrz. Po czwarte — równoważyć prawa formalne z relacją handlową; jak zauważa autor, organizacje komunikujące się wcześnie i transparentnie wychodzą z kryzysu lepiej. Po piąte — traktować klauzule rozstrzygania sporów jako element planowania ryzyka przedsiębiorstwa.
Perspektywa norm ISO
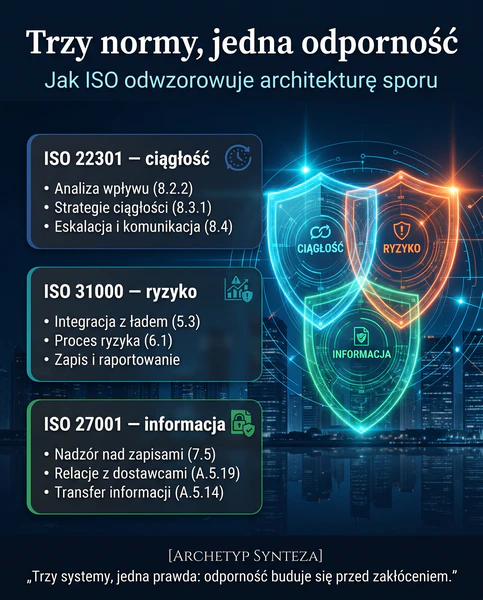
Postulaty publikacji, choć formułowane językiem praktyki prawnej, niemal wprost odwzorowują wymagania trzech norm systemów zarządzania.
ISO 22301:2019 — ciągłość działania
Sam autor posługuje się pojęciem business continuity, a jego „architektura sporu” jest operacyjnie tożsama z systemem zarządzania ciągłością działania. Postulat, by „architektować odporność, zanim nadejdzie niestabilność”, odpowiada klauzuli 8.3.1 ISO 22301, która nakazuje wybór strategii ciągłości rozważających opcje przed, w trakcie i po zakłóceniu. Apel autora o przećwiczone ramy eskalacji operacjonalizuje klauzula 8.4.2 (struktura reagowania z jasnymi rolami i progami uruchamiającymi formalną reakcję), a potrzeba spójnej komunikacji z kontrahentami — klauzula 8.4.3, która wymaga procedury określającej, co, kiedy, z kim i jak komunikować. Postulat mapowania niezastąpionych dostawców znajduje odzwierciedlenie w klauzuli 8.2.2 (analiza wpływu na działalność identyfikująca zależności od partnerów i dostawców). Warto dodać, że norma jest obecnie w trakcie rewizji — tym bardziej warto ująć ją jako żywy, doskonalony system, a nie zbiór statycznych wymagań.
ISO 31000:2018 — zarządzanie ryzykiem
Piąty priorytet autora — traktować klauzule sporowe jako element enterprise risk planning — to bezpośrednie odwołanie do ISO 31000. Norma w klauzuli 5.3 wymaga, by ryzyko było zarządzane w każdej części struktury organizacji, jako element ładu, a nie funkcja odseparowana. Teza publikacji, że zarządzanie sporem zaczyna się długo przed samym sporem, odpowiada iteracyjnemu procesowi z klauzuli 6.1, obejmującemu komunikowanie, ustanawianie kontekstu, ocenę, postępowanie z ryzykiem oraz — co istotne dla dyscypliny dokumentacyjnej — zapisywanie i raportowanie.
ISO/IEC 27001:2022 — ład informacyjny
Nacisk autora na jakość zapisów współczesnych, zdolnych obronić się w późniejszym sporze, to istota nadzoru nad udokumentowaną informacją (klauzula 7.5) oraz zabezpieczeń organizacyjnych z Załącznika A. Mapowanie krytycznych dostawców łączy się z kontrolami A.5.19–A.5.22 (bezpieczeństwo informacji w relacjach z dostawcami i łańcuchu ICT), a zarządzanie komunikacją z kontrahentami — z kontrolami klasyfikacji i transferu informacji (A.5.12–A.5.14).
Tło regulacyjne — UE i Polska
Warto zaznaczyć, że NIS2 i DORA — często przywoływane w kontekście odporności — nie mają tu bezpośredniego zastosowania: DORA obejmuje wyłącznie sektor finansowy, a omawiana problematyka jest międzysektorowa (energetyka, przemysł). Właściwym tłem jest natomiast dyrektywa CER (UE 2022/2557) w sprawie odporności podmiotów krytycznych — międzysektorowa i zbieżna z duchem ISO 22301. Co istotne, nie jest to już wyłącznie regulacja unijna: w Polsce CER została wdrożona ustawą z dnia 29 maja 2026 r. o zmianie ustawy o zarządzaniu kryzysowym oraz niektórych innych ustaw (Dz.U. 2026 poz. 815), która weszła w życie 4 lipca 2026 r. Podmioty krytyczne objęte tą ustawą mają obowiązek przeprowadzania ocen ryzyka i opracowania planów zwiększania odporności — a ISO 22301 jest naturalnym narzędziem ich realizacji. Z zachowaniem rozgraniczenia: certyfikacja nie jest „dowodem zgodności z CER”, lecz dowodem dojrzałości systemu zarządzania ciągłością działania, który te obowiązki wspiera.
Praktyczne implikacje
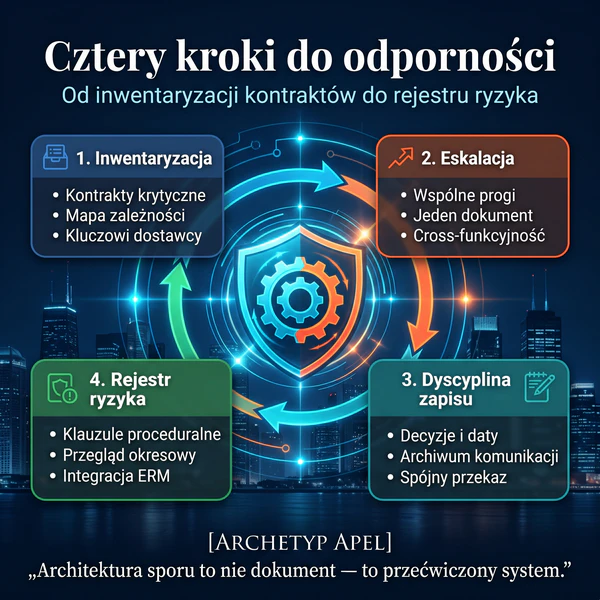
Dla organizacji synteza tez autora i wymagań norm prowadzi do kilku konkretnych działań. Punktem wyjścia jest inwentaryzacja kontraktów krytycznych jako aktywów — wraz z mapą zależności od kluczowych dostawców i klientów (ISO 22301, kl. 8.2.2; ISO 27001, A.5.19). Następnie warto sformalizować progi i ścieżki eskalacji w jednym, międzyfunkcyjnym dokumencie, tak by dział prawny, zakupy i zarząd działały na wspólnych założeniach (ISO 22301, kl. 8.4.2).
Trzecim krokiem jest dyscyplina zapisu: ustalenie, jakie decyzje, kiedy i przez kogo są dokumentowane, oraz jak archiwizowana jest komunikacja z kontrahentami (ISO 27001, kl. 7.5). Czwartym — wpisanie klauzul proceduralnych (prawo właściwe, siedziba arbitrażu, wykonalność) do rejestru ryzyka przedsiębiorstwa i ich okresowy przegląd (ISO 31000, kl. 6.1). Te działania nie zastępują analizy siły wyższej — czynią ją elementem szerszego, przećwiczonego systemu, który uruchamia się, zanim relacja handlowa się załamie.
Podsumowanie
Przesłanie publikacji Campbella jest jednoznaczne: kolejne zakłócenie systemowe może nie przypominać poprzedniego, ale samo zakłócenie przestało być wyjątkiem — stało się częścią środowiska operacyjnego. Jak konkluduje autor, przyszłość zarządzania sporem należy nie do firm reagujących najszybciej po wybuchu kryzysu, lecz do tych, które architect resilience before instability arrives. Z perspektywy systemów zarządzania to nie postulat, lecz opis dojrzałego BCMS, zintegrowanego zarządzania ryzykiem i ładu informacyjnego — trzech filarów, które warto zbudować, zanim będą potrzebne.
Stan wiedzy
Artykuł odzwierciedla stan prawny, normatywny i faktyczny aktualny na dzień publikacji. Normy ISO podlegają okresowym przeglądom (ISO 22301 jest obecnie w trakcie rewizji), a przepisy — nowelizacjom. Przed podjęciem decyzji warto zweryfikować aktualne brzmienie przywołanych norm i aktów prawnych.
Bibliografia:
- Campbell, Christopher M. „Beyond force majeure: corporate dispute strategy during systemic crisis”. Corporate Disputes (Financier Worldwide), Jul–Sep 2026, nr 56, s. 80–85. corporatedisputesmagazine.com
- ISO 22301:2019/Amd 1:2024. Security and resilience — Business continuity management systems — Requirements.
- ISO 31000:2018. Risk management — Guidelines.
- ISO/IEC 27001:2022/Amd 1:2024. Information security, cybersecurity and privacy protection — Information security management systems — Requirements.
- Dyrektywa Parlamentu Europejskiego i Rady (UE) 2022/2557 z dnia 14 grudnia 2022 r. w sprawie odporności podmiotów krytycznych (CER). EUR-Lex
- Ustawa z dnia 29 maja 2026 r. o zmianie ustawy o zarządzaniu kryzysowym oraz niektórych innych ustaw (Dz.U. 2026 poz. 815). Dziennik Ustaw
Dodaj tu swój tekst nagłówka
To rama zarządcza, w której organizacja antycypuje, zarządza i deeskaluje konflikt, zanim wybuchnie kryzys. Obejmuje kalibrację kontraktów, struktury eskalacyjne, ład informacyjny oraz planowanie proceduralne (prawo właściwe, siedziba arbitrażu, wykonalność). W ujęciu systemów zarządzania odpowiada to połączeniu ISO 22301, ISO 31000 i ISO/IEC 27001.
Klauzule siły wyższej projektowano z myślą o zdarzeniach dyskretnych — klęskach żywiołowych czy pojedynczych przerwach. Współczesne kryzysy rozciągają się na wiele lat i jurysdykcji jednocześnie. Co więcej, siłę wyższą powołuje się zwykle dopiero wtedy, gdy relacja handlowa jest już nadwyrężona. To za późno, by ochronić wartość kontraktu.
ISO 22301 wymaga m.in. analizy wpływu na działalność (klauzula 8.2.2), strategii ciągłości rozważających działania przed, w trakcie i po zakłóceniu (8.3.1) oraz struktury reagowania i komunikacji z jasnymi progami eskalacji (8.4.2–8.4.3). To operacjonalizuje postulaty „architektury sporu" jako udokumentowany, przećwiczony system.
Nie bezpośrednio. DORA dotyczy wyłącznie sektora finansowego, a omawiana problematyka jest międzysektorowa (energetyka, przemysł). NIS2 odnosi się do cyberbezpieczeństwa podmiotów kluczowych i ważnych. Właściwym tłem jest dyrektywa CER (UE 2022/2557) w sprawie odporności podmiotów krytycznych — w Polsce wdrożona ustawą z dnia 29 maja 2026 r. o zmianie ustawy o zarządzaniu kryzysowym (Dz.U. 2026 poz. 815) — międzysektorowa i zbieżna z duchem ISO 22301.
Od inwentaryzacji kontraktów krytycznych jako aktywów i mapy zależności od kluczowych dostawców i klientów. Następnie warto sformalizować progi i ścieżki eskalacji w jednym, międzyfunkcyjnym dokumencie, wprowadzić dyscyplinę zapisu decyzji oraz wpisać klauzule proceduralne do rejestru ryzyka przedsiębiorstwa. Certyfikacja ISO 22301 porządkuje te działania w spójny system.

Ekspert w zakresie systemów zarządzania ISO, cyberbezpieczeństwa, compliance i AI governance. Audytor, konsultant, trener.
Ilustracje w tym wpisie zostały wygenerowane przy użyciu narzędzi sztucznej inteligencji. Treść merytoryczna powstała w redakcji COE i jest podpisana imiennie.