
Od 28 października 2026 r. Komisja Rozwoju i Bezpieczeństwa Sztucznej Inteligencji może kontrolować i karać. Pierwsze sprawy nie przyjdą jednak z planu kontroli. Przyjdą ze skargi — i to zmienia, co warto przygotować.
Kontrola KRiBSI nie zacznie się od planu kontroli. Zacznie się od skargi.
Wstęp
Ustawa z dnia 3 lipca 2026 r. o systemach sztucznej inteligencji (Dz. U. z 2026 r. poz. 1003) uruchomiła 28 października 2026 r. rozdziały 3–5, 8 i 9. Od tego dnia Komisja Rozwoju i Bezpieczeństwa Sztucznej Inteligencji, w skrócie KRiBSI, dysponuje pełnym instrumentarium kontrolnym. Pierwsze posiedzenie odbyło się tego samego dnia, a formularz skargi działa już jako e-usługa.
Rozdział 3 ustawy jest napisany inaczej, niż spodziewa się większość pełnomocników systemów zarządzania. Nie opisuje wizyty w siedzibie. Opisuje żądanie dostępu — do dokumentów, korespondencji elektronicznej, systemów teleinformatycznych i chmury obliczeniowej należącej do innego podmiotu.
To przesuwa punkt ciężkości przygotowań. Pytanie nie brzmi „czy mamy politykę AI”, lecz „czy w siedem dni od zawiadomienia jesteśmy w stanie wydać kompletny, wersjonowany i poświadczony zestaw dowodów”. Dokumentacja systemu AI przestaje być materiałem porządkowym. Staje się materiałem
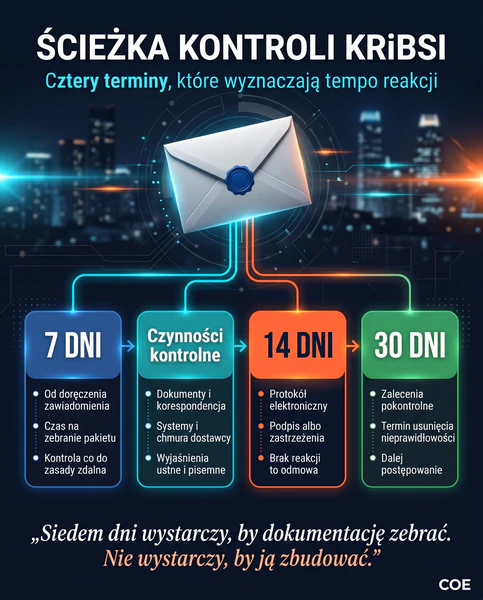
Kontrola KRiBSI: od skargi do zaleceń pokontrolnych
Kontrola KRiBSI ma trzy podstawy prawne, z których tylko jedna wymaga planu. Przez najbliższe miesiące najszybciej zadziała ta, która planu nie wymaga.
Skarga, nie plan kontroli
Artykuł 48 ust. 2 wskazuje trzy podstawy prowadzenia kontroli: zatwierdzony przez Komisję plan kontroli, informacje uzyskane przez Komisję oraz monitorowanie przestrzegania rozporządzenia. Druga nie wymaga żadnego dokumentu planistycznego.
Źródłem takich informacji jest przede wszystkim skarga. Zgodnie z art. 59 może ją złożyć elektronicznie każda osoba fizyczna, osoba prawna albo jednostka organizacyjna nieposiadająca osobowości prawnej, wskazując nazwę lub opis systemu, istotne fakty i powody. Ustawa dopuszcza przy tym dołączenie informacji zebranych przez skarżącego z własnej inicjatywy — skarżący może więc przyjść z własnym materiałem. Artykuł 58 pkt 1 lit. b przesądza, że jeżeli w toku rozpatrywania skargi Komisja stwierdzi możliwość naruszenia, wszczyna postępowanie z urzędu.
Znaczenie ma skala organu. Jak podała na AI Summit Poland w październiku 2026 r. dyrektor Departamentu Rozwoju i Bezpieczeństwa Sztucznej Inteligencji w Ministerstwie Cyfryzacji, zespół obsługujący Komisję liczył wówczas sześć osób. Taki zespół nie przeprowadzi programu kontroli w skali kraju — obsłuży natomiast to, co do niego wpłynie: od klienta, kandydata do pracy, pracownika albo konkurenta.
Przewodnicząca Komisji zapowiedziała trzy obszary pierwszego planu kontroli: rozpoznawanie emocji w miejscu pracy, zakazane od 2 lutego 2025 r., narzędzia do tworzenia materiałów przedstawiających wykorzystywanie seksualne małoletnich i aplikacje „rozbierające” oraz oznaczanie treści generowanych przez AI. Trzeci obszar to obowiązki przejrzystości z art. 50 rozporządzenia Parlamentu Europejskiego i Rady (UE) 2024/1689 (AI Act), stosowane od 2 sierpnia 2026 r.
Zdalnie, po siedmiu dniach, z dostępem do chmury dostawcy
Kontrolę przeprowadza się nie wcześniej niż po siedmiu dniach od doręczenia zawiadomienia o jej wszczęciu. Siedem dni to cały czas na przygotowanie.
Artykuł 49 ust. 3 czyni zdalność zasadą ustawową: kontrola lub poszczególne czynności są przeprowadzane w sposób zdalny, bez jednoczesnej fizycznej obecności stron. Odstąpienie od zdalności i od siedmiodniowego terminu wymaga postanowienia i przesłanki z art. 49 ust. 4 — podejrzenia szkody dla życia, zdrowia, bezpieczeństwa lub praw podstawowych.
Zdalność nie zawęża jednak zakresu żądania. Przeciwnie. Artykuł 52 ust. 1 pkt 1 daje kontrolującemu prawo żądania udostępnienia materiałów, dokumentów, korespondencji przesyłanej drogą elektroniczną, nośników danych, urządzeń oraz systemów teleinformatycznych. Przepis idzie dalej: obejmuje też zapewnienie dostępu do systemów i chmury obliczeniowej będących własnością innego podmiotu, jeżeli zawierają dane kontrolowanego związane z przedmiotem kontroli — w zakresie, w jakim kontrolowany ma do nich dostęp.
To zdanie warto przeczytać dwa razy. Zakres dostępu organu do środowiska dostawcy wyznacza nie ustawa, lecz umowa, którą kontrolowany ma z tym dostawcą.
Kontrolujący może ponadto zabezpieczać dane, sporządzać kopie i zestawienia na podstawie elektronicznych baz danych oraz żądać wyjaśnień. Artykuł 52 ust. 2 nakłada po drugiej stronie obowiązek potwierdzenia zgodności z oryginałem kopii sporządzonych lub udostępnionych na żądanie.
Protokół, czternaście dni i odwrócony ciężar dowodu
Z kontroli sporządza się protokół w postaci elektronicznej, opatrzony kwalifikowanym podpisem elektronicznym, podpisem osobistym albo zaufanym. Kontrolowany ma czternaście dni na podpisanie go albo zgłoszenie zastrzeżeń na piśmie. Niewykonanie tego obowiązku ustawa traktuje jak odmowę podpisania.
Osobnej uwagi wymaga art. 54. Jeżeli kontrolowany oświadczy, że materiały zawierają komunikację z adwokatem lub radcą prawnym wytworzoną w celu uzyskania ochrony prawnej, kontrolujący pozostawia je na miejscu — może jednak ustalić ich autora, adresata, tytuł, przedmiot i datę. Spór rozstrzyga w terminie miesiąca Sąd Okręgowy w Warszawie, sąd ochrony konkurencji i konsumentów.
Kluczowy jest ust. 4: ciężar dowodu, że materiały spełniają przesłanki ochrony, spoczywa na kontrolowanym. Ochrona nie działa z mocy oświadczenia — trzeba ją wykazać. Organizacja, która nie oddziela korespondencji prawnej od operacyjnej, nie udowodni tego zdalnie.
Co dzieje się po kontroli
Stwierdzenie nieprawidłowości kończy się zaleceniami pokontrolnymi, z terminem usunięcia nie krótszym niż trzydzieści dni. Bezskuteczny upływ tego terminu otwiera drogę do postępowania, które nie może trwać dłużej niż sześć miesięcy. Ustawa dodaje sankcję proceduralną: zgodnie z art. 112 utrudnianie lub udaremnianie czynności kontrolnych podlega karze ograniczenia wolności albo grzywny, również wobec osoby działającej w imieniu osoby prawnej.
Perspektywa norm ISO
Ustawa określa, czego organ może zażądać. Nie mówi, jak zbudować zdolność do wydania tego w terminie. To jest pytanie o system zarządzania.
Kontrola KRiBSI a ISO/IEC 27001 — zdolność dowodowa
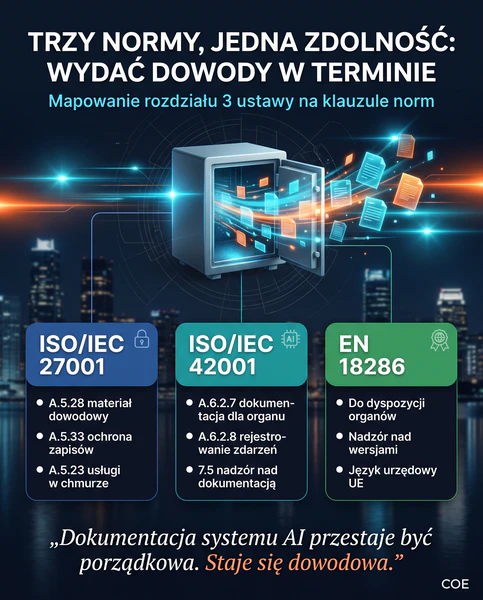
Najbliższą odpowiedzią na tryb z rozdziału 3 jest ISO/IEC 27001:2022. Zabezpieczenie A.5.28 wymaga procedur identyfikacji, gromadzenia, pozyskiwania i utrwalania materiału dowodowego dotyczącego zdarzeń związanych z bezpieczeństwem informacji. To dokładnie ta zdolność, którą art. 52 ust. 2 przekłada na obowiązek potwierdzenia zgodności kopii z oryginałem.
Dwa dalsze zabezpieczenia domykają obraz. A.5.33 wymaga ochrony zapisów przed utratą, zniszczeniem, fałszowaniem i nieuprawnionym dostępem. A.8.15 nakazuje opracowywać, przechowywać, chronić i analizować dzienniki zdarzeń. Dziennik, którego nikt nie analizuje, spełnia wymóg technicznego rejestrowania z art. 12 AI Act, ale nie buduje zdolności do odpowiedzi.
Wątek chmury obsługuje A.5.23, wymagające procesów pozyskiwania usług w chmurze, zarządzania nimi, użycia i rezygnacji z nich. W zestawieniu z art. 52 ust. 1 pkt 1 przestaje to być kwestią bezpieczeństwa, a staje się kwestią wykonalności obowiązku ustawowego.
ISO/IEC 42001 — pakiet dla organu nadzoru
Druga norma odpowiada na pytanie, co w tym pakiecie ma być. Zabezpieczenie A.6.2.7 normy ISO/IEC 42001:2023 wymaga, aby organizacja określiła, jaka dokumentacja techniczna systemu AI jest potrzebna każdej właściwej kategorii stron zainteresowanych — wymieniając wprost użytkowników, partnerów i organy nadzoru — i dostarczyła ją w odpowiedniej formie. Norma zapisała więc obowiązek przygotowania zestawu dla regulatora, zanim regulator w Polsce rozpoczął działalność.
Uzupełnia go A.6.2.8, wymagające określenia etapów cyklu życia, na których prowadzi się rejestrowanie zdarzeń — co najmniej w fazie użytkowania — oraz klauzula 7.5 o nadzorze nad udokumentowanymi informacjami.
EN 18286 — jak ta dokumentacja ma wyglądać
Trzecia norma mówi o formie. EN 18286:2026, przywołana w Dzienniku Urzędowym Unii Europejskiej decyzją wykonawczą Komisji (UE) 2026/2274 z 14 października 2026 r., w pkt 4.5.1 wymaga, by dokumentacja systemu zarządzania jakością była utrzymywana do dyspozycji jednostek notyfikowanych i właściwych organów oraz przedstawiona w sposób przejrzysty, z nadzorem nad wersjami, zapewniający łatwe wyszukanie istotnych informacji, w jednym z języków urzędowych Unii Europejskiej. Nota do tej klauzuli wskazuje, że do odbiorców należą również audytorzy. Punkt 4.5.4.1 dodaje okres przechowywania — co najmniej przez okres życia systemu AI określony przez dostawcę.
Ograniczenie trzeba nazwać wprost. EN 18286 adresuje wyłącznie dostawcę systemu wysokiego ryzyka. Podmiot stosujący nie ma dziś odpowiednika tych wymagań w żadnej normie europejskiej — i dlatego ISO/IEC 27001 wraz z ISO/IEC 42001 pozostają dla niego jedyną dostępną ramą.
Praktyczne implikacje
Siedem dni od zawiadomienia to za mało, żeby zbudować dokumentację. Wystarczy, żeby ją zebrać — pod warunkiem że wcześniej powstała.
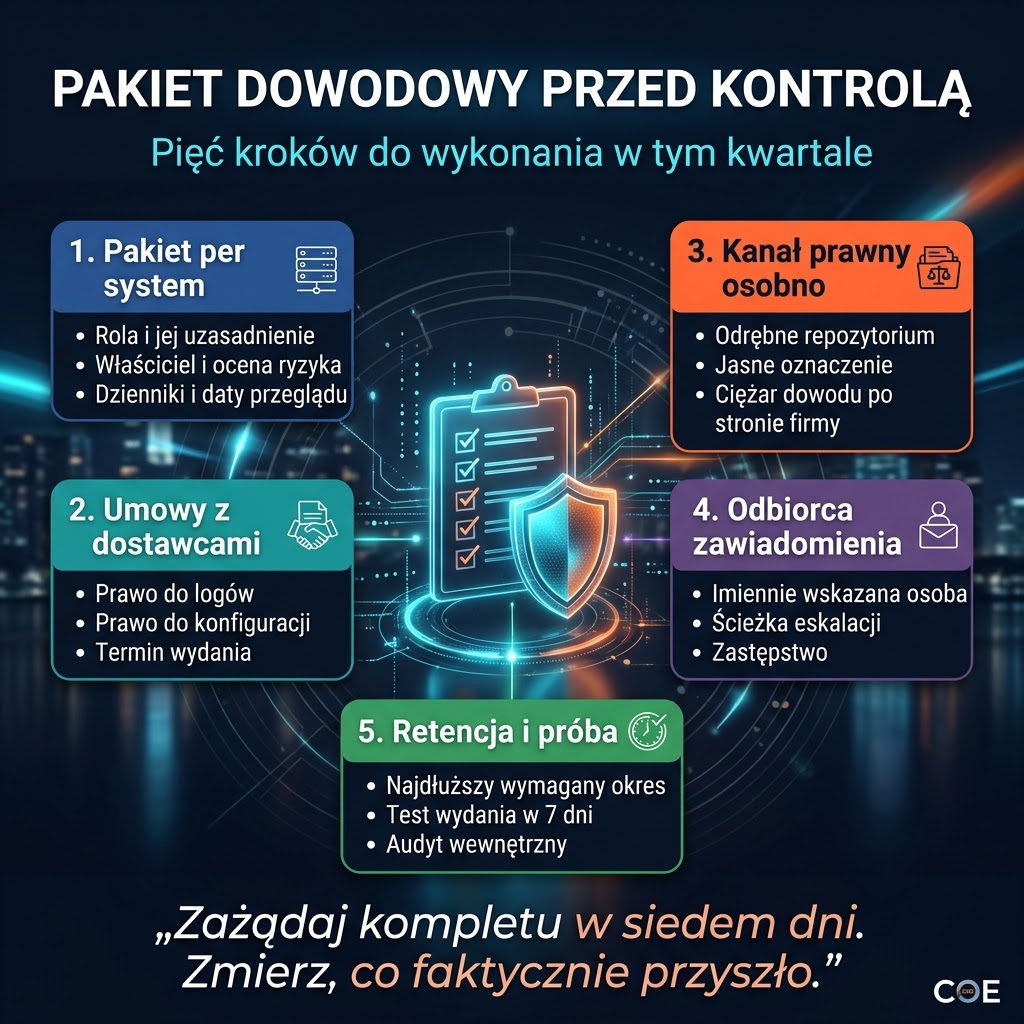
Przygotuj pakiet dowodowy per przypadek użycia. Dla każdego systemu AI: kwalifikacja roli wraz z uzasadnieniem, właściciel biznesowy i techniczny, ocena ryzyka, dokumentacja nadzoru człowieka, dzienniki zdarzeń i daty ostatniego przeglądu. Pakiet ma być kompletny bez dopytywania zespołów.
Sprawdź umowy z dostawcami AI pod kątem art. 52 ust. 1 pkt 1. Pytanie kontrolne brzmi: czy umowa daje prawo do pozyskania logów, konfiguracji i dokumentacji w zakresie, jakiego może zażądać organ nadzoru, i w jakim terminie dostawca ma je wydać. Brak takiej klauzuli nie zwalnia z obowiązku.
Oddziel korespondencję prawną od operacyjnej. Ciężar dowodu przy ochronie z art. 54 spoczywa na Tobie. Odrębny kanał, odrębne repozytorium i jasne oznaczenie są jedynym sposobem, by wykazać przesłanki w trybie zdalnym.
Wyznacz osobę odbierającą zawiadomienie i ustal ścieżkę eskalacji. Zawiadomienie trafia do organizacji, nie do działu. Jeżeli nikt nie wie, kto je przejmuje, pierwsze trzy z siedmiu dni przepadną na ustalanie kompetencji.
Ustaw retencję na najdłuższym z wymaganych okresów. Dostawca systemu wysokiego ryzyka utrzymuje dokumentację do dyspozycji właściwych organów przez dziesięć lat od wprowadzenia systemu do obrotu (art. 18 AI Act) i przechowuje automatycznie generowane rejestry zdarzeń przez co najmniej sześć miesięcy (art. 19 ust. 1). Komisja przechowuje akta postępowania przez dziesięć lat od doręczenia decyzji (art. 69 ustawy), a EN 18286 w pkt 4.5.4.1 wymaga dostępności dokumentacji co najmniej przez okres życia systemu. Polityka retencji ustawiona na standardowe dwa lata usunie dowody, zanim upłynie termin, w którym organ może o nie zapytać.
Przećwicz wydanie pakietu. Wewnętrzny audyt według klauzuli 9.2 ISO/IEC 42001 albo ISO/IEC 27001 jest naturalnym miejscem na test: zażądaj od właściciela systemu kompletu dokumentów w ciągu siedmiu dni i zmierz, co faktycznie przyszło.
Podsumowanie
Rozdział 3 ustawy o systemach sztucznej inteligencji opisuje kontrolę prowadzoną zdalnie, z dostępem do korespondencji elektronicznej i środowisk chmurowych, zakończoną protokołem z czternastodniowym terminem na zastrzeżenia. Wejście do niej wiedzie najczęściej przez skargę, którą może złożyć każdy.
Przygotowane będą nie te organizacje, które mają najobszerniejszą dokumentację, lecz te, które potrafią ją wydać — kompletną, wersjonowaną i poświadczoną — w ciągu siedmiu dni. To zadanie dla systemu zarządzania bezpieczeństwem informacji, a nie dla pojedynczej procedury, a ISO/IEC 27001 daje dla niego gotową ramę: od procedur gromadzenia materiału dowodowego w A.5.28 po nadzór nad relacjami z dostawcami chmury. Jeżeli chcesz sprawdzić, czy Twoja organizacja wyda ten pakiet w terminie, porozmawiaj z audytorami QSCert o certyfikacji ISO/IEC 27001.
Bibliografia:
- Ustawa z dnia 3 lipca 2026 r. o systemach sztucznej inteligencji, Dz. U. z 2026 r. poz. 1003. ISAP
- Rozporządzenie Parlamentu Europejskiego i Rady (UE) 2024/1689 z dnia 13 czerwca 2024 r. w sprawie sztucznej inteligencji (akt w sprawie sztucznej inteligencji) — tekst skonsolidowany. EUR-Lex
- Decyzja wykonawcza Komisji (UE) 2026/2274 z dnia 12 października 2026 r. w sprawie norm zharmonizowanych dla systemów AI wysokiego ryzyka, Dz. Urz. UE L, 2026/2274, 14.10.2026. EUR-Lex
- Komisja Rozwoju i Bezpieczeństwa Sztucznej Inteligencji — strona podmiotowa. gov.pl
- ISO/IEC 27001:2022 Information security, cybersecurity and privacy protection — Information security management systems — Requirements.
- ISO/IEC 42001:2023 Information technology — Artificial intelligence — Management system.
- EN 18286:2026 Artificial intelligence — Quality management system for EU AI Act regulatory purposes, CEN/CLC/JTC 21.
Dodaj tu swój tekst nagłówka
Od 28 października 2026 r. Tego dnia weszły w życie rozdziały 3–5, 8 i 9 ustawy z dnia 3 lipca 2026 r. o systemach sztucznej inteligencji, obejmujące kontrolę, postępowanie, układ w sprawie złagodzenia sankcji oraz kary pieniężne. Pierwsze posiedzenie Komisji odbyło się tego samego dnia.
Siedem dni. Zgodnie z art. 49 ust. 2 ustawy kontrolę przeprowadza się nie wcześniej niż po siedmiu dniach od doręczenia zawiadomienia o jej wszczęciu. Komisja może odstąpić od tego terminu tylko postanowieniem, przy uzasadnionym podejrzeniu szkody dla życia, zdrowia, bezpieczeństwa lub praw podstawowych.
Tak, w zakresie związanym z przedmiotem kontroli. Artykuł 52 ust. 1 pkt 1 obejmuje korespondencję przesyłaną drogą elektroniczną oraz zapewnienie dostępu do systemów teleinformatycznych i chmury obliczeniowej będących własnością innego podmiotu, jeżeli zawierają dane kontrolowanego — w zakresie, w jakim kontrolowany ma do nich dostęp. Zakres tego dostępu wyznacza umowa z dostawcą.
Nie. Certyfikacja systemu zarządzania nie jest oceną zgodności w rozumieniu art. 43 rozporządzenia (UE) 2024/1689 i nie zastępuje deklaracji zgodności UE ani oznakowania CE. Kontrolujący ustala stan faktyczny na podstawie dowodów zebranych w toku kontroli, nie na podstawie certyfikatu. Wartością systemu zarządzania jest to, że dowody istnieją i dają się wydać w terminie.
Czternaście dni od doręczenia. W tym terminie kontrolowany podpisuje protokół albo składa na piśmie zastrzeżenia do jego treści. Niewykonanie tego obowiązku ustawa traktuje jak odmowę podpisania protokołu.

Ekspert w zakresie systemów zarządzania ISO, cyberbezpieczeństwa, compliance i AI governance. Audytor, konsultant, trener.
Ilustracje w tym wpisie zostały wygenerowane przy użyciu narzędzi sztucznej inteligencji. Treść merytoryczna powstała w redakcji COE – Centre of Excellence, przeszła przegląd redakcyjny i jest podpisana imiennie. Więcej o obowiązkach przejrzystości wynikających z art. 50 rozporządzenia (UE) 2024/1689: Art. 50 AI Act od 2 sierpnia 2026 – obowiązki i praktyka.